


Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новая вредоносная программа для Android не только пытается опустошить банковские счета пользователей, но и полностью стирает данные на устройстве, фактически реализуя деструктивную функциональность вайпера. Зловреду дали имя BingoMod.

Вектор распространения вредоноса — текстовые сообщения. Злоумышленники пытаются замаскировать BingoMod под защитный софт для мобильных устройств.

Изучавшие вайпер исследователи из компании Cleafy считают, что он пока находится в стадии разработки. В частности, авторы пытаются добавить механизм обфускации кода и другие уловки для ухода от детектирования.

В СМС-рассылке, с помощью которой распространяется BingoMod, его представляют под разными именами, призванными придать ему легитимный вид: APP Protection, Antivirus Cleanup, Chrome Update, InfoWeb, SicurezzaWeb, WebSecurity, WebsInfo, WebInfo и APKAppScudo.

При установке вредоносное приложение запрашивает доступ к специальным возможностям операционной системы Android — Accessibility Services. Если пользователь выдаст эти права, зловред сможет получить контроль над девайсом.

Далее BingoMod вытаскивает учётные данные, снимает скриншоты и читает СМС-сообщения — всё это нужно для кражи денег с банковских счетов пользователей.

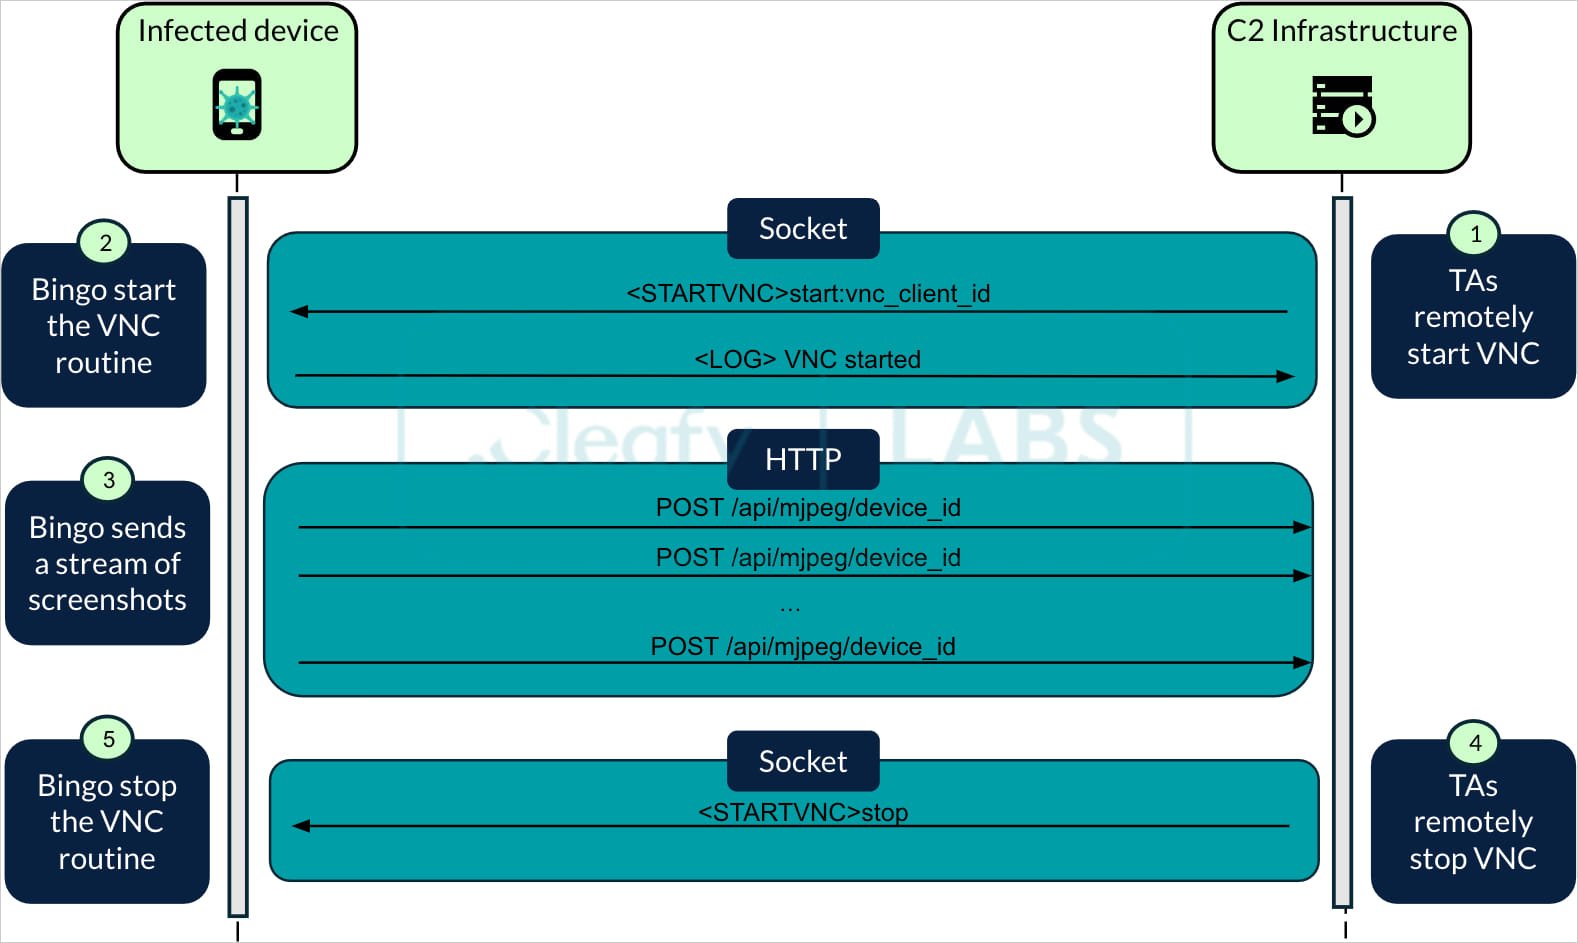
Специально созданные каналы связи — на сокет и HTTP — позволяют принимать команды и отправлять поток снятых скриншотов. Таким образом, с помощью BingoMod злоумышленники могут проводить удалённую операцию практически в режиме реального времени.


Согласно отчёту Cleafy, BingoMod может удалять защитные программы с устройства, а также блокировать работу определённых приложений, указанных авторами в коде.

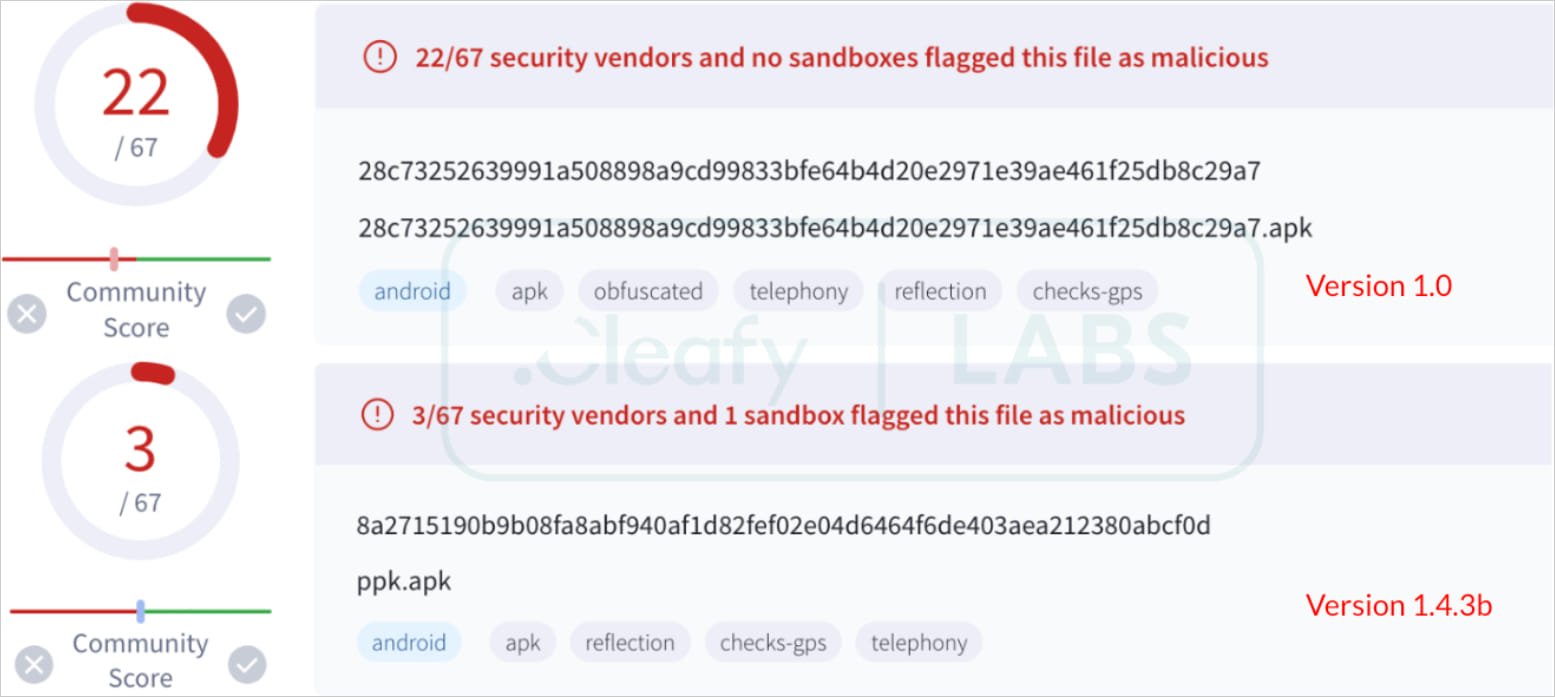
Для ухода от детектирования операторы добавили выравнивание и обфускацию кода. Судя по результатам сканирования на VirusTotal, эти методы неплохо работают:


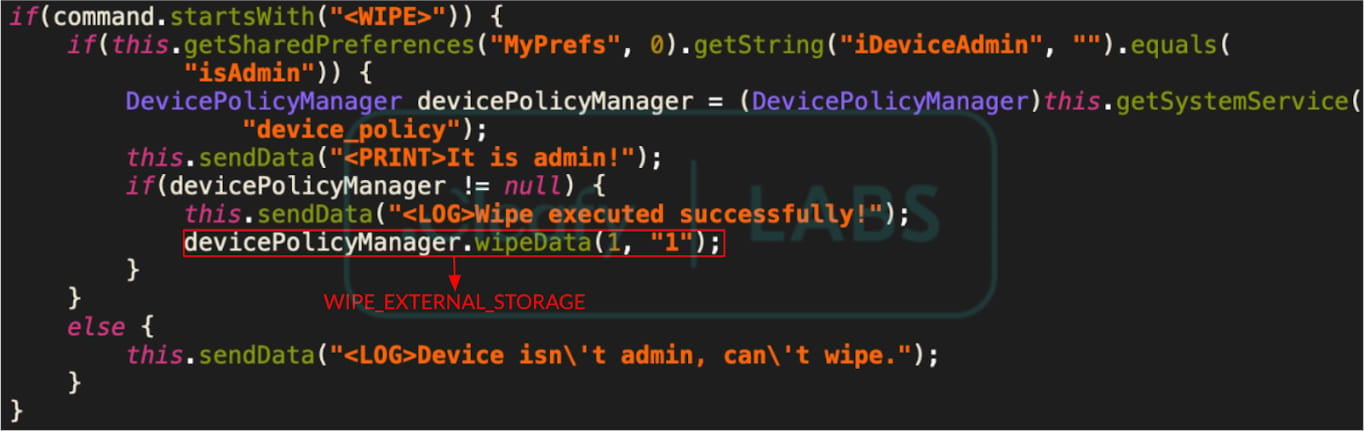
Как мы уже упоминали, BingoMod может стирать всю информацию на устройстве. Для этого оператор должен отправить ему соответствующую команду после кражи всех денег жертвы. За вайпинг отвечает эта часть кода:

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru