


В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

Разработчики Google Chrome добавили привязанное к приложению шифрование (App-Bound Encryption), чтобы лучше защитить файлы cookies в системах Windows и обезопасить пользователей от вредоносов-инфостилеров.

Как пояснил в блоге Уилл Харрис, один из разработчиков Chrome, браузер на данный момент использует самые передовые возможности каждой операционной системы для защиты паролей, cookies и других конфиденциальных данных.

Харрис отмечает связку ключей (Keychain) в macOS, kwallet или gnome-libsecret в Linux, а также Data Protection API (DPAPI) в Windows.

Функциональность DPAPI, несмотря на надёжную защиту информации от других пользователей, не сможет уберечь пользователя от атак, нацеленных на выполнение вредоносного кода в системе.

«В Chrome 127 мы добавили новый защитный слой для Windows-версии браузера. Возможности DPAPI теперь будут дополняться привязанным к приложению шифрованием», — объясняет Харрис.

«Chrome отныне может шифровать данные, связанные с идентификатором конкретного приложения, как это работает у Keychain в macOS. Такой подход запретит софту, работающему в ОС от имени пользователя, получать доступ к конфиденциальной информации».

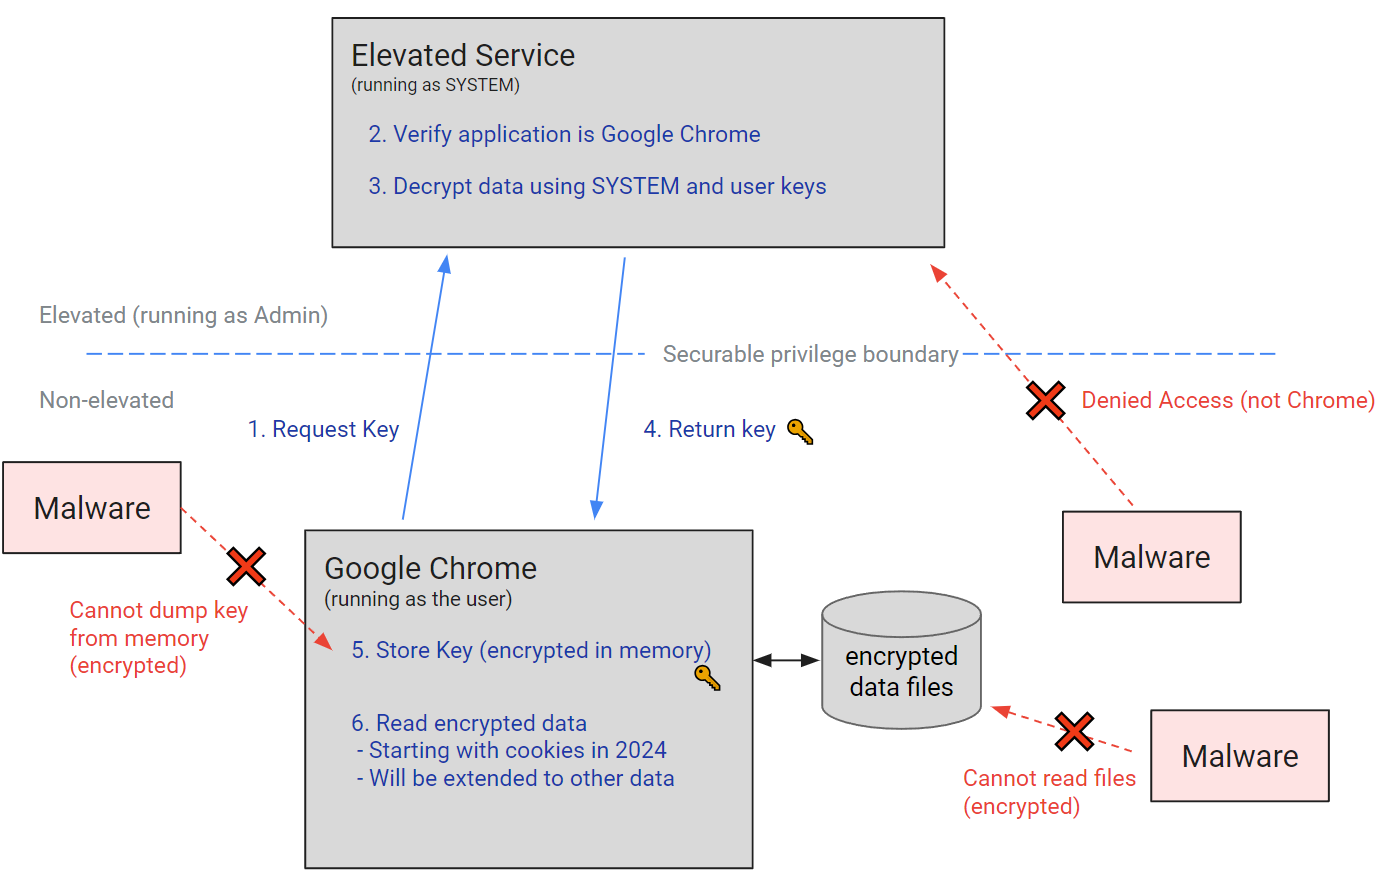
Новый механизм использует службу, работающую с правами SYSTEM, что помогает отследить идентификатор приложения, которое запрашивает доступ. Эта служба также кодирует ID программы, чтобы именно она могла расшифровать необходимую информацию.

Если к данным попытается получить доступ другое приложение, это приведёт к сбою в его работе. В этом случае условным атакующим также придётся сначала обзавестись правами SYSTEM, чтобы внедрить в код в Chrome.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru