


В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

Разработчики Google Chrome добавили привязанное к приложению шифрование (App-Bound Encryption), чтобы лучше защитить файлы cookies в системах Windows и обезопасить пользователей от вредоносов-инфостилеров.

Как пояснил в блоге Уилл Харрис, один из разработчиков Chrome, браузер на данный момент использует самые передовые возможности каждой операционной системы для защиты паролей, cookies и других конфиденциальных данных.

Харрис отмечает связку ключей (Keychain) в macOS, kwallet или gnome-libsecret в Linux, а также Data Protection API (DPAPI) в Windows.

Функциональность DPAPI, несмотря на надёжную защиту информации от других пользователей, не сможет уберечь пользователя от атак, нацеленных на выполнение вредоносного кода в системе.

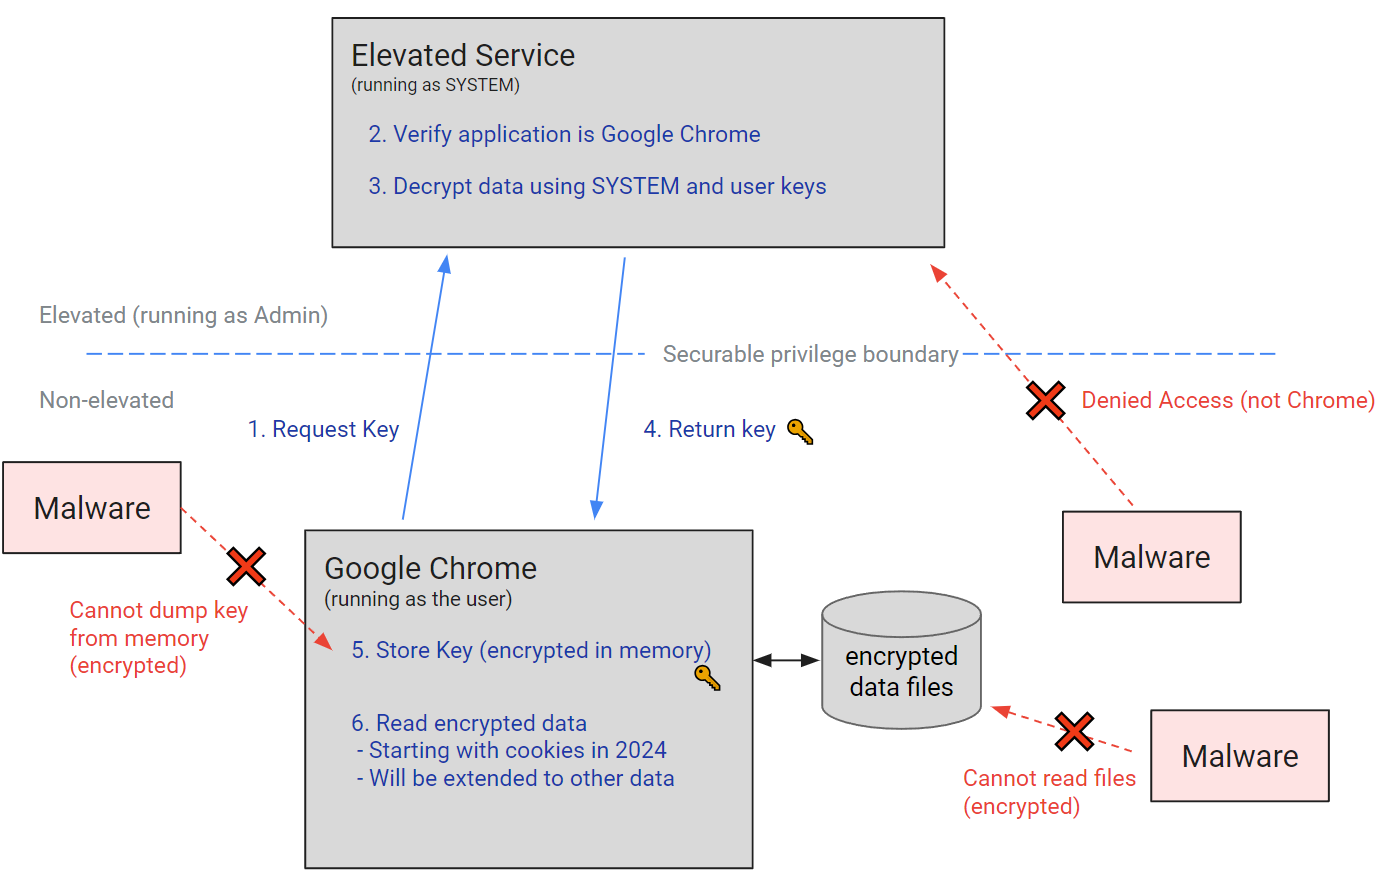
«В Chrome 127 мы добавили новый защитный слой для Windows-версии браузера. Возможности DPAPI теперь будут дополняться привязанным к приложению шифрованием», — объясняет Харрис.

«Chrome отныне может шифровать данные, связанные с идентификатором конкретного приложения, как это работает у Keychain в macOS. Такой подход запретит софту, работающему в ОС от имени пользователя, получать доступ к конфиденциальной информации».

Новый механизм использует службу, работающую с правами SYSTEM, что помогает отследить идентификатор приложения, которое запрашивает доступ. Эта служба также кодирует ID программы, чтобы именно она могла расшифровать необходимую информацию.

Если к данным попытается получить доступ другое приложение, это приведёт к сбою в его работе. В этом случае условным атакующим также придётся сначала обзавестись правами SYSTEM, чтобы внедрить в код в Chrome.

Подпишитесь на новости

ИИ на свету: в России готовят фотонные ускорители для отдельных задач GPU

Российские разработчики ищут способ ускорять ИИ с помощью света. Фотонные вычислители рассматривают как специализированную альтернативу GPU в отдельных задачах. Идею обсудили на круглом столе по развитию фотонных вычислений.

Отправлять видеокарты на пенсию пока рано, сообщает ТАСС со ссылкой на ГК «Элемент».

Предполагается гибридная система: оптика берёт подходящие ей операции, электроника отвечает за остальные. Фотонное матричное ядро планируют применять для инференса, работы уже обученных нейросетей, обработки сигналов и некоторых задач оптимизации.

Главный производственный козырь — менее жёсткие требования к техпроцессу. Ключевые элементы кремниевых фотонных схем можно создавать по нормам 90–45 нм.

Для России с ограниченным доступом к передовым зарубежным GPU это потенциально интересный путь. Правда, одного кристалла мало: нужны память, контроллеры, источники света, преобразователи сигналов и программный стек.

Разработчики подобных решений заявляют о потенциальном преимуществе по энергоэффективности более чем в десять раз. Но в «Элементе» уточняют: цифры пока преимущественно исходят от самих разработчиков.

В России уже работают над производственной базой и прототипами, в том числе в Сбере. Следующая задача — собрать полноценную экосистему с библиотеками фотонных элементов, корпусированием и тестированием.

К 2027 году планируют сформулировать требования к вычислителю для передачи в производство, а на 2028-2029 годы намечена опытная эксплуатация.

RSS: Новости на портале Anti-Malware.ru