


Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Киберпреступники запустили новую фишинговую кампанию, нацеленную на пользователей Microsoft OneDrive. С помощью приёмов социальной инженерии злоумышленники заставляют жертв запустить PowerShell-скрипт.

О новой активности фишеров сообщили исследователи из компании Trellix, присвоившие ей кодовое имя «OneDrive Pastejacking». Рафаэль Пенья, один из экспертов, пишет в блоге:

«Эта кампания плотно завязана на использовании социальной инженерии. Задача — заставить пользователей выполнить скрип PowerShell, что приведёт к компрометации системы».

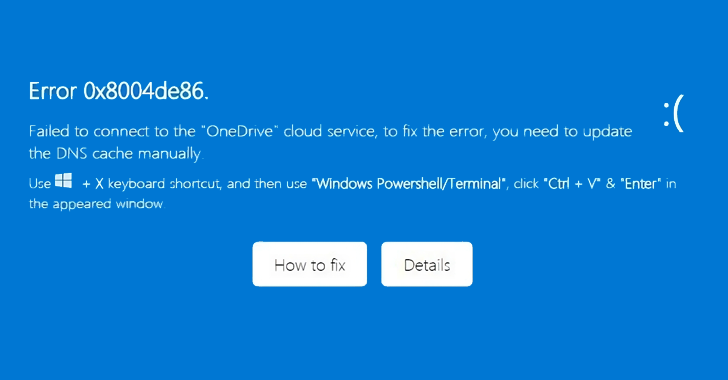
Всё начинается с электронного письма, в котором содержится HTML-файл, при открытии которого получателю демонстрируется страница OneDrive с сообщением об ошибке:

«Невозможно соединиться с облачным сервисом OneDrive. Для устранения ошибки вам нужно обновить DNS-кеш вручную».


В этом сообщении есть две опции: «Как исправить» и «Детали». Последняя перенаправляет пользователя на подлинную страницу Microsoft Learn, посвящённую устранению неполадок с DNS.

Если же кликнуть на первую ссылку («Как исправить»), получателю предложат выполнить ряд шагов, включая нажатие комбинации клавиш «Windows + X», запуск PowerShell-терминала и вставку Base64-команды, которая должна устранить проблемы.

«Эта команда сначала запустит ipconfig /flushdns и создаст директорию “downloads“ в корне диска C. Далее она загрузит архив в эту папку, переименует его и распакует содержимое», — объясняет Пенья.

«В архиве лежат файлы script.a3x и AutoIt3.exe. Первым делом стартует последний, с помощью которого запускается скрипт script.a3x».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru