


Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

По словам Microsoft, ряд устройств, работающих на операционной системе Windows, загружается в режим восстановления BitLocker после установки июльских патчей.

Напомним, функция безопасности BitLocker позволяет значительно снизить риск кражи данных и раскрытия конфиденциальной информации в том случае, если кто-то украл ваше устройство или оно просто отправилось в утиль.

BitLocker шифрует диск компьютера таким образом, что у третьих лиц нет возможности добраться до важных сведений.

При этом устройства могут автоматически переходить в режим восстановления BitLocker после определённых событий: обновление аппаратной составляющее или прошивки, изменения в модуле TPM (Trusted Platform Module).

«После установки патчей, вышедших 9 июля 2024 года (KB5040442), вы можете наткнуться на экран восстановления BitLocker при попытке загрузить компьютер», — объясняет Microsoft.

«Вероятность поймать баг гораздо выше, если у вас активирована опция Device Encryption. Как правило, этот экран не появляется после инсталляции апдейтов».

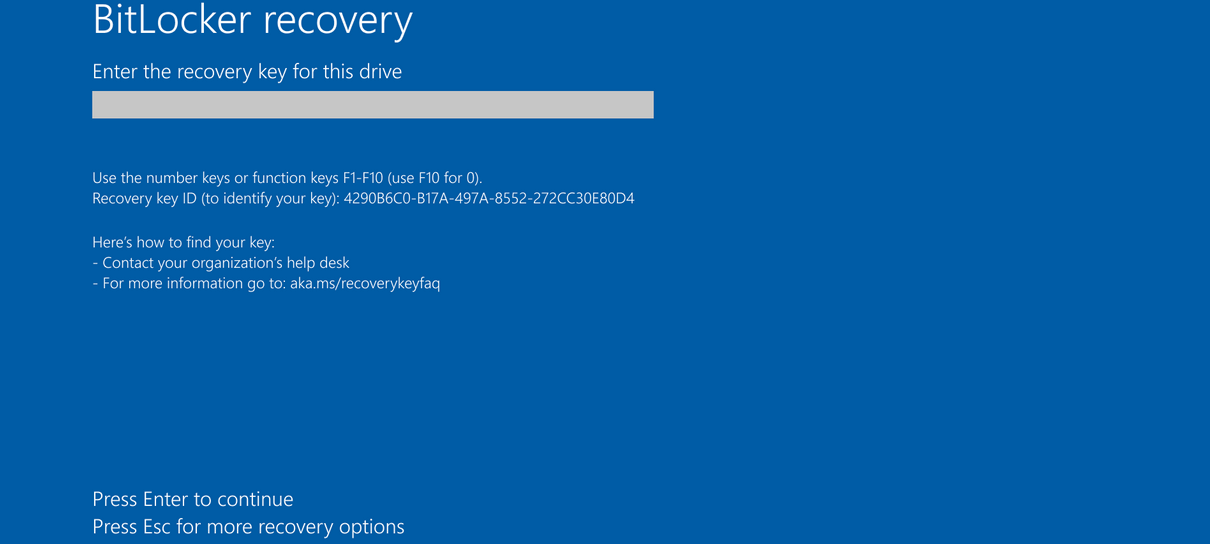
Тем пользователям, кого затронула проблема, нужно будет ввести ключ восстановления BitLocker, позволяющий разблокировать диск и загрузить устройство в нормальном режиме.


Известно, что баг проявляется как на серверных, так и на клиентских версиях операционной системы:

  • Клиентские: Windows 11 23H2, Windows 11 22H2, Windows 11 21H2, Windows 10 22H2, Windows 10 21H2;
  • Серверные: Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows Server 2012 R2, Windows Server 2012, Windows Server 2008 R2, Windows Server 2008.
Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru