


Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google постепенно внедряет в Chrome очередной защитный слой. На этот раз задача — предупредить пользователя о возможных рисках при скачивании запароленных архивов, а также помочь на лету расшифровать их и просканировать содержимое.

«Предыдущие реализации мы дополнили более подробными уведомлениями, передающими больше нюансов о сути потенциальной киберугрозы. Они смогут помочь пользователям принять верное решение», — пишет команда Chrome Security.

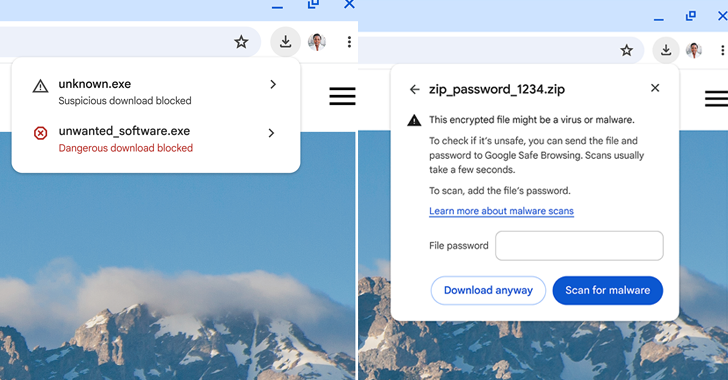
Таким образом, Google имплементирует двухуровневую классификацию предупреждений о загрузках файлов. Защитный механизм Google Safe Browsing при этом будет выносить вердикт: «подозрительный файл» или «опасный файл».

Каждой из этих категорий присвоены собственная иконка, цвет и текстовое сообщение, чтобы пользователь мог легко различать «подозрительные» и «опасные» файлы.

Для тех, кто выбрал режим усиленной защиты (Enhanced Protection), в Chrome добавили углублённое автоматическое сканирование, которое избавляет пользователей от необходимости каждый раз вручную отправлять файлы на сканирование в Safe Browsing.

А если вы получили защищённый паролем архив, браузер предложит специальное диалоговое окно, куда можно этот пароль ввести, после чего файл таким же образом отправиться на сканирование.


Напомним, на днях Google решила усилить защиту пользователей Chrome от скачивания вредоносных файлов. В настоящее время корпорация тестирует предупреждения о потенциально опасной загрузке на всю страницу — DangerousDownloadInterstitial.

В этом месяце также стало известно об отказе Google от планов по оптимизации работы с cookies в браузере Chrome.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru