


Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google постепенно внедряет в Chrome очередной защитный слой. На этот раз задача — предупредить пользователя о возможных рисках при скачивании запароленных архивов, а также помочь на лету расшифровать их и просканировать содержимое.

«Предыдущие реализации мы дополнили более подробными уведомлениями, передающими больше нюансов о сути потенциальной киберугрозы. Они смогут помочь пользователям принять верное решение», — пишет команда Chrome Security.

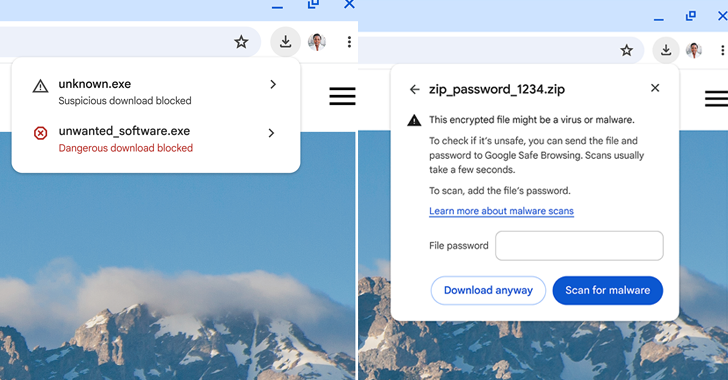
Таким образом, Google имплементирует двухуровневую классификацию предупреждений о загрузках файлов. Защитный механизм Google Safe Browsing при этом будет выносить вердикт: «подозрительный файл» или «опасный файл».

Каждой из этих категорий присвоены собственная иконка, цвет и текстовое сообщение, чтобы пользователь мог легко различать «подозрительные» и «опасные» файлы.

Для тех, кто выбрал режим усиленной защиты (Enhanced Protection), в Chrome добавили углублённое автоматическое сканирование, которое избавляет пользователей от необходимости каждый раз вручную отправлять файлы на сканирование в Safe Browsing.

А если вы получили защищённый паролем архив, браузер предложит специальное диалоговое окно, куда можно этот пароль ввести, после чего файл таким же образом отправиться на сканирование.


Напомним, на днях Google решила усилить защиту пользователей Chrome от скачивания вредоносных файлов. В настоящее время корпорация тестирует предупреждения о потенциально опасной загрузке на всю страницу — DangerousDownloadInterstitial.

В этом месяце также стало известно об отказе Google от планов по оптимизации работы с cookies в браузере Chrome.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru