


Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google постепенно внедряет в Chrome очередной защитный слой. На этот раз задача — предупредить пользователя о возможных рисках при скачивании запароленных архивов, а также помочь на лету расшифровать их и просканировать содержимое.

«Предыдущие реализации мы дополнили более подробными уведомлениями, передающими больше нюансов о сути потенциальной киберугрозы. Они смогут помочь пользователям принять верное решение», — пишет команда Chrome Security.

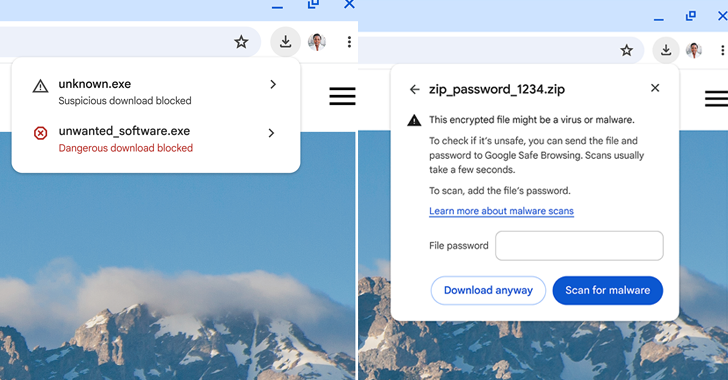
Таким образом, Google имплементирует двухуровневую классификацию предупреждений о загрузках файлов. Защитный механизм Google Safe Browsing при этом будет выносить вердикт: «подозрительный файл» или «опасный файл».

Каждой из этих категорий присвоены собственная иконка, цвет и текстовое сообщение, чтобы пользователь мог легко различать «подозрительные» и «опасные» файлы.

Для тех, кто выбрал режим усиленной защиты (Enhanced Protection), в Chrome добавили углублённое автоматическое сканирование, которое избавляет пользователей от необходимости каждый раз вручную отправлять файлы на сканирование в Safe Browsing.

А если вы получили защищённый паролем архив, браузер предложит специальное диалоговое окно, куда можно этот пароль ввести, после чего файл таким же образом отправиться на сканирование.


Напомним, на днях Google решила усилить защиту пользователей Chrome от скачивания вредоносных файлов. В настоящее время корпорация тестирует предупреждения о потенциально опасной загрузке на всю страницу — DangerousDownloadInterstitial.

В этом месяце также стало известно об отказе Google от планов по оптимизации работы с cookies в браузере Chrome.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru