


Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла Xello Deception 5.5 с новыми типами ловушек и моделью лицензирования

Вышла новая версия платформы для выявления целевых кибератак — Xello Deception 5.5. Одним из ключевых нововведений релиза является новая модель лицензирования, которая разделяет платформу по функциональному признаку — модулям (компонентам системы).

Это позволит клиентам выбирать необходимые компоненты в зависимости от их потребностей и модели угроз информационной безопасности. Сегодня платформа насчитывает десять различных модулей.

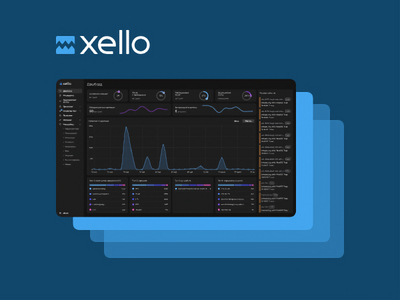
В каждом релизе разработчики уделяют внимание веб-интерфейсу продукта и удобству работы с ним. В версии 5.5 реализована «тёмная» тема интерфейса платформы. Улучшены возможности гибкой работы с системой:

  • внедрена фильтрация по защищаемым хостам при добавлении в политику; 
  • реализована возможность скачать журналы аудита из веб-интерфейса;
  • реализована авторизация пользователей системы из Security Group или по любому другому произвольному фильтру в каталогах LDAP (Lightweight Directory Access Protocol).

Команда Xello повысила стабильность работы платформы: реализована поддержка асинхронной обработки событий, увеличена скорость создания устройств в системе, улучшены механизмы сетевой конфигурации сервера управления и создания ловушек. Также традиционно добавлены новые протоколы ловушек.

«Функциональные возможности Xello Deception давно вышли за рамки просто решения класса Distributed Deception Platform (DDP). Технологически сильная архитектура продукта позволяет масштабировать отдельные направления в рамках платформы, которые выполняют смежные задачи информационной безопасности (сокращение поверхности атаки, расследование инцидентов)» — отметил Алексей Макаров технический директор Xello.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru