


В I полугодии 2024-го в Сеть слили 150 БД российских компаний

В I полугодии 2024-го в Сеть слили 150 БД российских компаний

В I полугодии 2024-го в Сеть слили 150 БД российских компаний

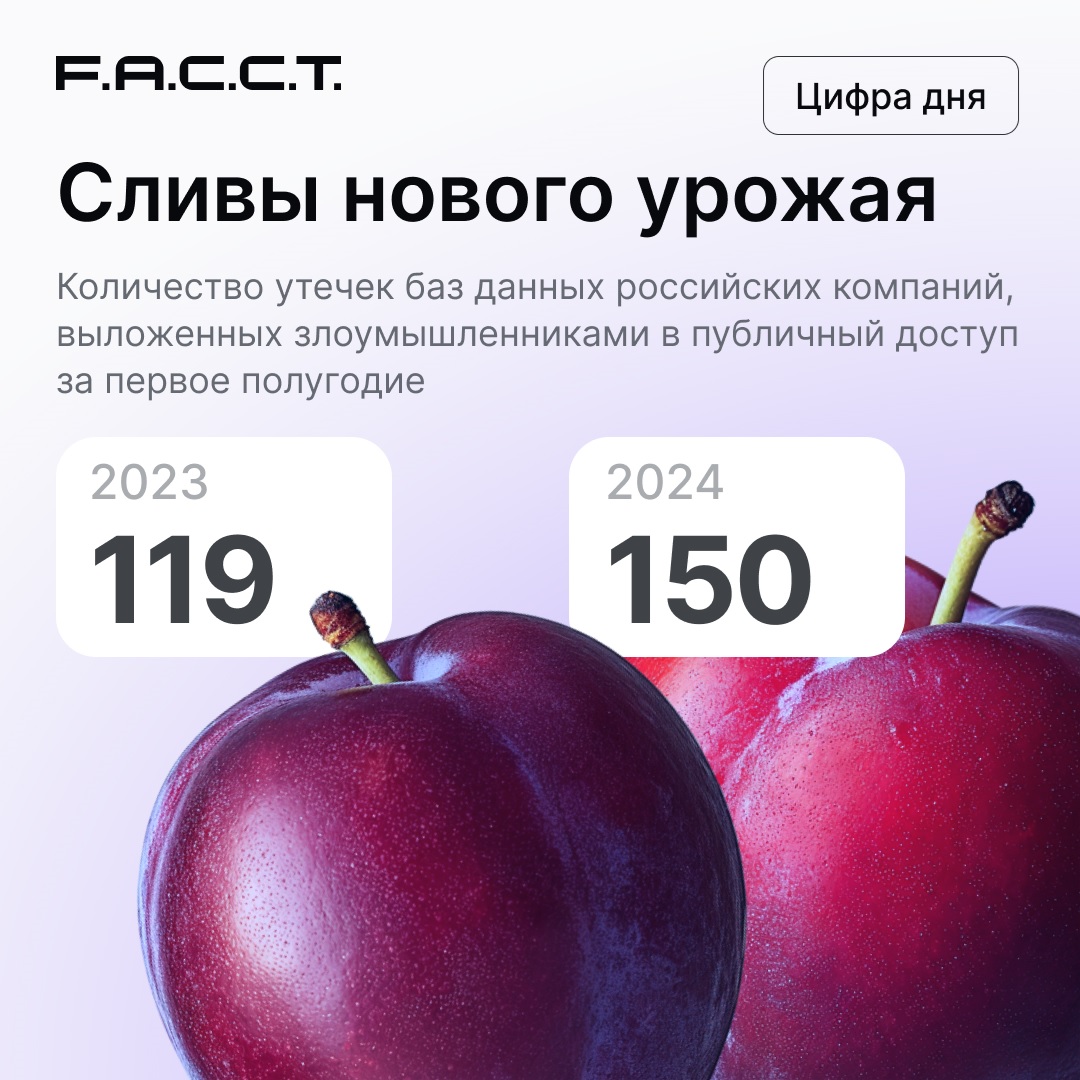
Специалисты компании F.A.C.C.T. привели интересную статистику: за первые шесть месяцев 2024 года в открытый доступ выложили 150 баз данных российских компаний. Каждая из этих БД впервые просочилась в Сеть.

Аналогичный период прошлого года показал лишь 119 скомпрометированных баз, а за весь 2023-й в общем доступе оказались 246 БД.

Организации сферы ретейла составили 30% от общего числа утечек за первое полугодие 2024-го. Чаще всего в слитых базах можно найти ФИО, адреса проживания, пароли, даты рождения, паспортные данные и телефонные номера.

Большинство БД датируются 2024 годом, а общее число строк составило 200,5 млн. Для сравнения: в прошлом году было 397 млн строк, в 2022-м — 1,4 млрд, а в 2021-м — 33 млн.

Помимо сферы розничной торговли, от утечек пострадали российские ИТ-компании, страховые, энергетические, туристические и транспортные организации, а также образовательные порталы, сервисы доставки, промышленные предприятия и медицинский сектор.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru