


Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Исследователи в области кибербезопасности случайно наткнулись на скомпрометированный токен GitHub, который мог открыть привилегированный доступ к основным Python-репозиториям — Python Package Index (PyPI) и Python Software Foundation (PSF).

На персональный токен доступа GitHub обратили внимание специалисты компании JFrog. По их словам, токен просочился в публичный контейнер Docker, размещённый на Docker Hub.

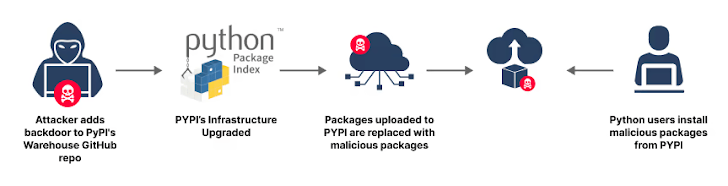
«Это можно назвать исключительным случаем, поскольку переоценить степень риска при попадании в третьи руки просто нельзя. Условный злоумышленник мог внедрить вредоносный код в пакеты PyPI и оставить закладки даже в самом языке PyPI», — пишет JFrog.

Кроме того, атакующий мог воспользоваться административным доступом для организации масштабной кибератаки на цепочку поставок, заложив в исходном коде Python вредоносную составляющую.

В JFrog также отмечают, что токен обнаружился внутри контейнера Docker, он лежал в скомпилированном Python-файле «build.cpython-311.pyc».

28 июня 2024 года эксперты передали информацию об утечке, связанной, как оказалось, с аккаунтом администратора PyPI Дарбина. Исследователи не нашли признаков использования токена в аатках.


«При разработке cabotage-app5 локально и работе над частью кодовой базы я постоянно сталкивался с ограничениями по скорости API GitHub. Как правило, такие ограничения применяются к анонимному доступу», — объяснял сам Дарбин.

«Я изменил свои локальные файлы, добавив туда собственный токен доступа, хотя должен был настроить приложение GitHub».

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru