


Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Исследователи в области кибербезопасности случайно наткнулись на скомпрометированный токен GitHub, который мог открыть привилегированный доступ к основным Python-репозиториям — Python Package Index (PyPI) и Python Software Foundation (PSF).

На персональный токен доступа GitHub обратили внимание специалисты компании JFrog. По их словам, токен просочился в публичный контейнер Docker, размещённый на Docker Hub.

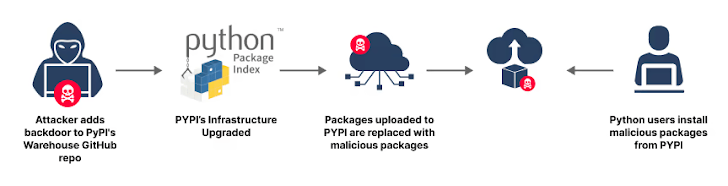
«Это можно назвать исключительным случаем, поскольку переоценить степень риска при попадании в третьи руки просто нельзя. Условный злоумышленник мог внедрить вредоносный код в пакеты PyPI и оставить закладки даже в самом языке PyPI», — пишет JFrog.

Кроме того, атакующий мог воспользоваться административным доступом для организации масштабной кибератаки на цепочку поставок, заложив в исходном коде Python вредоносную составляющую.

В JFrog также отмечают, что токен обнаружился внутри контейнера Docker, он лежал в скомпилированном Python-файле «build.cpython-311.pyc».

28 июня 2024 года эксперты передали информацию об утечке, связанной, как оказалось, с аккаунтом администратора PyPI Дарбина. Исследователи не нашли признаков использования токена в аатках.


«При разработке cabotage-app5 локально и работе над частью кодовой базы я постоянно сталкивался с ограничениями по скорости API GitHub. Как правило, такие ограничения применяются к анонимному доступу», — объяснял сам Дарбин.

«Я изменил свои локальные файлы, добавив туда собственный токен доступа, хотя должен был настроить приложение GitHub».

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru