


В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

Исследователи в области кибербезопасности отмечают рекордный рост DDoS-атак в пером полугодии 2024-го: общее число таких инцидентов перевалило за миллион (1 209 828).

Как подчёркивают специалисты компании DDoS-Guard, 2024 год может поставить рекорд, поскольку за весь 2022-й было зафиксировано 1 255 573 DDoS-атак.

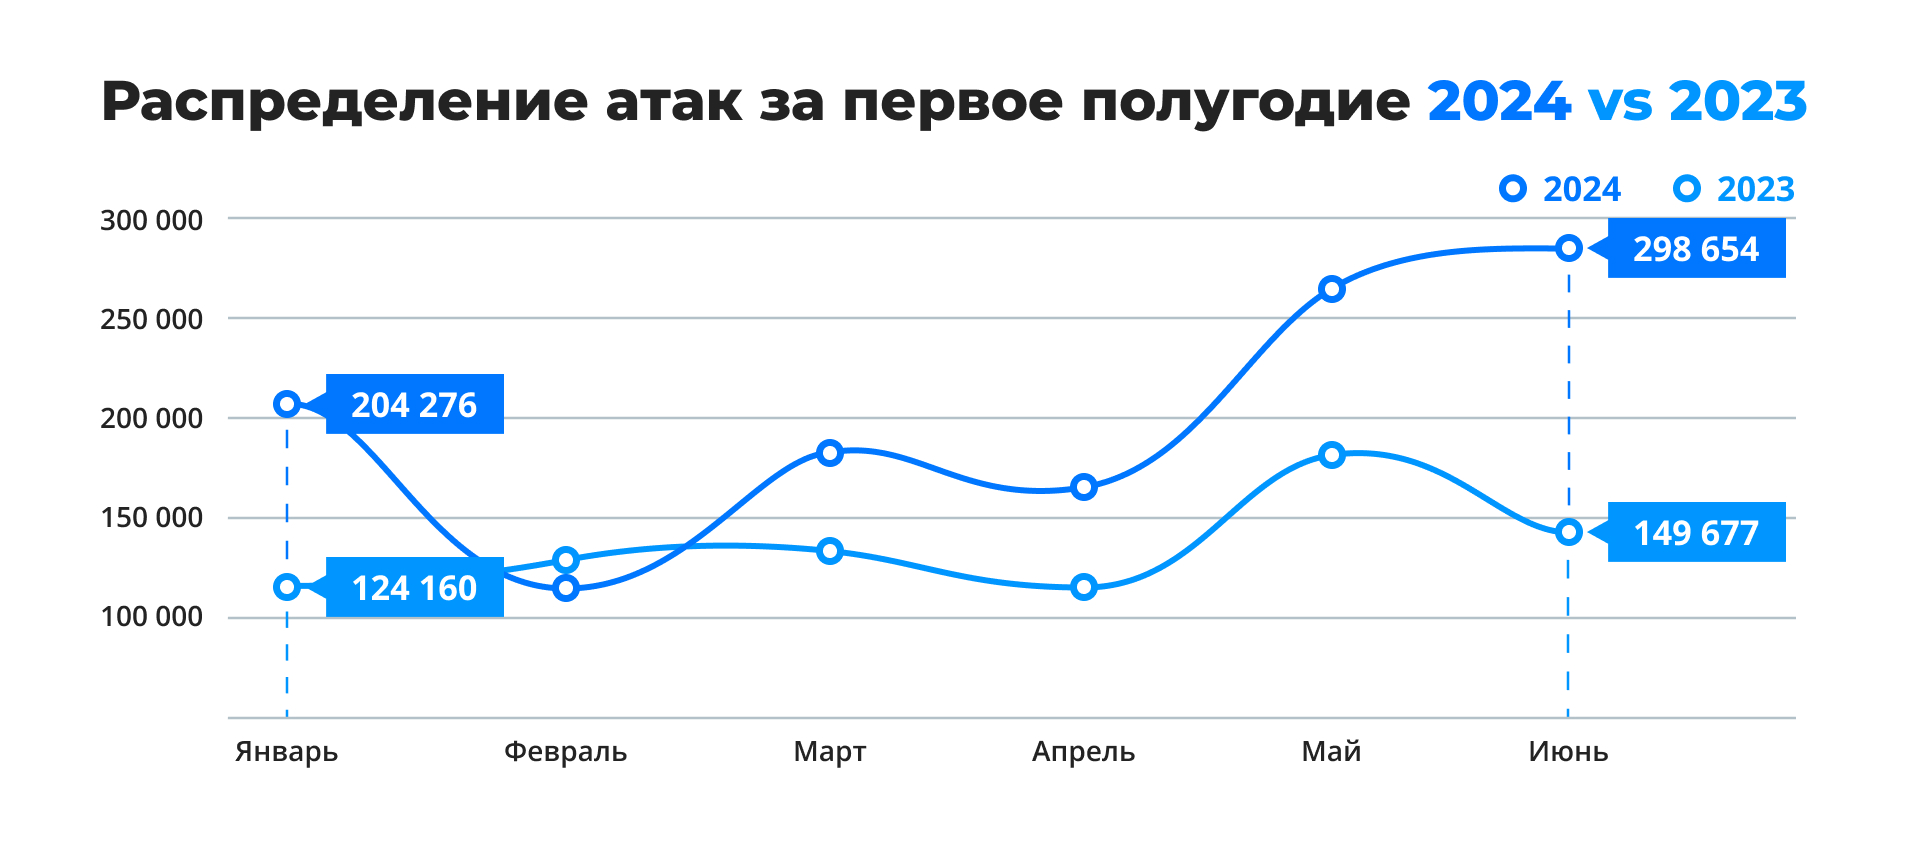
На выложенной аналитиками инфографике видно, что пока наибольшее число таких кибернападений пришлось на июнь. Просадки наблюдались в феврале и апреле.


Один из самых мощный всплесков вредоносного трафика эксперты зафиксировали в начале года — 350 млн пакетов в секунду. В 2022 году Microsoft отразила атаку сопоставимой мощности, но тогда это считалось рекордом.

Подавляющее большинство DDoS-атак затрагивают веб-приложения: например, на этом уровне отмечается в 3-4 больше вредоносного трафике, чем на сетевом и транспортном уровнях модели OSI.

Тем не менее последние продемонстрировали новый тренд — DDoS по протоколу GRE. За считаные минуты поток трафика злоумышленников разгоняется до 600 гигабит в секунду.

В DDoS-Guard также обратили внимание на географию атак: «дидосеры» затронули практически каждый регион России. Чаще всего в качестве жертвы выступали операторы связи и финсектор.

Геоблокировки больше не останавливают киберпреступников, поскольку последние теперь арендуют облачные или физические серверы там же, где находится потенциальная жертва.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru