


В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

Исследователи в области кибербезопасности отмечают рекордный рост DDoS-атак в пером полугодии 2024-го: общее число таких инцидентов перевалило за миллион (1 209 828).

Как подчёркивают специалисты компании DDoS-Guard, 2024 год может поставить рекорд, поскольку за весь 2022-й было зафиксировано 1 255 573 DDoS-атак.

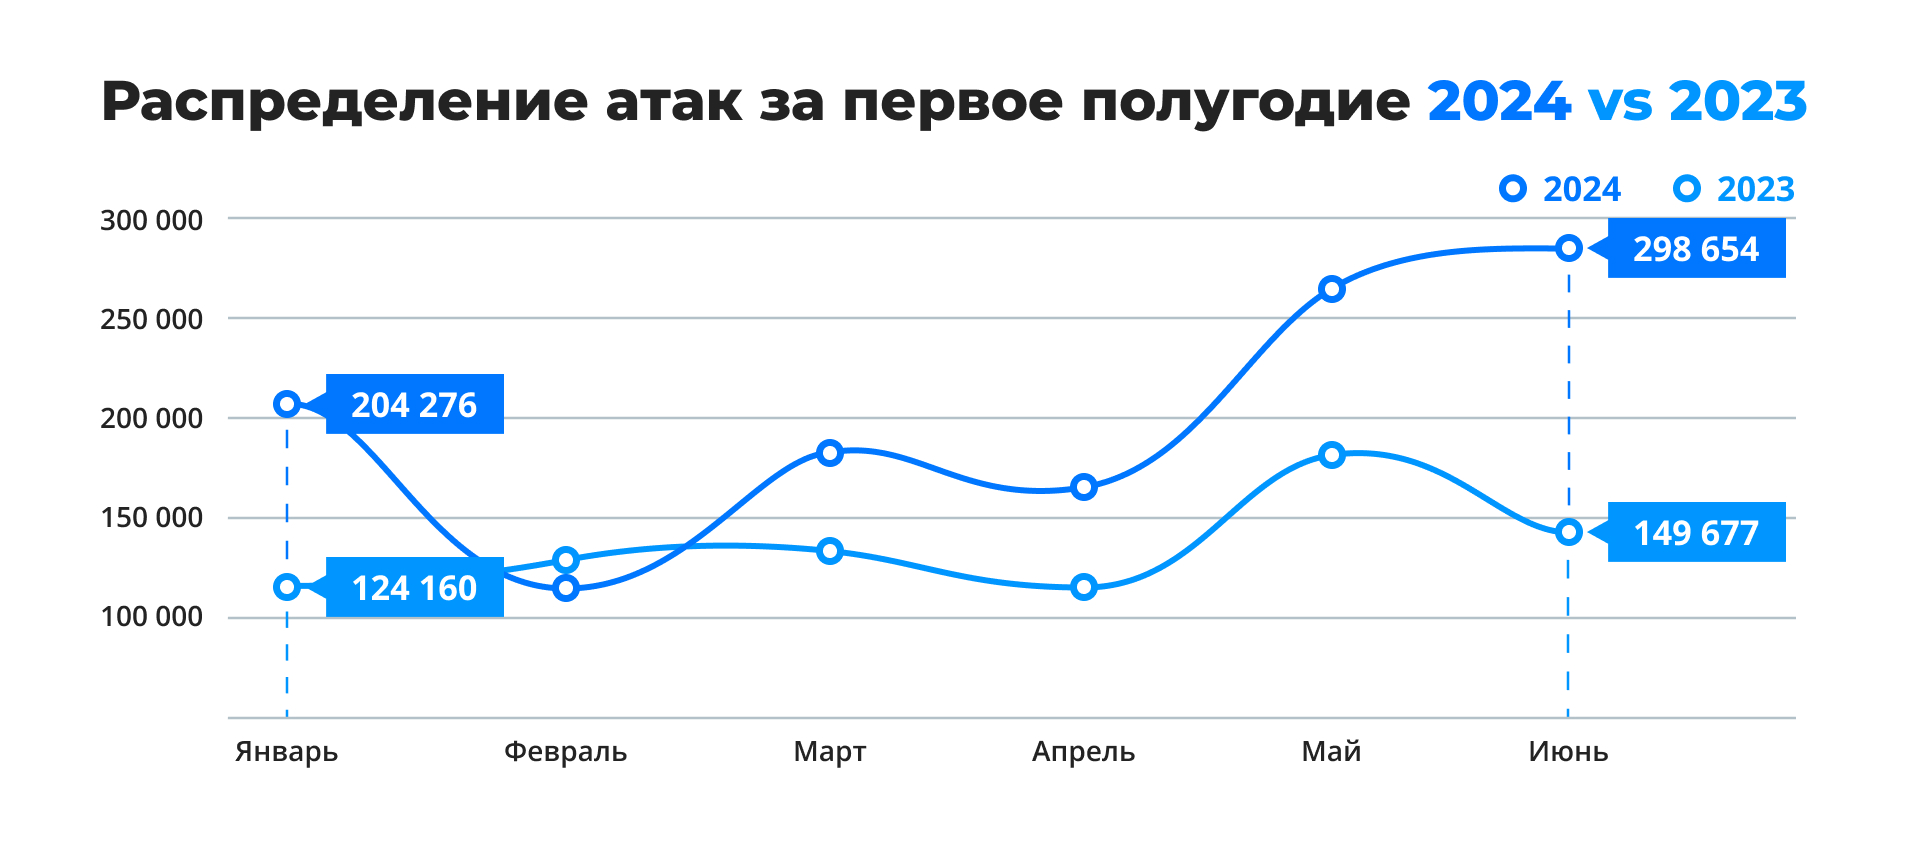
На выложенной аналитиками инфографике видно, что пока наибольшее число таких кибернападений пришлось на июнь. Просадки наблюдались в феврале и апреле.


Один из самых мощный всплесков вредоносного трафика эксперты зафиксировали в начале года — 350 млн пакетов в секунду. В 2022 году Microsoft отразила атаку сопоставимой мощности, но тогда это считалось рекордом.

Подавляющее большинство DDoS-атак затрагивают веб-приложения: например, на этом уровне отмечается в 3-4 больше вредоносного трафике, чем на сетевом и транспортном уровнях модели OSI.

Тем не менее последние продемонстрировали новый тренд — DDoS по протоколу GRE. За считаные минуты поток трафика злоумышленников разгоняется до 600 гигабит в секунду.

В DDoS-Guard также обратили внимание на географию атак: «дидосеры» затронули практически каждый регион России. Чаще всего в качестве жертвы выступали операторы связи и финсектор.

Геоблокировки больше не останавливают киберпреступников, поскольку последние теперь арендуют облачные или физические серверы там же, где находится потенциальная жертва.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru