


В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

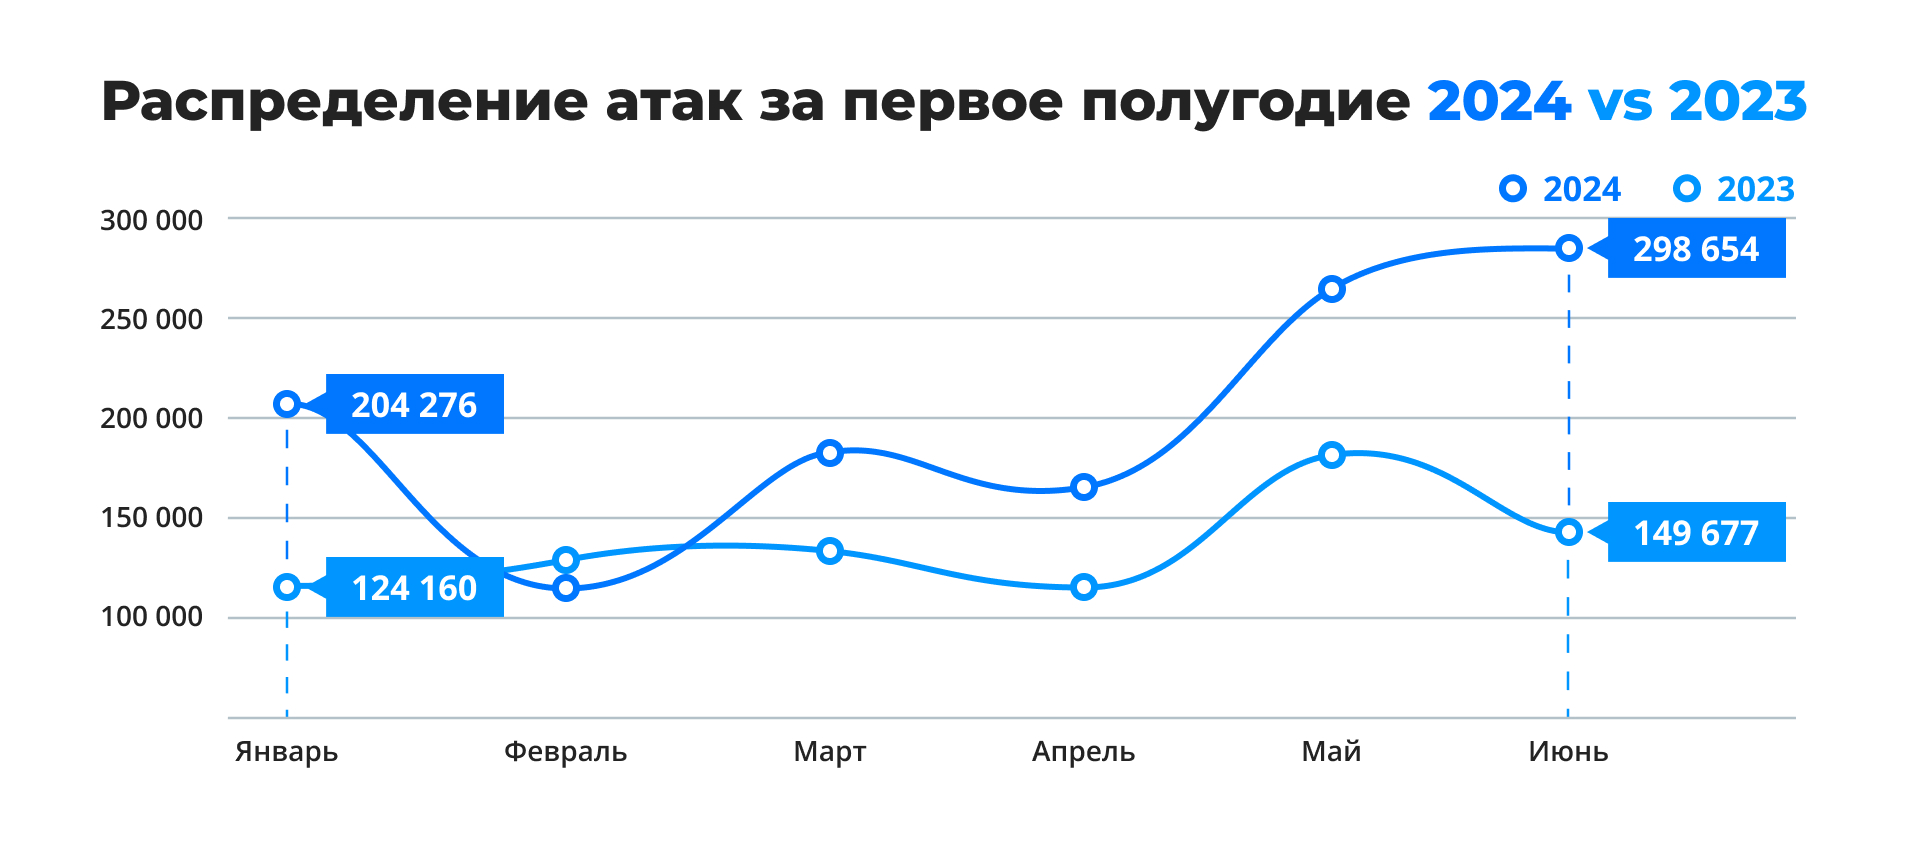
Исследователи в области кибербезопасности отмечают рекордный рост DDoS-атак в пером полугодии 2024-го: общее число таких инцидентов перевалило за миллион (1 209 828).

Как подчёркивают специалисты компании DDoS-Guard, 2024 год может поставить рекорд, поскольку за весь 2022-й было зафиксировано 1 255 573 DDoS-атак.

На выложенной аналитиками инфографике видно, что пока наибольшее число таких кибернападений пришлось на июнь. Просадки наблюдались в феврале и апреле.


Один из самых мощный всплесков вредоносного трафика эксперты зафиксировали в начале года — 350 млн пакетов в секунду. В 2022 году Microsoft отразила атаку сопоставимой мощности, но тогда это считалось рекордом.

Подавляющее большинство DDoS-атак затрагивают веб-приложения: например, на этом уровне отмечается в 3-4 больше вредоносного трафике, чем на сетевом и транспортном уровнях модели OSI.

Тем не менее последние продемонстрировали новый тренд — DDoS по протоколу GRE. За считаные минуты поток трафика злоумышленников разгоняется до 600 гигабит в секунду.

В DDoS-Guard также обратили внимание на географию атак: «дидосеры» затронули практически каждый регион России. Чаще всего в качестве жертвы выступали операторы связи и финсектор.

Геоблокировки больше не останавливают киберпреступников, поскольку последние теперь арендуют облачные или физические серверы там же, где находится потенциальная жертва.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru