


В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

В первом полугодии 2024-го число DDoS-атак составило 1 209 828

Исследователи в области кибербезопасности отмечают рекордный рост DDoS-атак в пером полугодии 2024-го: общее число таких инцидентов перевалило за миллион (1 209 828).

Как подчёркивают специалисты компании DDoS-Guard, 2024 год может поставить рекорд, поскольку за весь 2022-й было зафиксировано 1 255 573 DDoS-атак.

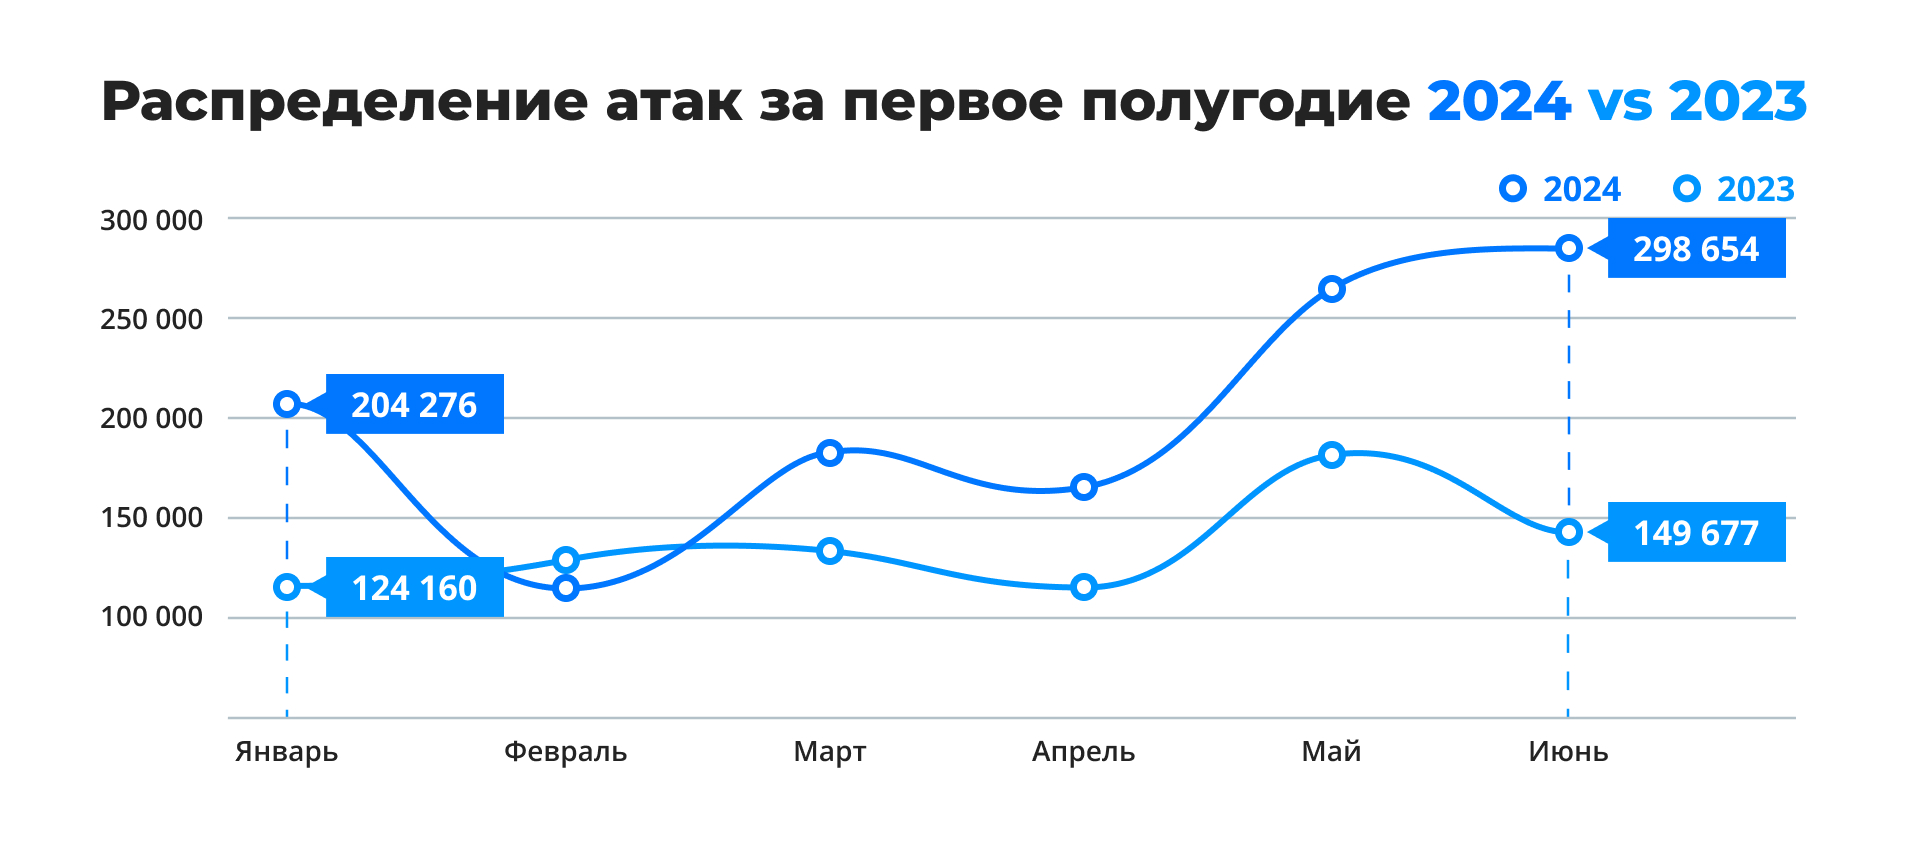
На выложенной аналитиками инфографике видно, что пока наибольшее число таких кибернападений пришлось на июнь. Просадки наблюдались в феврале и апреле.


Один из самых мощный всплесков вредоносного трафика эксперты зафиксировали в начале года — 350 млн пакетов в секунду. В 2022 году Microsoft отразила атаку сопоставимой мощности, но тогда это считалось рекордом.

Подавляющее большинство DDoS-атак затрагивают веб-приложения: например, на этом уровне отмечается в 3-4 больше вредоносного трафике, чем на сетевом и транспортном уровнях модели OSI.

Тем не менее последние продемонстрировали новый тренд — DDoS по протоколу GRE. За считаные минуты поток трафика злоумышленников разгоняется до 600 гигабит в секунду.

В DDoS-Guard также обратили внимание на географию атак: «дидосеры» затронули практически каждый регион России. Чаще всего в качестве жертвы выступали операторы связи и финсектор.

Геоблокировки больше не останавливают киберпреступников, поскольку последние теперь арендуют облачные или физические серверы там же, где находится потенциальная жертва.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru