


Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

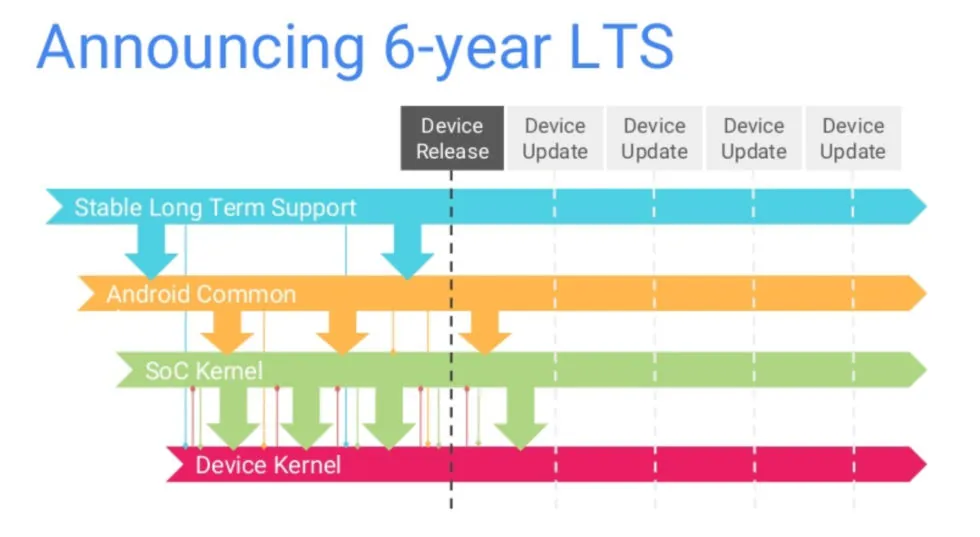
Google планирует дольше поддерживать релизы ядра Linux, использующиеся в операционной системе Android. Ожидается долгосрочная поддержка (LTS) в течение четырёх лет, что положительно скажется на кибербезопасности любителей зелёного робота.

Как пишет AndroidAuthority, это ответ интернет-гиганта не недавнее решение сообщества Linux — сократить долгосрочную поддержку с шести до двух лет.

Одобренные комьюнити изменения неизбежно создадут проблемы для безопасности Android, поскольку ветки Android Common Kernel (ACK), полученные из LTS-релизов ядра Linux, составляют основу Android-девайсов.

Google поддерживает эти форки для работы специфичных для Android возможностей и критической функциональности обратного портирования.

Регулярные обновления ядра, как известно, устраняют опасные уязвимости, что, само собой, просто необходимого для поддержания должного уровня защищённости пользователей. Меж тем, несмотря на то что LTS выгоден юзерам и производителям устройств, он накладывает дополнительную нагрузку на разработчиков ядра Linux.

Учитывая, что многие в комьюнити являются добровольцами, не получающими деньги за свой вклад в разработку ядра Linux, им вряд ли понравится дополнительная работа.


Тем не менее Google пишет, что с версии 6.6 поддержка стабильных релизов ядра будет гарантированна в течение четырёх лет. Таким образом, с Android 15 девайсы будут использовать исключительно android14-6.1 или android15-6.6 — два наиболее актуальных выпуска. Первый будут поддерживать до июля 2029-го, второй — до июля 2028-го.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru