


Данные покупателей алкоголя в сети ВинЛаб выложили в свободный доступ

Данные покупателей алкоголя в сети ВинЛаб выложили в свободный доступ

Данные покупателей алкоголя в сети ВинЛаб выложили в свободный доступ

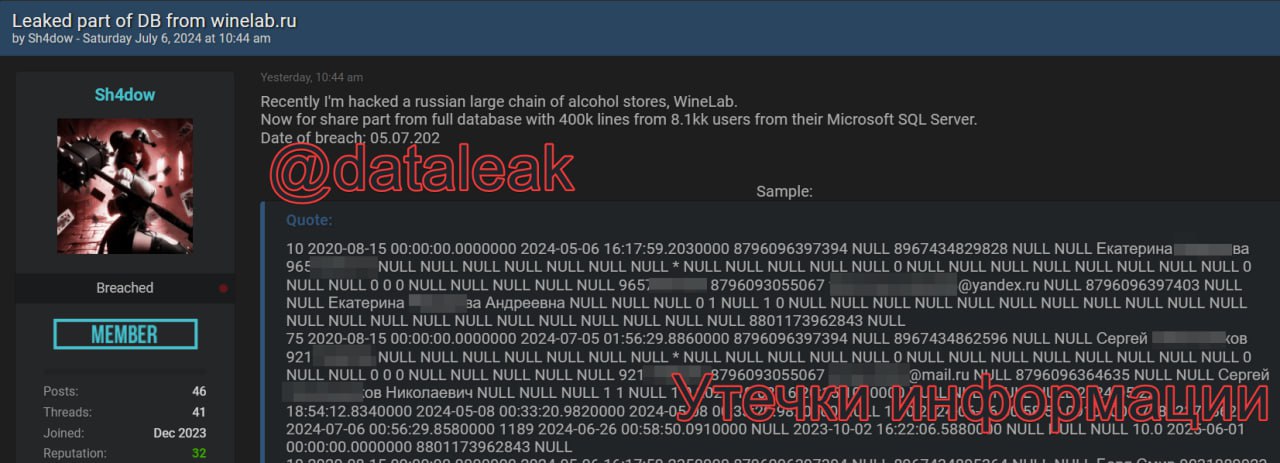
В Сеть выложили фрагмент таблицы базы данных, содержащей, предположительно, данные покупателей в сети магазинов алкогольных напитков «ВинЛаб».

Как пишет телеграм-канал «Утечки информации», в слитом дампе содержатся более 408 тысяч строк, где можно найти следующие сведения о гражданах:

  • ФИО;
  • Телефонные номера;
  • Адреса электронной почты;
  • Хешированные пароли (PBKDF2 SHA-256 в реализации SAP HANA);
  • Номера карт лояльности, привязанное к ним число бонусов и пр.

Исследователи отмечают, что в полном дампе, который киберпреступник выгрузил из сервера MS SQL, содержится гораздо больше данных: 8,2 миллиона уникальных телефонных номеров и 1,6 млн уникальных адресов электронной почты.

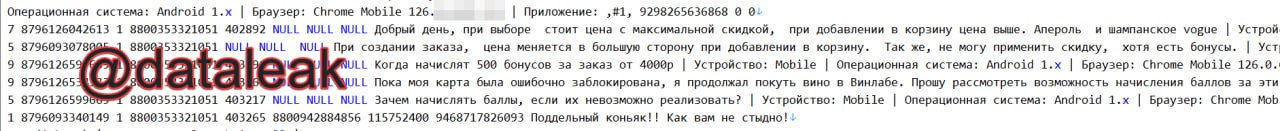
Более того, среди данных можно найти адреса покупателей, сведения о заказах, обращения в техподдержку и коды скидочных купонов. Информация датируется 6 июля 2024 года.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru