


Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

На выставке «Art&Science: Open Bodies», открывающейся 6 июля в музее современного искусства PERMM, эксперт «Лаборатория Касперского» расскажет об уязвимостях робопротезов, бионических имплантов и других устройств, расширяющих физические возможности людей.

ИБ-компания является техническим партнером одного из отобранных для выставки проектов — «Синтетическая морфология тела». Его авторами являются художница Анастасия Алехина и инженеры--робототехники Александр Лекарев и Лев Лосев.

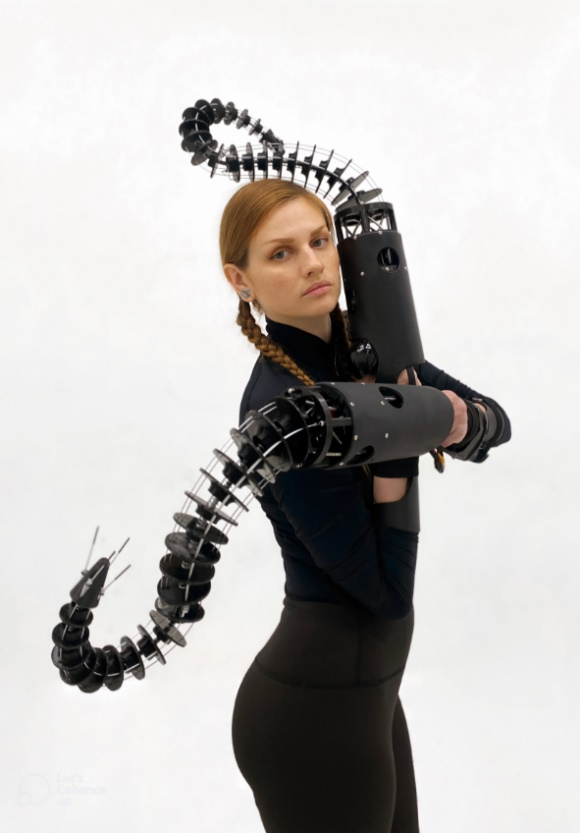
Творческий союз представит результаты совместного исследования: их перформанс покажет, как могут изменить тело человека современные технологии. Это будет хореографический этюд с использованием протезов для рук в виде щупалец, управляемых мышцами носителя и электроникой.

Подобные гаджеты, как и другие IoT-устройства, могут содержать уязвимости, способные поставить под угрозу сохранность личных данных, а также здоровье и даже жизнь человека.

«Большой вклад в теорию морфогенеза, то есть того, как образуются новые органы, системы и части тела организмов, внёс Алан Тьюринг, — комментирует главный технологический эксперт Kaspersky Александр Гостев, — Он заложил основы для массы современных технологий, в том числе и в области кибербезопасности. Спустя 70 лет мы пришли не только к интернету вещей, но и находимся перед возможным симбиозом человека и техники. Наш опыт показывает, что необходимо не только изначально проектировать любые технологии с учётом киберугроз, но и стремиться к их врождённой кибериммунности».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru