


Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

На выставке «Art&Science: Open Bodies», открывающейся 6 июля в музее современного искусства PERMM, эксперт «Лаборатория Касперского» расскажет об уязвимостях робопротезов, бионических имплантов и других устройств, расширяющих физические возможности людей.

ИБ-компания является техническим партнером одного из отобранных для выставки проектов — «Синтетическая морфология тела». Его авторами являются художница Анастасия Алехина и инженеры--робототехники Александр Лекарев и Лев Лосев.

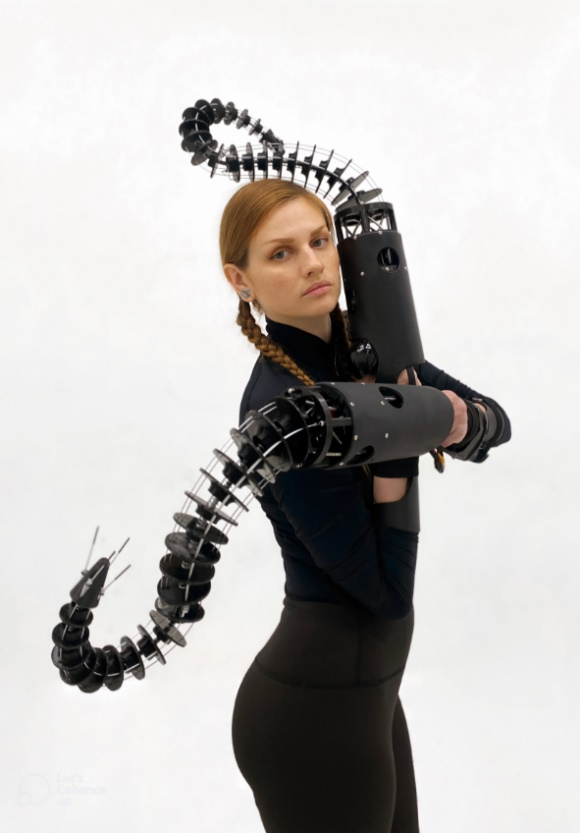
Творческий союз представит результаты совместного исследования: их перформанс покажет, как могут изменить тело человека современные технологии. Это будет хореографический этюд с использованием протезов для рук в виде щупалец, управляемых мышцами носителя и электроникой.

Подобные гаджеты, как и другие IoT-устройства, могут содержать уязвимости, способные поставить под угрозу сохранность личных данных, а также здоровье и даже жизнь человека.

«Большой вклад в теорию морфогенеза, то есть того, как образуются новые органы, системы и части тела организмов, внёс Алан Тьюринг, — комментирует главный технологический эксперт Kaspersky Александр Гостев, — Он заложил основы для массы современных технологий, в том числе и в области кибербезопасности. Спустя 70 лет мы пришли не только к интернету вещей, но и находимся перед возможным симбиозом человека и техники. Наш опыт показывает, что необходимо не только изначально проектировать любые технологии с учётом киберугроз, но и стремиться к их врождённой кибериммунности».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru