


macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

Совсем недавно компания OpenAI запустила macOS-версию приложения ChatGPT. Интересно, что специалисты уже обнаружили брешь в реализации: все чаты хранились локально в виде простого текста.

На деле это значит, что условный злоумышленник или вредоносное приложение могут легко прочитать, о чём вы общаетесь с чат-ботом, а также вытащить всю конфиденциальную информацию, если она присутствует в переписках.

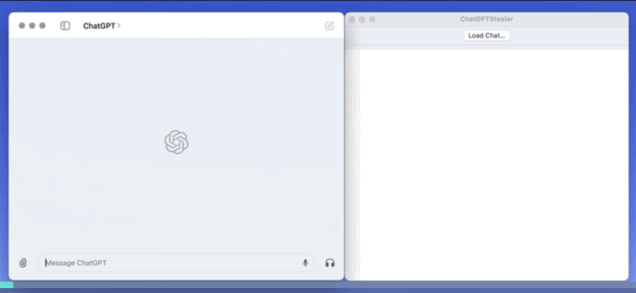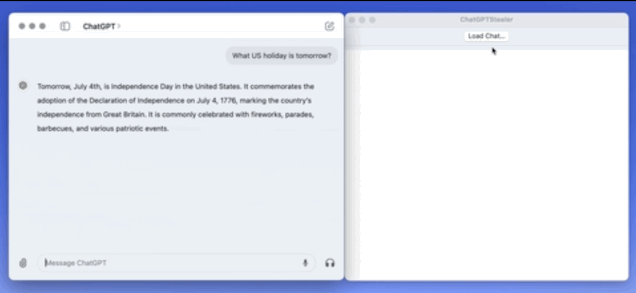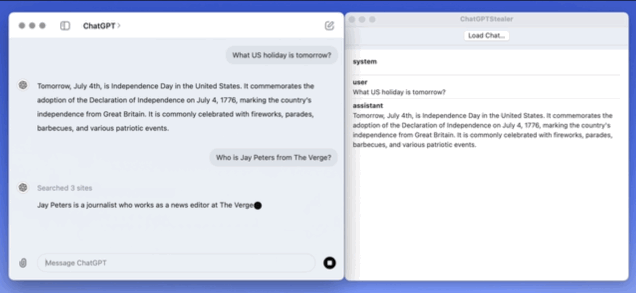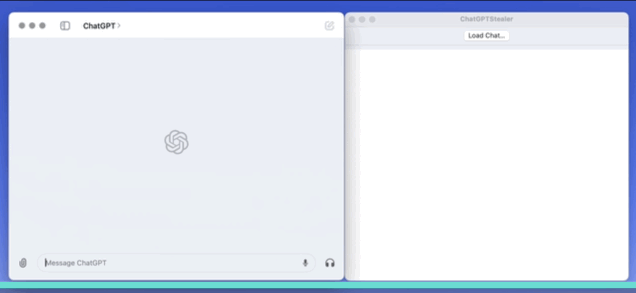
Исследователь Педро Хосе Перейра Виейто продемонстрировал на площадке Threads эксплуатацию этой уязвимости: стороннее приложение получает доступ к файлам, в которых хранятся чаты с ChatGPT в виде простого текста.

Специалист записал ролик, на котором видно, что условный вредоносный софт сразу выводит введённую в ChatGPT информацию. Текст можно посмотреть, просто поменяв имена файлов:


Представители издания The Verge связались с разработчиками ChatGPT, попросив прояснить ситуацию, и получили такой ответ:

«Мы в курсе проблемы и уже выпустили новую версию приложения, в которой все переписки зашифрованы».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru