


macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

macOS-приложение ChatGPT хранило чаты локально в виде простого текста

Совсем недавно компания OpenAI запустила macOS-версию приложения ChatGPT. Интересно, что специалисты уже обнаружили брешь в реализации: все чаты хранились локально в виде простого текста.

На деле это значит, что условный злоумышленник или вредоносное приложение могут легко прочитать, о чём вы общаетесь с чат-ботом, а также вытащить всю конфиденциальную информацию, если она присутствует в переписках.

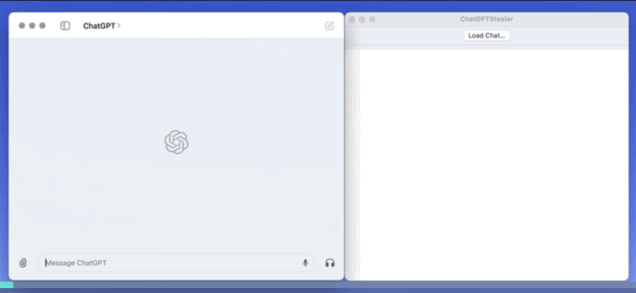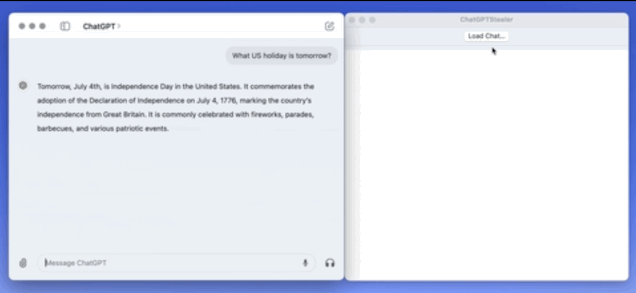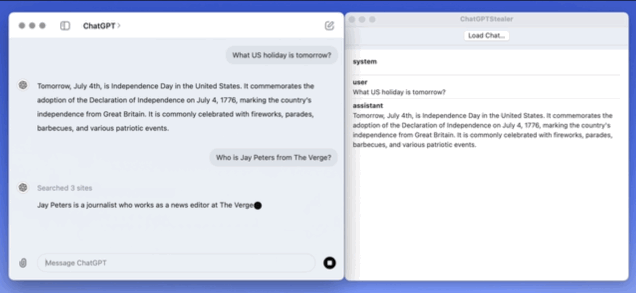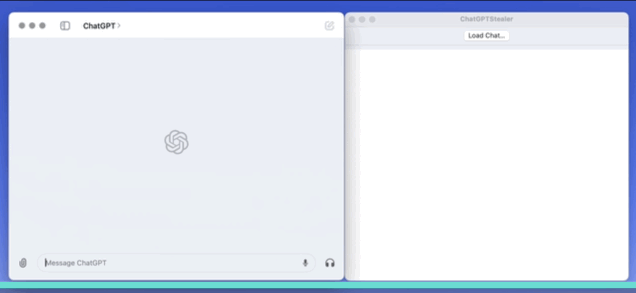
Исследователь Педро Хосе Перейра Виейто продемонстрировал на площадке Threads эксплуатацию этой уязвимости: стороннее приложение получает доступ к файлам, в которых хранятся чаты с ChatGPT в виде простого текста.

Специалист записал ролик, на котором видно, что условный вредоносный софт сразу выводит введённую в ChatGPT информацию. Текст можно посмотреть, просто поменяв имена файлов:


Представители издания The Verge связались с разработчиками ChatGPT, попросив прояснить ситуацию, и получили такой ответ:

«Мы в курсе проблемы и уже выпустили новую версию приложения, в которой все переписки зашифрованы».

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru