


Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Киберпреступники используют уязвимость в Wi-Fi-роутере D-Link DIR-859 для сбора информации на устройстве жертвы. В числе прочих данных злоумышленниками пытаются вытащить и пароли.

Об упомянутой бреши стало известно еще в январе: она получила идентификатор CVE-2024-0769 и 9,8 балла по шкале CVSS.

По своему классу уязвимость представляет собой возможность изменения локального пути (path traversal), проводящую к раскрытию информации.

Несмотря на то что срок поддержки маршрутизаторов D-Link DIR-859 давно истек, производитель посвятил проблеме отдельную страницу, на которой приводится следующая информация:

«Брешь затрагивает локальный файл fatlady.php и влияет на все версии прошивки. С ее помощью атакующие могут слить данные сессии, добиться повышения прав и получить полный контроль через панель администратора».

Поскольку D-Link не планирует выпускать патч, пользователям рекомендуют перейти на поддерживаемые устройства.

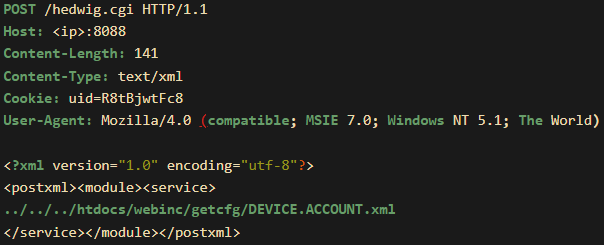
Исследователи из GreyNoise на днях обнаружили реальные кибератаки, в которых эксплуатируется CVE-2024-0769. Как объяснили специалисты, злоумышленники пытаются добраться до файла DEVICE.ACCOUNT.xml, чтобы слить имена всех учетных записей, пароли, группы пользователей и пр.


В атаках используется вредоносный POST-запрос к /hedwig.cgi, позволяющий получить доступ к файлам конфигурации (getcfg) через fatlady.php, в котором могут находиться учетные данные.


Специалисты GreyNoise пока не смогли выяснить, кто стоит за атаками и какова их конечная цель.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru