


Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Киберпреступники используют уязвимость в Wi-Fi-роутере D-Link DIR-859 для сбора информации на устройстве жертвы. В числе прочих данных злоумышленниками пытаются вытащить и пароли.

Об упомянутой бреши стало известно еще в январе: она получила идентификатор CVE-2024-0769 и 9,8 балла по шкале CVSS.

По своему классу уязвимость представляет собой возможность изменения локального пути (path traversal), проводящую к раскрытию информации.

Несмотря на то что срок поддержки маршрутизаторов D-Link DIR-859 давно истек, производитель посвятил проблеме отдельную страницу, на которой приводится следующая информация:

«Брешь затрагивает локальный файл fatlady.php и влияет на все версии прошивки. С ее помощью атакующие могут слить данные сессии, добиться повышения прав и получить полный контроль через панель администратора».

Поскольку D-Link не планирует выпускать патч, пользователям рекомендуют перейти на поддерживаемые устройства.

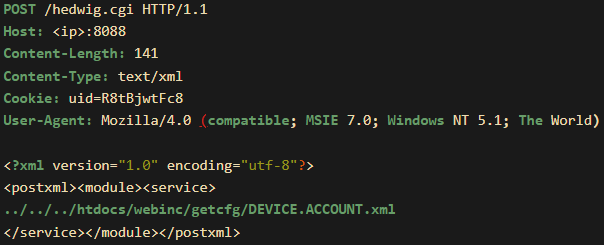
Исследователи из GreyNoise на днях обнаружили реальные кибератаки, в которых эксплуатируется CVE-2024-0769. Как объяснили специалисты, злоумышленники пытаются добраться до файла DEVICE.ACCOUNT.xml, чтобы слить имена всех учетных записей, пароли, группы пользователей и пр.


В атаках используется вредоносный POST-запрос к /hedwig.cgi, позволяющий получить доступ к файлам конфигурации (getcfg) через fatlady.php, в котором могут находиться учетные данные.


Специалисты GreyNoise пока не смогли выяснить, кто стоит за атаками и какова их конечная цель.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru