


Apple устранила в AirPods и Beats брешь, позволяющую подслушивать разговоры

Apple устранила в AirPods и Beats брешь, позволяющую подслушивать разговоры

Apple устранила в AirPods и Beats брешь, позволяющую подслушивать разговоры

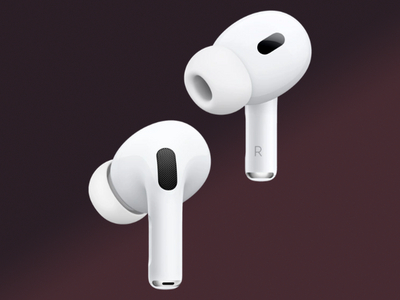
Apple выпустила обновление прошивки для AirPods и Beats, устраняющее уязвимость, с помощью которой злоумышленники могут получить доступ к наушникам пользователей и подслушать их разговоры.

Согласно посту Apple, брешь, получившая идентификатор CVE-2024-27867, связана с механизмом аутентификации. Проблема затрагивает AirPods (второго поколения и дальше), AirPods Pro (все модели), AirPods Max, Powerbeats Pro и Beats Fit Pro.

«Когда ваши наушники пытаются установить связь с известными им устройствами, условный злоумышленник в зоне действий Bluetooth может подменить исходный девайс и подключиться к наушникам», — пишет Apple.

Другими словами, находящийся поблизости атакующий сможет подслушивать ваши разговоры. На уязвимость указал специалист в области кибербезопасности Йонас Дресслер.

Apple выпустила следующие прошивки, устраняющие CVE-2024-27867: 6A326 и 6F8 (для AirPods), 6F8 (для Beats).

Напомним, на днях купертиновцы также пропатчили в Vision Pro уязвимость, позволяющую обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru