


Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

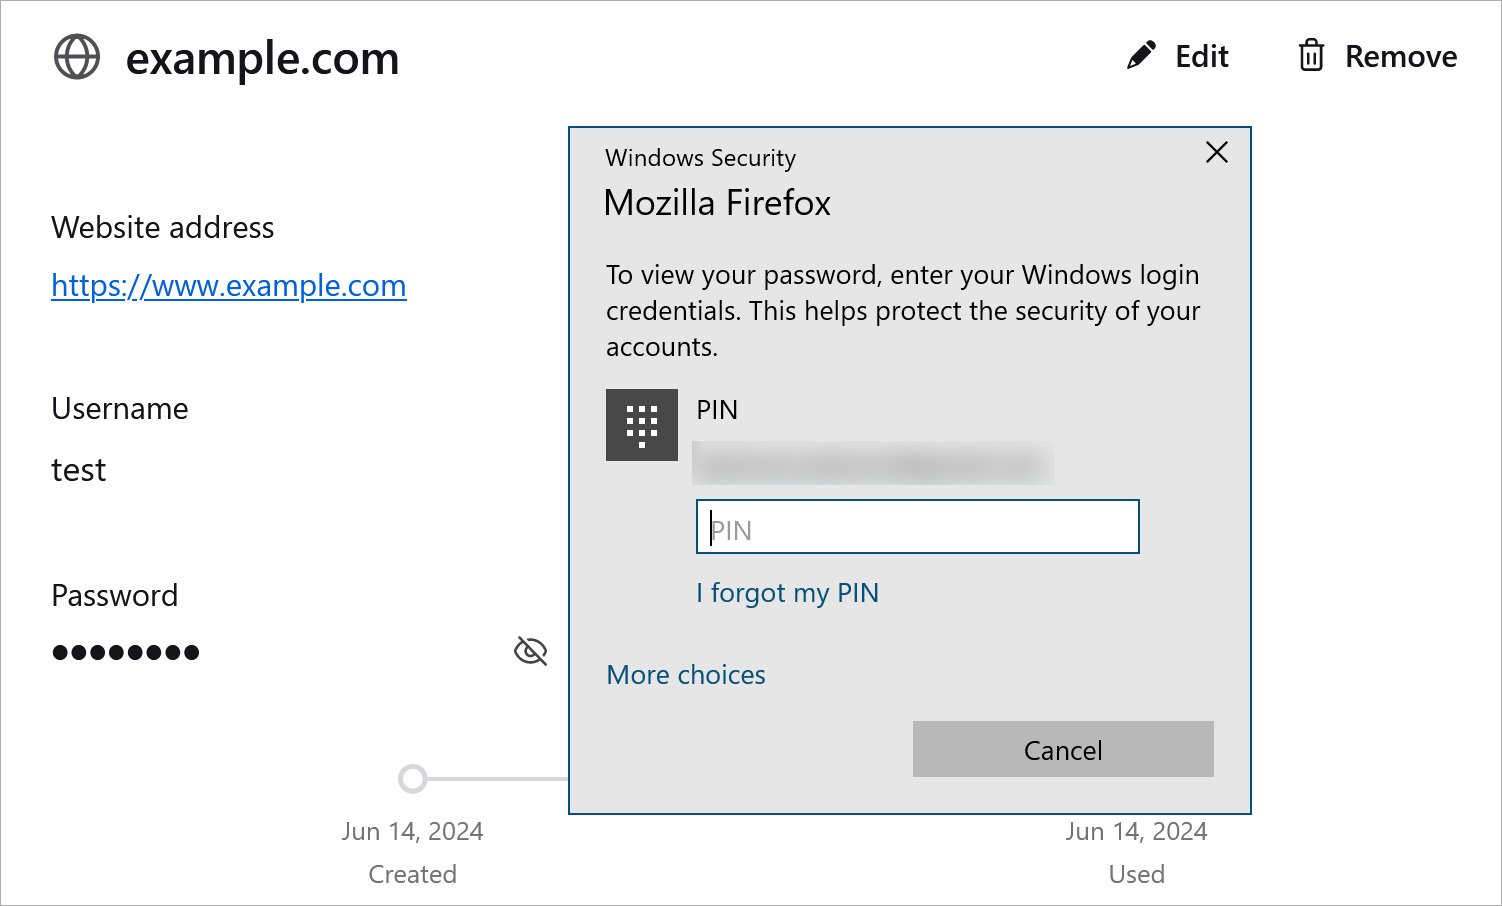
Mozilla усовершенствовала защиту локально сохраненных в Firefox учетных данных. Теперь получить доступ к паролям можно с помощью одного из способов аутентификации на устройстве: сканирования отпечатка пальца, лица или ввода ПИН-кода.

Сразу стоит определиться, что эти меры все равно не защитят вас от вредоносных программ, похищающих данные, — инфостилеров. Однако если условный локальный злоумышленник захочет получить доступ к данным, ему придется пройти аутентификацию.

Как любой современный браузер, Firefox включает встроенный менеджер паролей, помогающий хранить и подставлять учетные данные, а также генерировать устойчивые комбинации. Несмотря на то что использовать такие менеджеры крайне не рекомендуется, разработчики продолжают их дорабатывать.

С выходом Firefox 127 Mozilla добавила менеджеру паролей функциональность, которую давно можно встретить в Chromium-браузерах.

«Для дополнительной защиты на macOS- и Windows-компьютерах менеджер паролей Firefox может использовать “родной“ для ОС метод аутентификации (пароль, сканирование о отпечатка пальца, лица и т. п.)», — говорится в примечаниях к выпуску Firefox 127.


К сожалению, как отмечалось выше, нововведения никак не защитят от инфостилеров, задача которых — пробраться в систему и вытащить все важные данные из популярных программ.

Хотя логины и пароли хранятся в зашифрованном виде, расшифровать их достаточно легко даже с помощью инструментов с открытым исходным кодом, поскольку ключ лежит в самом Firefox.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru