


Microsoft отложила релиз Windows Recall из-за вопросов к конфиденциальности

Microsoft отложила релиз Windows Recall из-за вопросов к конфиденциальности

Microsoft отложила релиз Windows Recall из-за вопросов к конфиденциальности

Microsoft решила отложить выход ИИ-функции Windows Recall, чтобы дополнительно проверить и, если понадобится, устранить проблемы с конфиденциальностью.

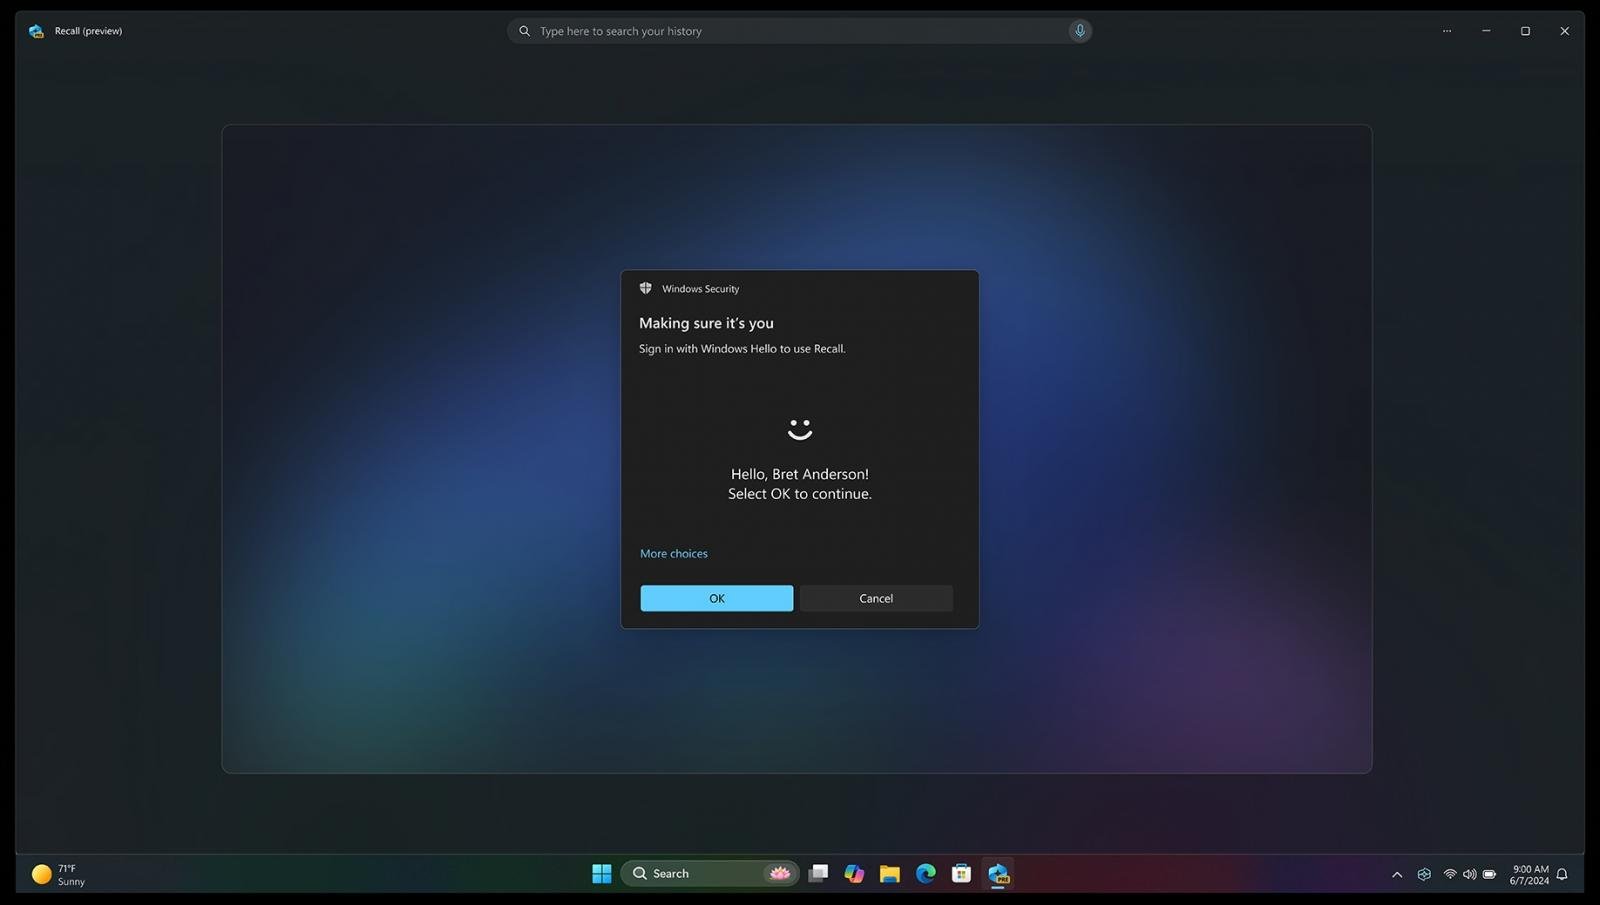
В мае техногигант из Редмонда показал новую функциональность на базе искусственного интеллекта — «Recall». Интересно, что она записывает абсолютно всё, что пользователи видят и делают на своих устройствах.

Более того, в начале этого месяца в общий доступ выложили код инструмента TotalRecall, позволяющего автоматизировать кражу конфиденциальных данных из баз Recall.

После справедливых претензий и вопросов, которые возникли у пользователей к Microsoft, корпорация опубликовала новую запись в блоге:

«Мы сдвинем выход Recall с предварительной версии, доступной для поддерживающих Copilot+ устройств с 18 июня 2024 года, на превью-релиз Windows Insider Program (WIP), который ожидается в ближайшие недели».

«После получения обратной связи от сообщества Windows Insider мы планируем в ближайшее время сделать предварительную версию Recall доступной для всех компьютеров с Copilot+».

Интересно, что реакция Microsoft совпала с выходом критики от аналитиков ProPublica, которые заявили, что корпорация ставит доход выше безопасности пользователей.

В сущности, Windows Recall каждые несколько секунд снимает скриншоты любого активного окна, далее ИИ вычленяет и анализирует информацию на этих скриншотах и записывает её в специальную БД SQLite.

По замыслу разработчиков, эта функциональность должна помочь пользователям восстанавливать события и данные.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru