


Microsoft отложила релиз Windows Recall из-за вопросов к конфиденциальности

Microsoft отложила релиз Windows Recall из-за вопросов к конфиденциальности

Microsoft отложила релиз Windows Recall из-за вопросов к конфиденциальности

Microsoft решила отложить выход ИИ-функции Windows Recall, чтобы дополнительно проверить и, если понадобится, устранить проблемы с конфиденциальностью.

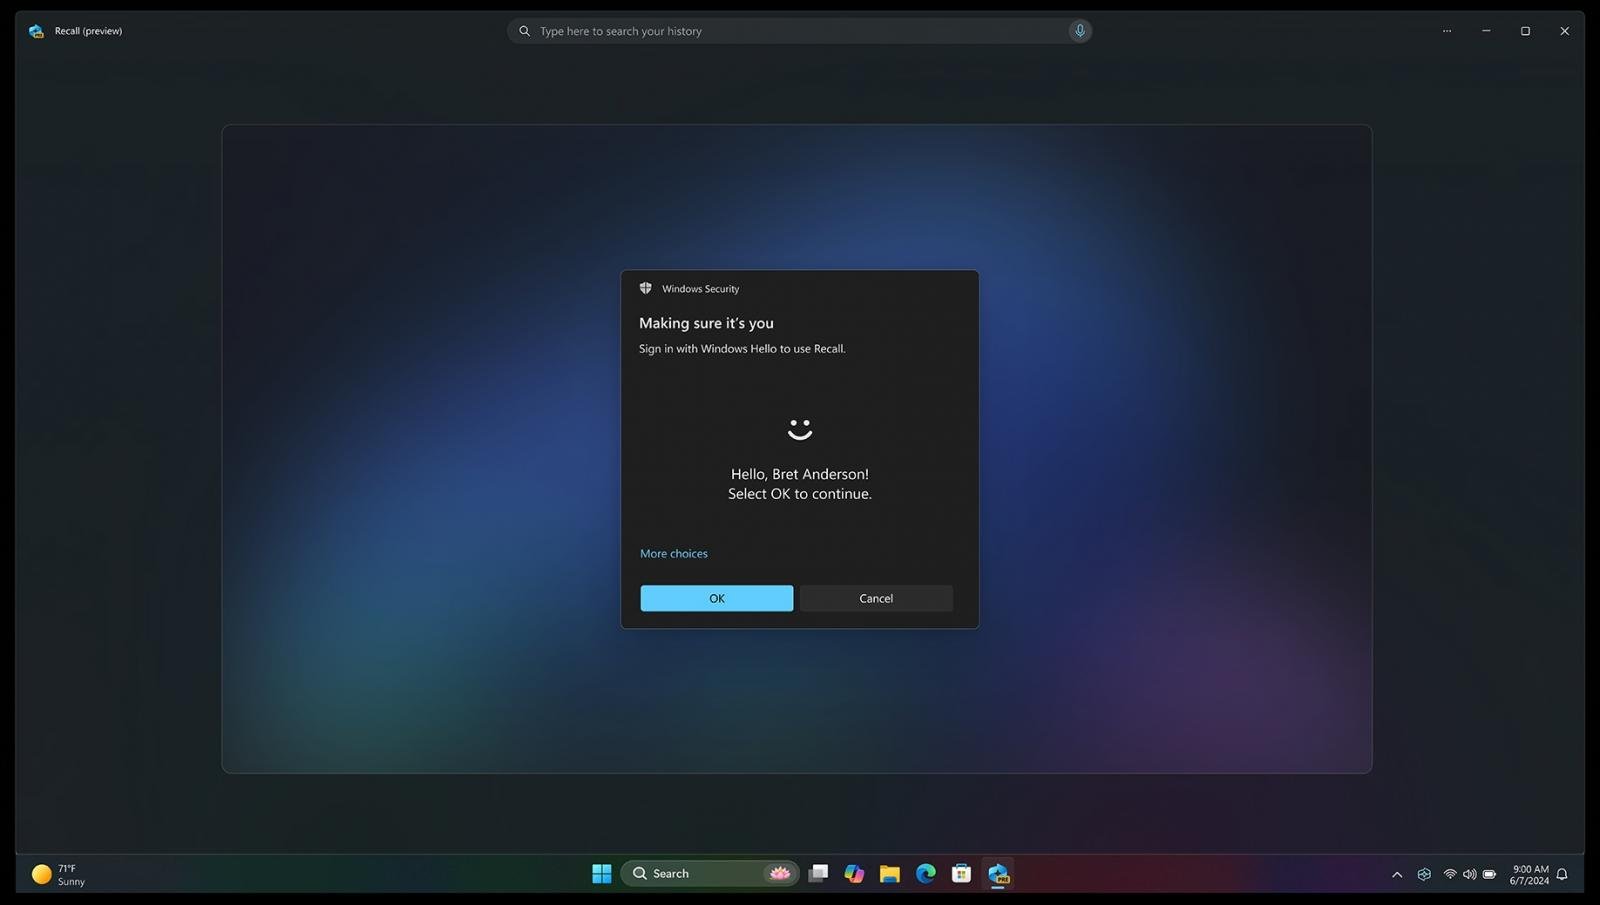
В мае техногигант из Редмонда показал новую функциональность на базе искусственного интеллекта — «Recall». Интересно, что она записывает абсолютно всё, что пользователи видят и делают на своих устройствах.

Более того, в начале этого месяца в общий доступ выложили код инструмента TotalRecall, позволяющего автоматизировать кражу конфиденциальных данных из баз Recall.

После справедливых претензий и вопросов, которые возникли у пользователей к Microsoft, корпорация опубликовала новую запись в блоге:

«Мы сдвинем выход Recall с предварительной версии, доступной для поддерживающих Copilot+ устройств с 18 июня 2024 года, на превью-релиз Windows Insider Program (WIP), который ожидается в ближайшие недели».

«После получения обратной связи от сообщества Windows Insider мы планируем в ближайшее время сделать предварительную версию Recall доступной для всех компьютеров с Copilot+».

Интересно, что реакция Microsoft совпала с выходом критики от аналитиков ProPublica, которые заявили, что корпорация ставит доход выше безопасности пользователей.

В сущности, Windows Recall каждые несколько секунд снимает скриншоты любого активного окна, далее ИИ вычленяет и анализирует информацию на этих скриншотах и записывает её в специальную БД SQLite.

По замыслу разработчиков, эта функциональность должна помочь пользователям восстанавливать события и данные.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru