


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

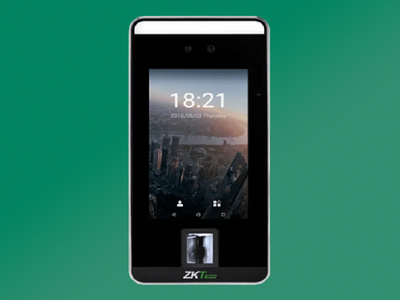
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru