


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

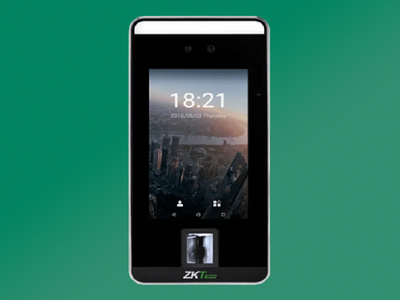
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru