


Половину утечек на промпредприятиях РФ составляют коммерческие секреты

Половину утечек на промпредприятиях РФ составляют коммерческие секреты

Половину утечек на промпредприятиях РФ составляют коммерческие секреты

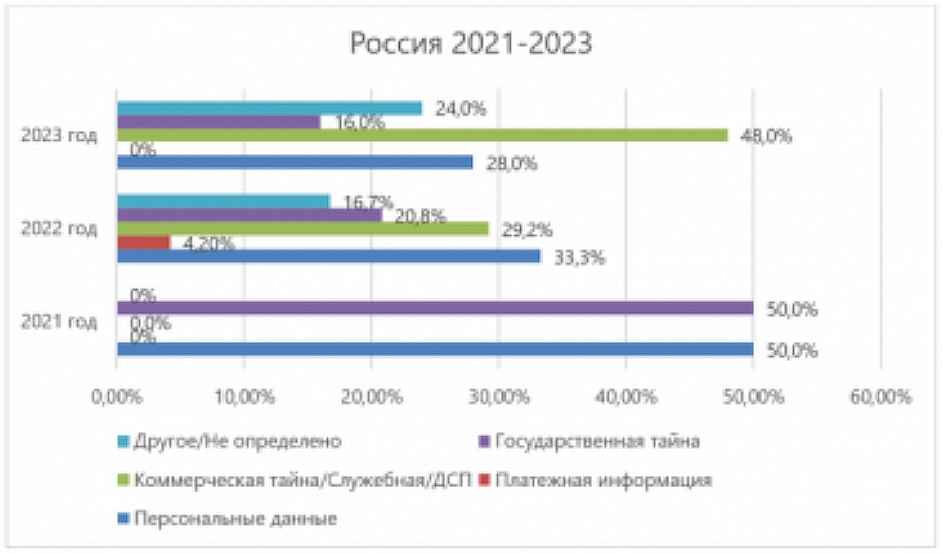
Согласно статистике ГК InfoWatch, в 2023 году число утечек данных в промышленном секторе экономики во всем мире возросло на 134%, в России — на 4,2%. Более 90% сливов в этой сфере были умышленными, заметно участились случаи кражи коммерческой тайны.

Основной причиной утечек на российских промпредприятиях являются кибератаки (92% инцидентов). Почти в половине случаев злоумышленников интересовали коммерческие секреты.


В отечественном здравоохранении число утечек в отчетный период возросло на 25%, в ИТ и телекоме — напротив, резко снизилось (на 39,7%). Чаще всего представители этих вертикалей теряли базы с персональными данными (85 и 76% утечек соответственно). Примечательно, что объемы скомпрометированных ПДн в ИТ и телекоме за год сократились с 228,1 млн записей до 36,1 миллиона.

«Одной из ключевых отраслей российской экономики удалось избежать большого количества утечек крупных баз данных, — комментирует Андрей Арсентьев, руководитель направления аналитики и спецпроектов экспертно-аналитического центра InfoWatch. — Вероятно, залогом этого стала работа самих компаний, планомерные действия Минцифры России и других профильных регуляторов по направлению импортозамещения и других мероприятий, а также проактивная позиция ключевых вендоров в сфере ИБ».

Утечки коммерческой информации в российской ИТ-индустрии тоже участились: доля таких инцидентов за год возросла с 10,4 до 24,4%. Более чем в четверти случаев (27,1%) слив произошел по вине недобросовестных сотрудников, в 1,6% — по вине руководства.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru