

Плагин Dessky Snippets крадёт данные карт посетителей WordPress-сайтов

Плагин Dessky Snippets крадёт данные карт посетителей WordPress-сайтов

Плагин Dessky Snippets крадёт данные карт посетителей WordPress-сайтов

Злоумышленники используют малоизвестные плагины WordPress, чтобы внедрить на сайты жертв вредоносный PHP-код, который способен собирать данные кредитных карт.

11 мая специалисты Sucuri заметили кампанию, связанную с использованием плагина под названием Dessky Snippets. С его помощью мошенники добавляют на скомпрометированные сайты свой PHP-код и крадут финансовые данные пользователей. Плагин установили более 200 раз.

В своих атаках злоумышленники эксплуатируют уязвимости плагинов WordPress или легко угадываемые учётные данные, чтобы получить доступ администратора и установить дополнительные плагины для дальнейшего использования.

По словам исследователя в области кибербезопасности Бена Мартина, вредоносный код сохраняется в параметре dnsp_settings в таблице WordPress wp_options и изменяет процесс оформления заказа в WooCommerce.

Вредонос добавляет нескольких новых полей в форму выставления счёта, которые запрашивают данные кредитной карты, включая имя, адрес, номер карты, дату истечения срока действия и CVV-номер. Вся информация передаётся на URL-адрес «hxxps://2of[.]cc/wp-content/».

Злоумышленники отключили атрибут автозаполнения (autocomplete="off") в поддельной форме оформления заказа, чтобы снизить вероятность того, что браузер предупредит потенциальных жертв о вводе конфиденциальной информации. Данная фишка также гарантирует, что поля формы останутся пустыми, пока пользователи не заполнят их вручную.

Специалисты порекомендовали владельцам сайтов на WordPress, в особенности тем, кто работает в сфере коммерции:

  • поддерживать сайты и плагины в актуальном состоянии,
  • использовать надёжные пароли,
  • проверять регулярно свои сайты на вредоносные программы и несанкционированные изменения.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
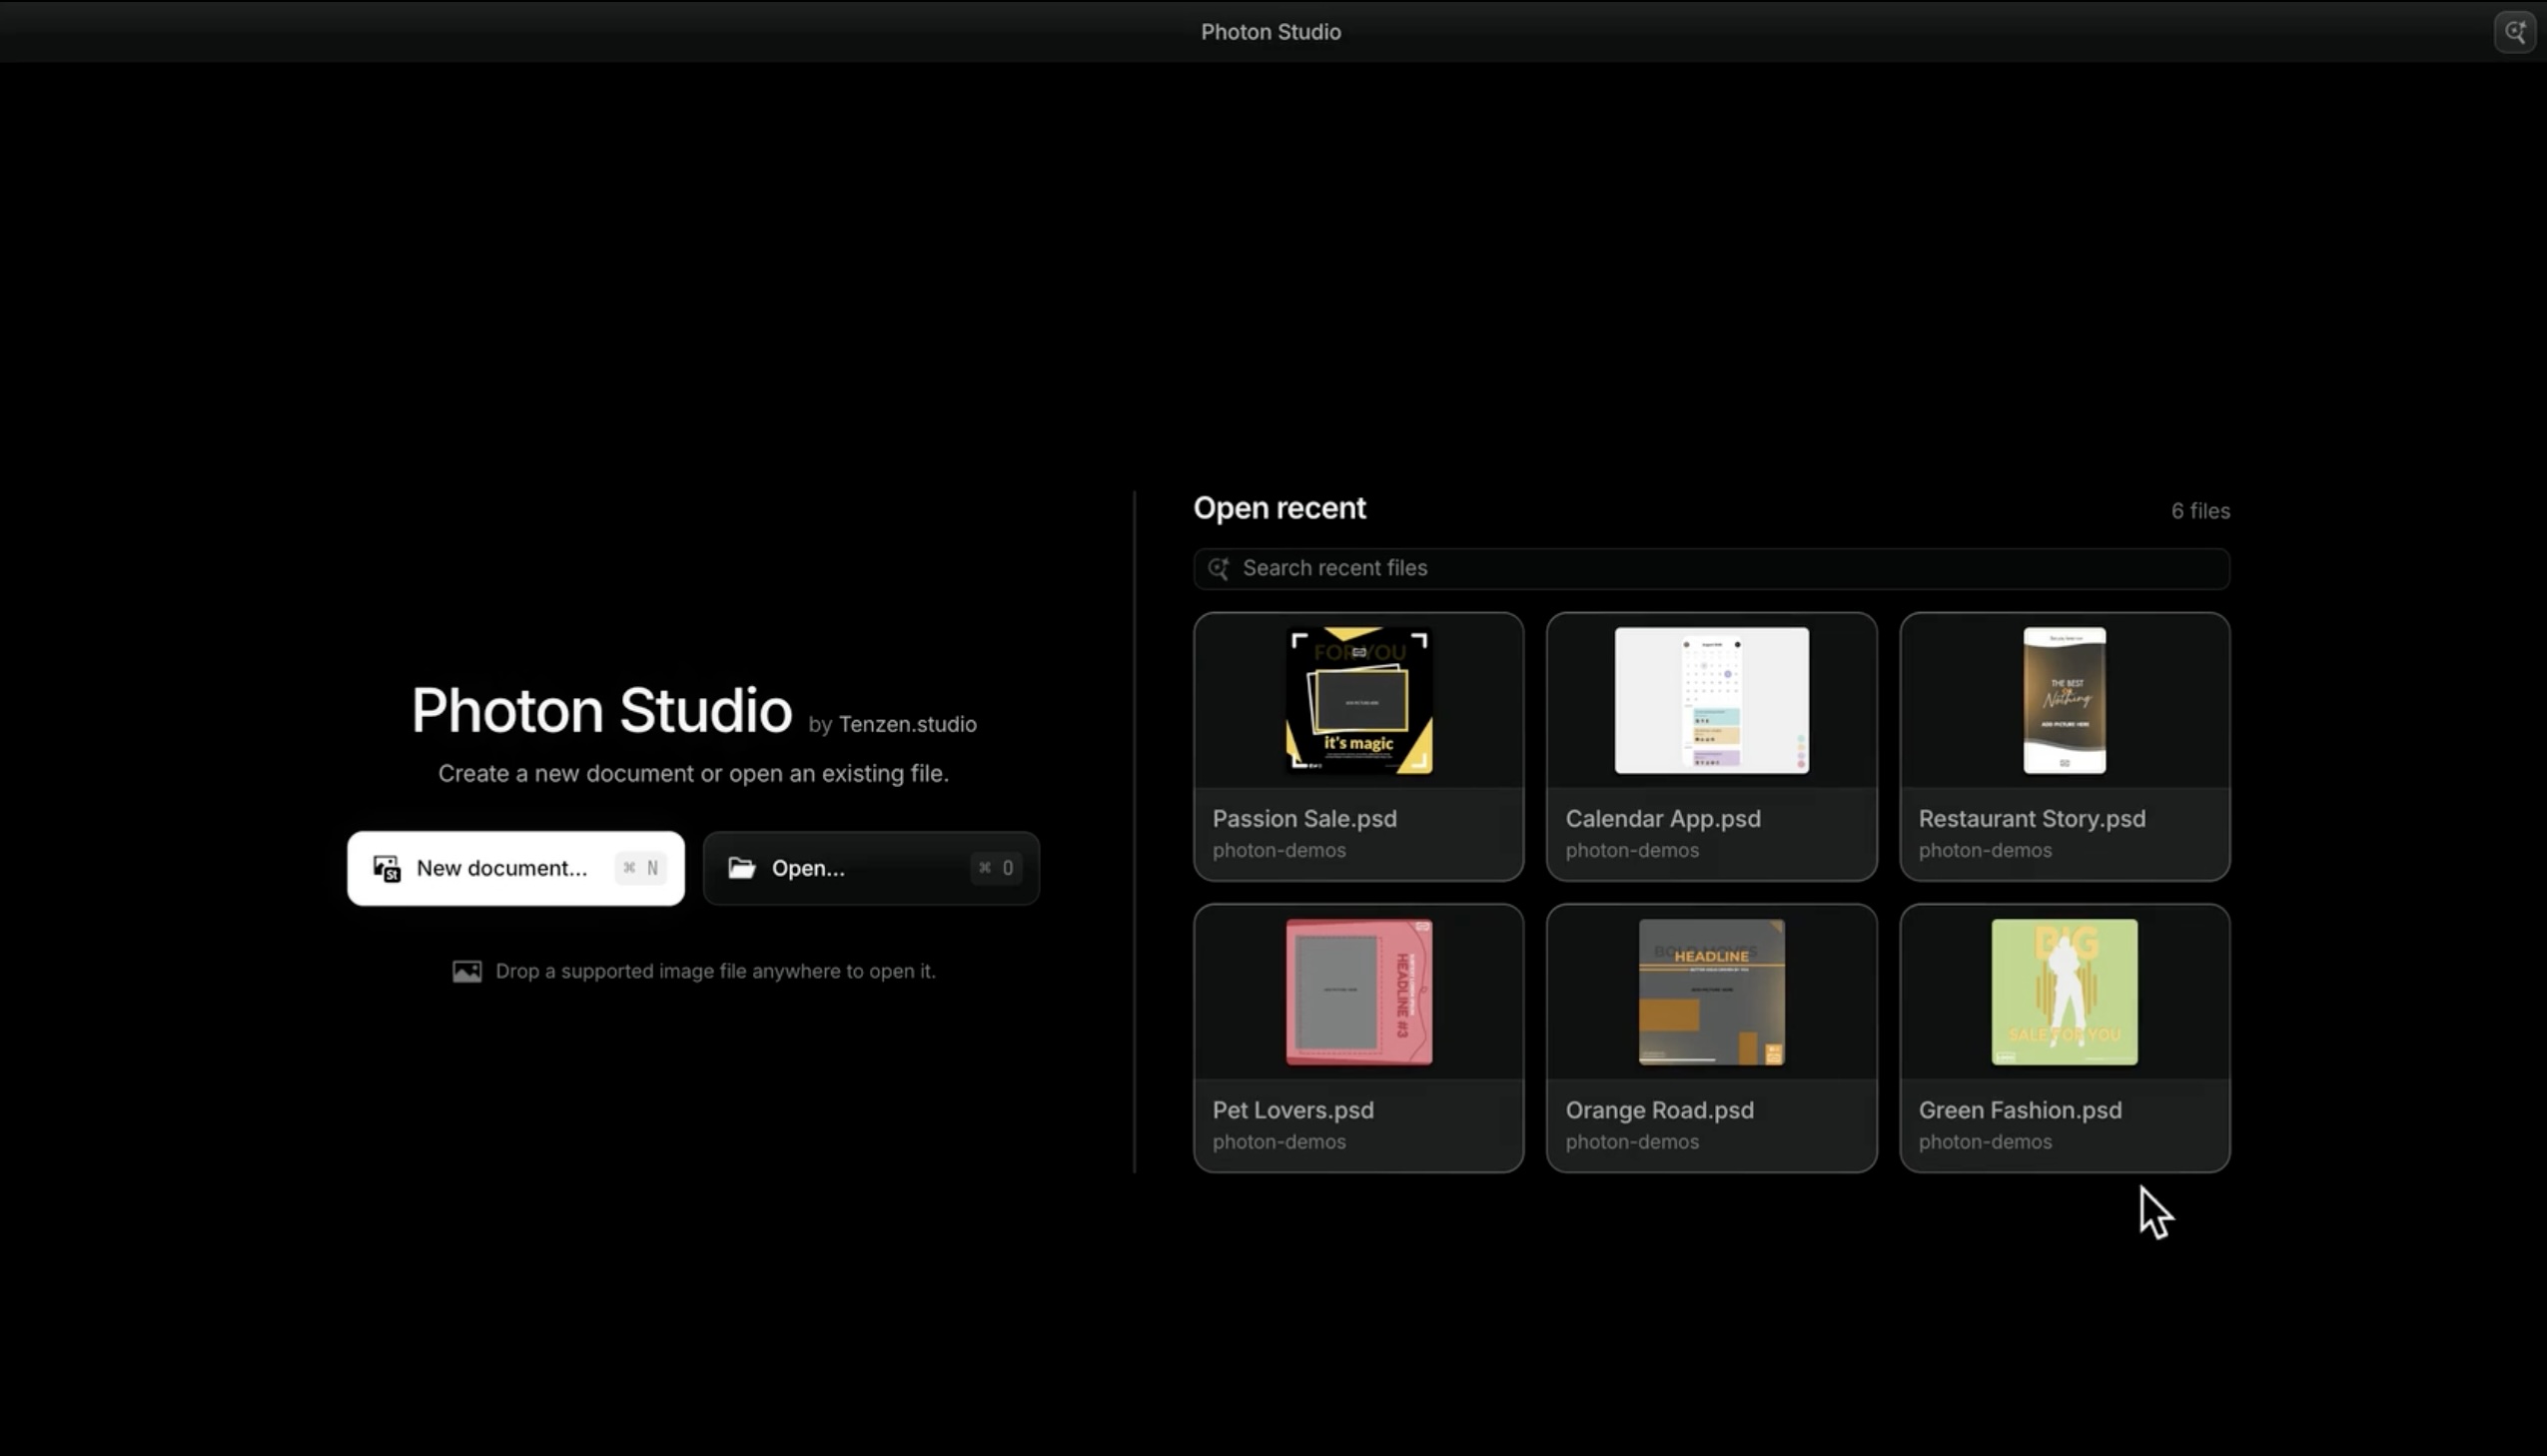

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
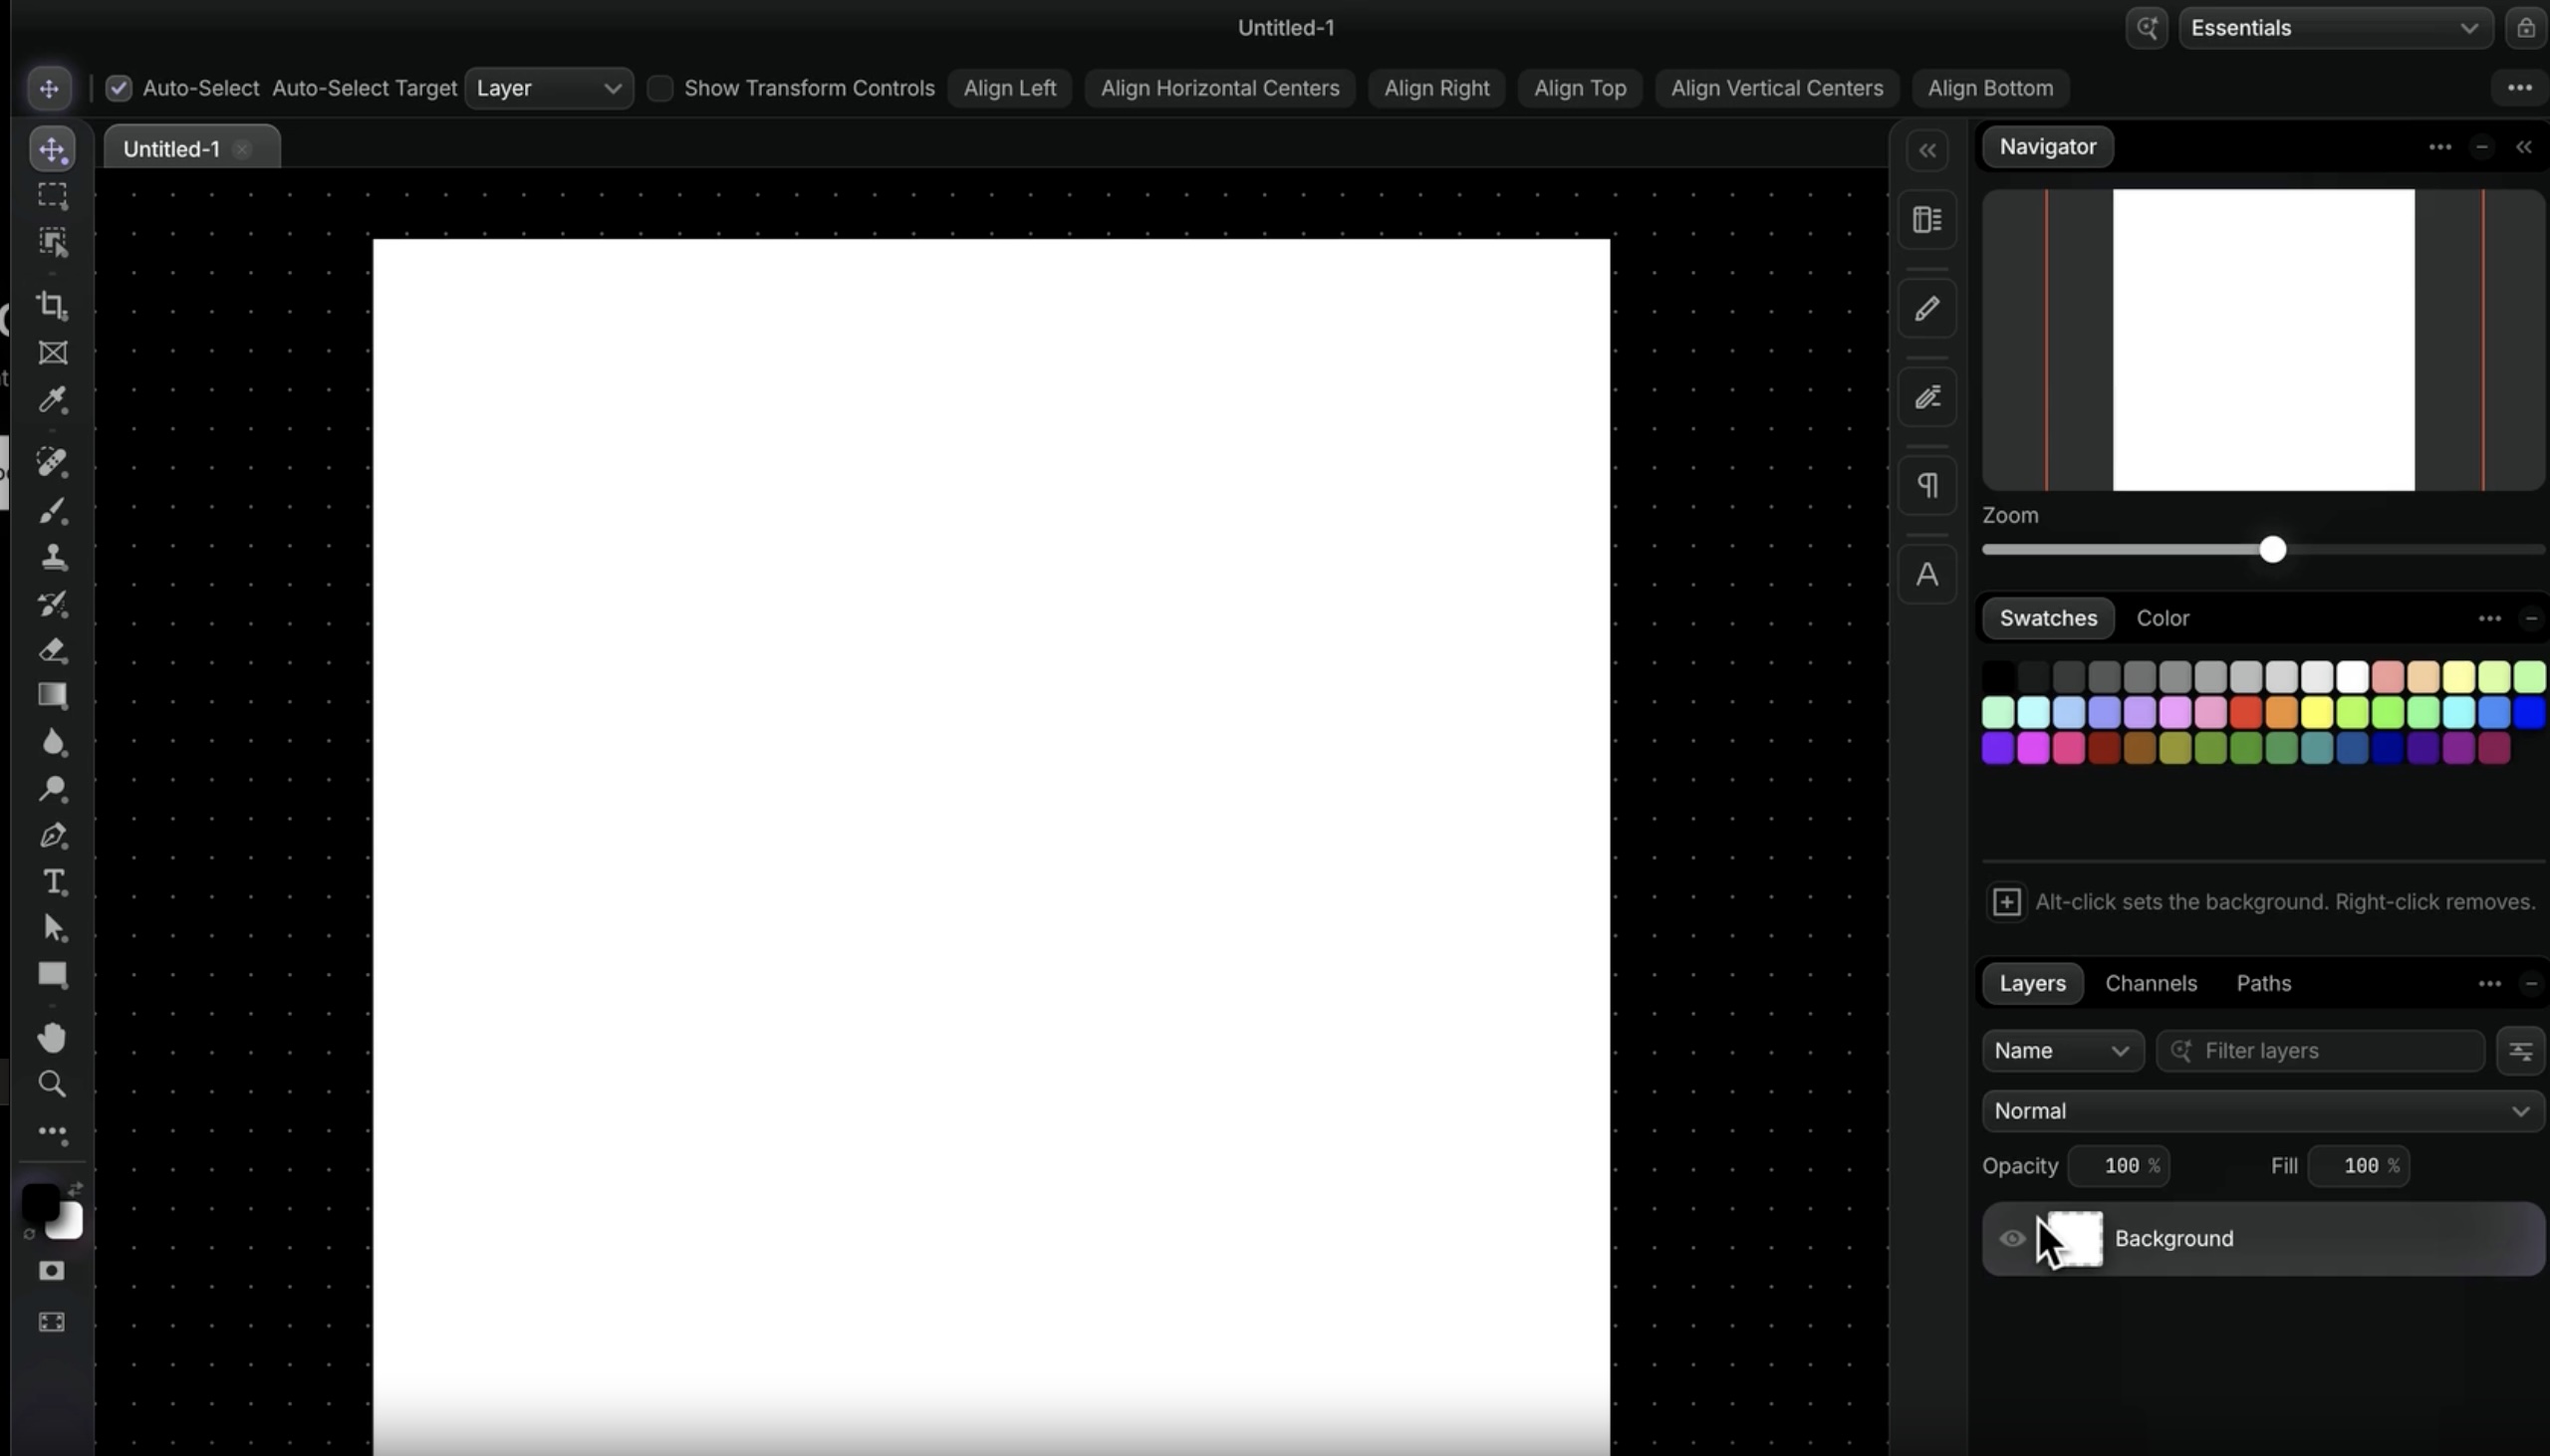

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
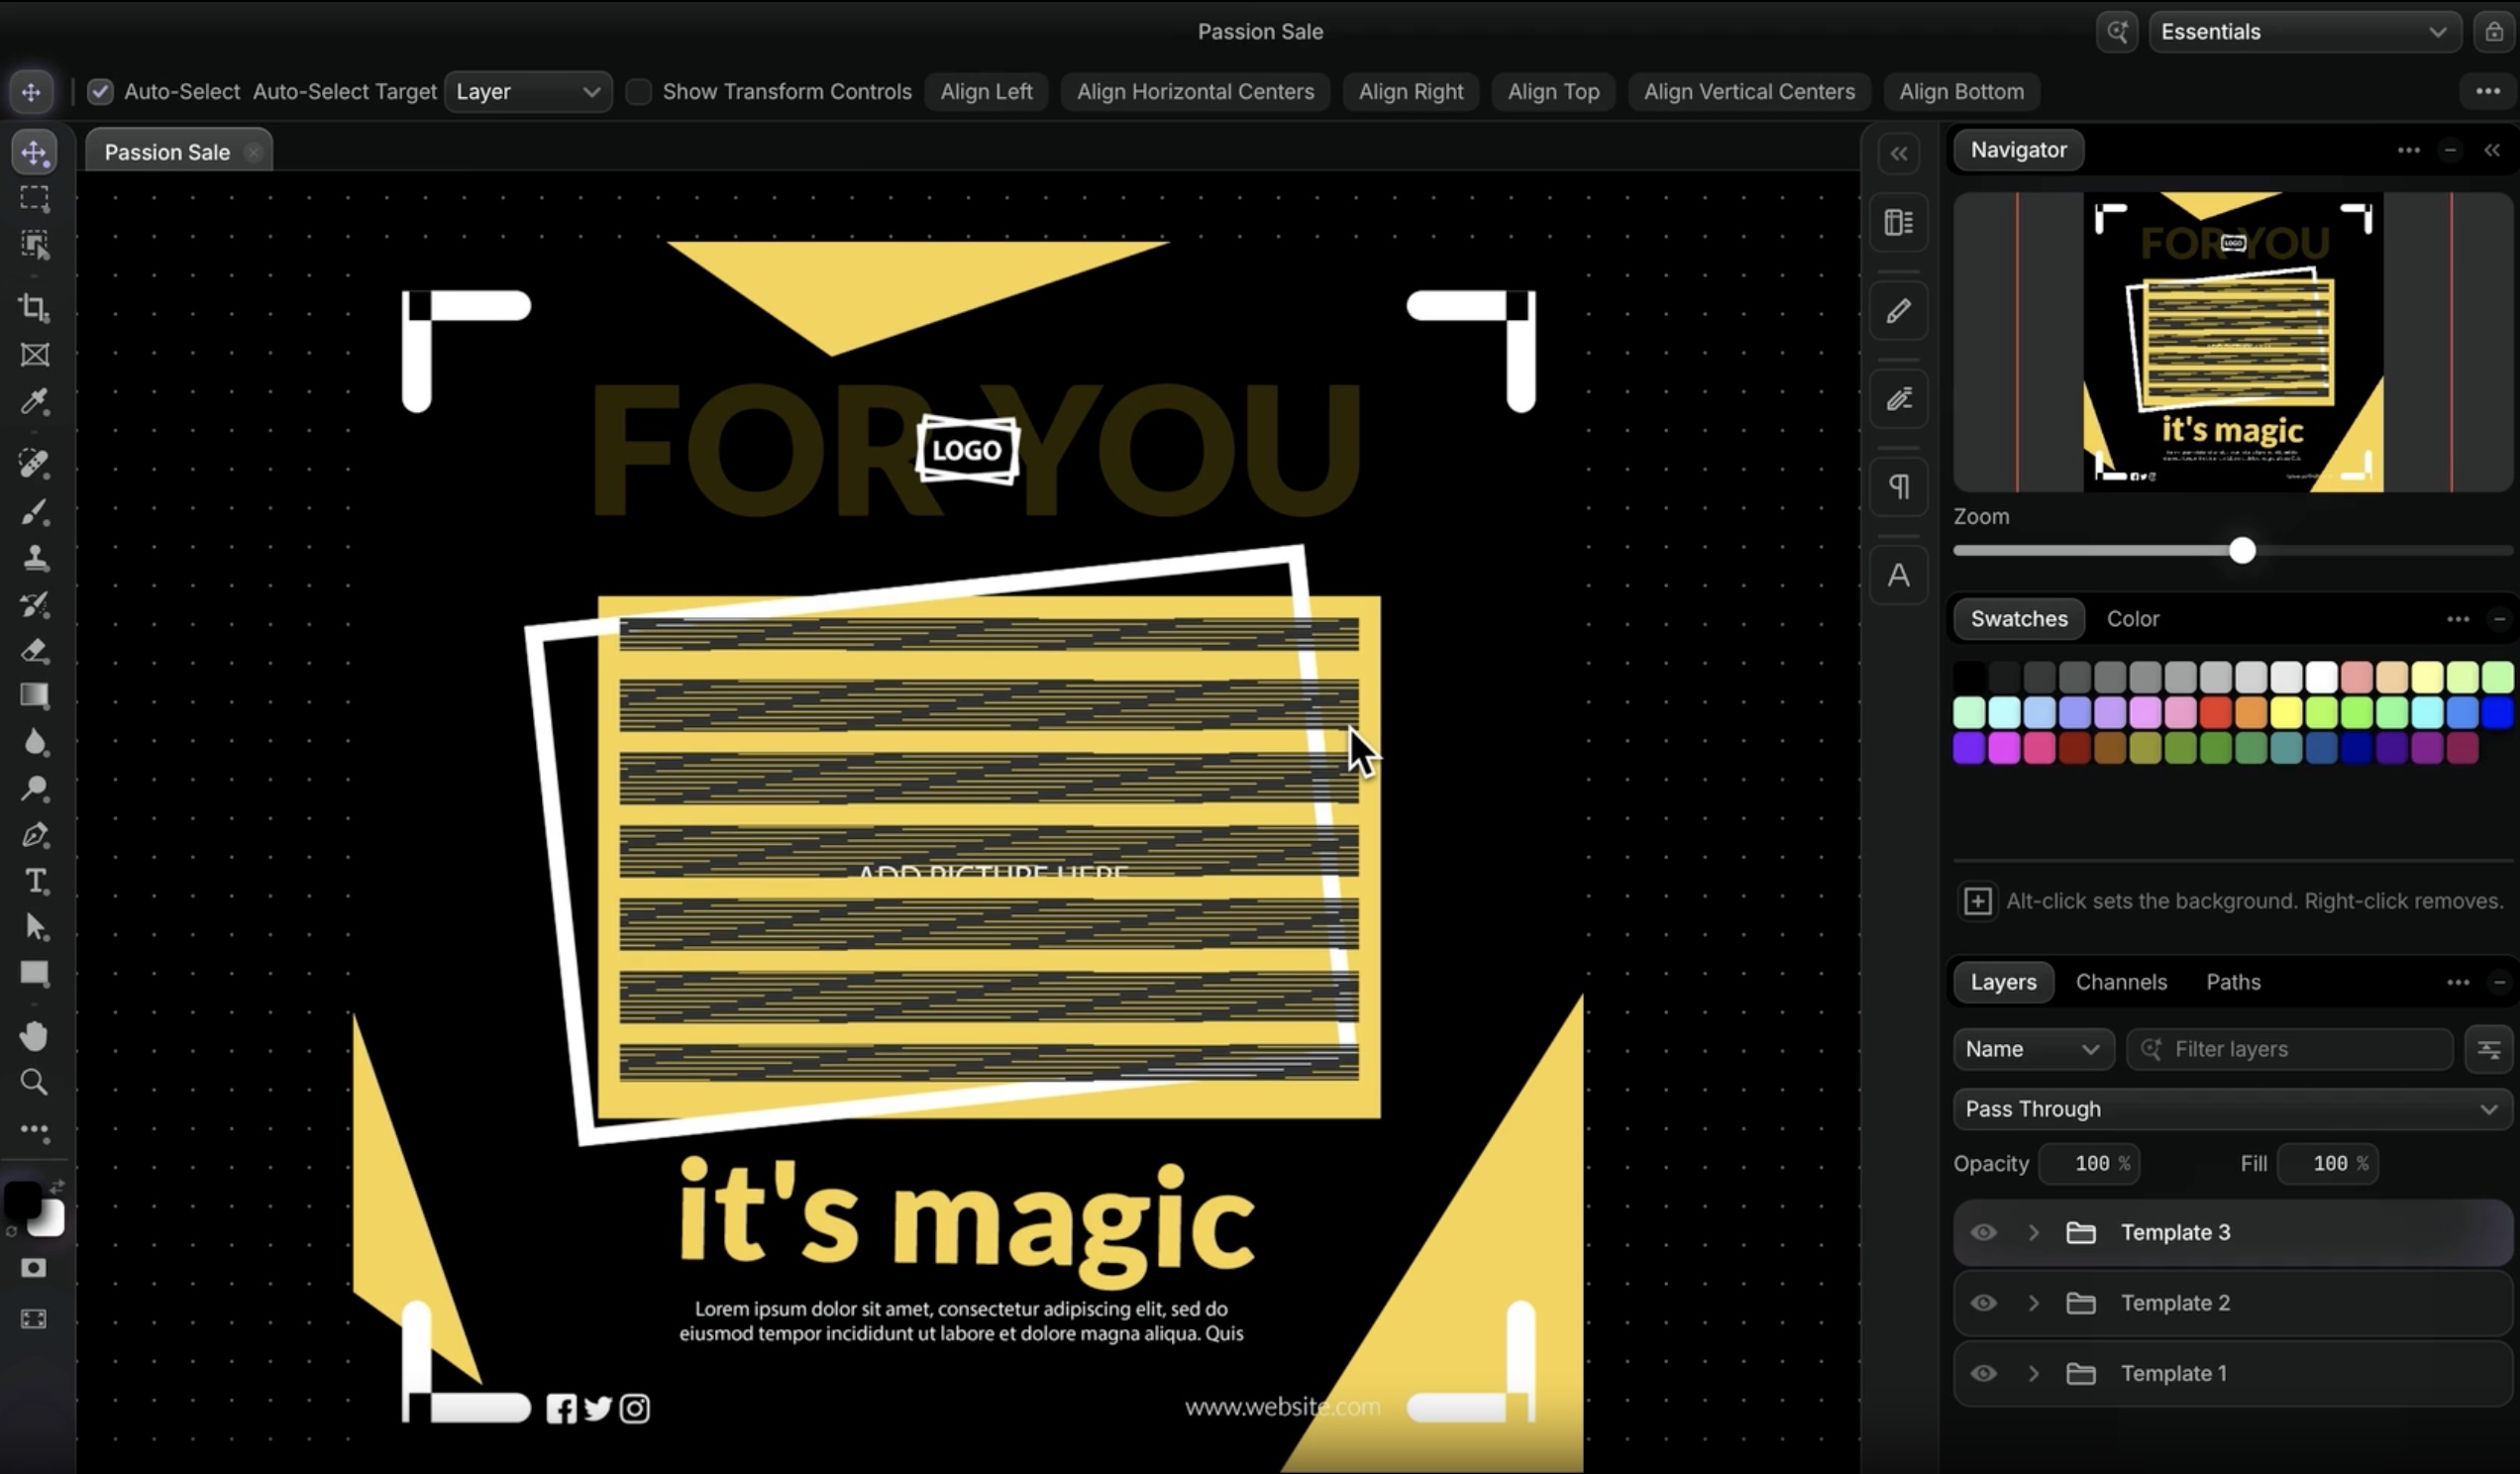

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru