


В игровых роутерах TP-Link Archer C5400X нашли критическую уязвимость

В игровых роутерах TP-Link Archer C5400X нашли критическую уязвимость

В игровых роутерах TP-Link Archer C5400X нашли критическую уязвимость

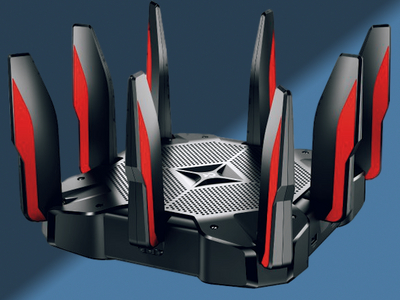
Уязвимость, получившую максимальную степень риска, обнаружили в игровых маршрутизаторах TP-Link Archer C5400X. С помощью специально созданных запросов условный злоумышленник может удаленно выполнить код.

Проблему отслеживают под идентификатором CVE-2024-5035. По шкале CVSS она получила максимальные 10 баллов.

Известно, что уязвимость затрагивает все версии прошивки маршрутизаторов до 1_1.1.6 включительно. Только в релизе 1_1.1.7, выпущенном 24 мая, разработчики устранили баг.

«Удаленный злоумышленник, не прошедший аутентификацию, с помощью соответствующего эксплойта может выполнить команды на устройстве и повысить права», — объясняют исследователи из компании ONEKEY.


Корень проблемы кроется в бинарнике, отвечающем за радиочастотное тестирование — «rftest». Этот файл запускается при старте устройства и открывает порты 8888, 8889 и 8890 на прослушивание. Несмотря на то что принимаются только команды, начинающиеся с «wl» или «nvram get», это ограничение можно обойти с помощью внедрения команды после символов вроде ; , & , или |.

Всем пользователям TP-Link Archer C5400X рекомендуется не тянуть с установкой актуальной версии прошивки.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru