


В игровых роутерах TP-Link Archer C5400X нашли критическую уязвимость

В игровых роутерах TP-Link Archer C5400X нашли критическую уязвимость

В игровых роутерах TP-Link Archer C5400X нашли критическую уязвимость

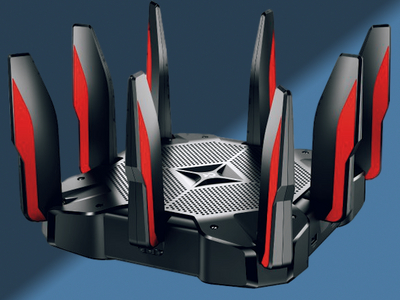
Уязвимость, получившую максимальную степень риска, обнаружили в игровых маршрутизаторах TP-Link Archer C5400X. С помощью специально созданных запросов условный злоумышленник может удаленно выполнить код.

Проблему отслеживают под идентификатором CVE-2024-5035. По шкале CVSS она получила максимальные 10 баллов.

Известно, что уязвимость затрагивает все версии прошивки маршрутизаторов до 1_1.1.6 включительно. Только в релизе 1_1.1.7, выпущенном 24 мая, разработчики устранили баг.

«Удаленный злоумышленник, не прошедший аутентификацию, с помощью соответствующего эксплойта может выполнить команды на устройстве и повысить права», — объясняют исследователи из компании ONEKEY.


Корень проблемы кроется в бинарнике, отвечающем за радиочастотное тестирование — «rftest». Этот файл запускается при старте устройства и открывает порты 8888, 8889 и 8890 на прослушивание. Несмотря на то что принимаются только команды, начинающиеся с «wl» или «nvram get», это ограничение можно обойти с помощью внедрения команды после символов вроде ; , & , или |.

Всем пользователям TP-Link Archer C5400X рекомендуется не тянуть с установкой актуальной версии прошивки.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru