


Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Разработчики Microsoft Edge for Business расширили его возможности по предотвращению утечек корпоративных данных. В браузер добавлена поддержка запрета на снимки экрана и распечатку документов ограниченного пользования.

Админы теперь смогут вводить такие ограничения для сотрудников с помощью групповых политик. Нововведения станут доступными в ближайшие недели.

Попытки скриншотов обновленный Edge (версии 116) пресекает, показывая черный экран вместо охраняемого контента. Подобная защита распространяется также на подсказки и ответы Copilot (ИИ-функции запускаются из боковой панели браузера).

Политики запрета можно задать для Microsoft 365, брокера доступа Microsoft Defender for Cloud Apps (MDA), облачной службы Microsoft Intune (в режиме защиты мобильных приложений) и контролера облачных сред Microsoft Purview (бывш. Azure Purview).


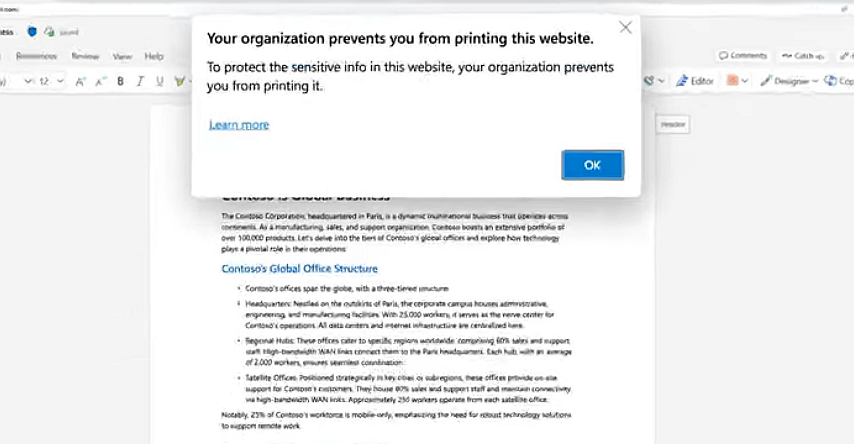
Ограничения на использование документов с грифом «Для служебного пользования» действуют следующим образом. При попытке вывода на печать содержимого в формате Word, Excel или PowerPoint десктопный браузер выводит предупреждение о запрете; Copilot тоже не сможет ссылаться на контент ограниченного доступа и выполнять захват экрана.


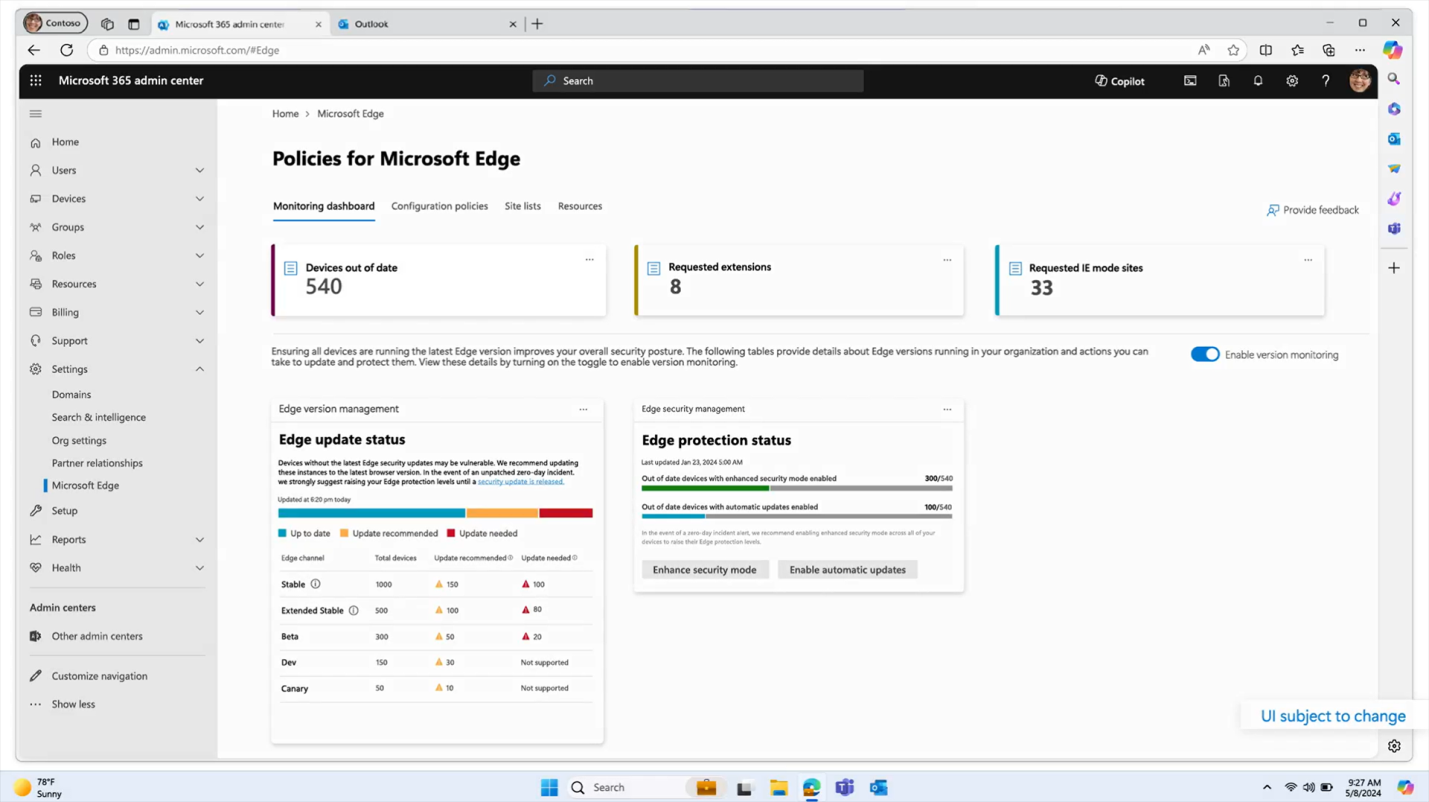
Новые настройки можно применять через службу управления экземплярами Edge, недавно добавленную в Центр администрирования Microsoft 365. Блокировки начнут работать с первым входом сотрудника в браузер.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru