


Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Разработчики Microsoft Edge for Business расширили его возможности по предотвращению утечек корпоративных данных. В браузер добавлена поддержка запрета на снимки экрана и распечатку документов ограниченного пользования.

Админы теперь смогут вводить такие ограничения для сотрудников с помощью групповых политик. Нововведения станут доступными в ближайшие недели.

Попытки скриншотов обновленный Edge (версии 116) пресекает, показывая черный экран вместо охраняемого контента. Подобная защита распространяется также на подсказки и ответы Copilot (ИИ-функции запускаются из боковой панели браузера).

Политики запрета можно задать для Microsoft 365, брокера доступа Microsoft Defender for Cloud Apps (MDA), облачной службы Microsoft Intune (в режиме защиты мобильных приложений) и контролера облачных сред Microsoft Purview (бывш. Azure Purview).


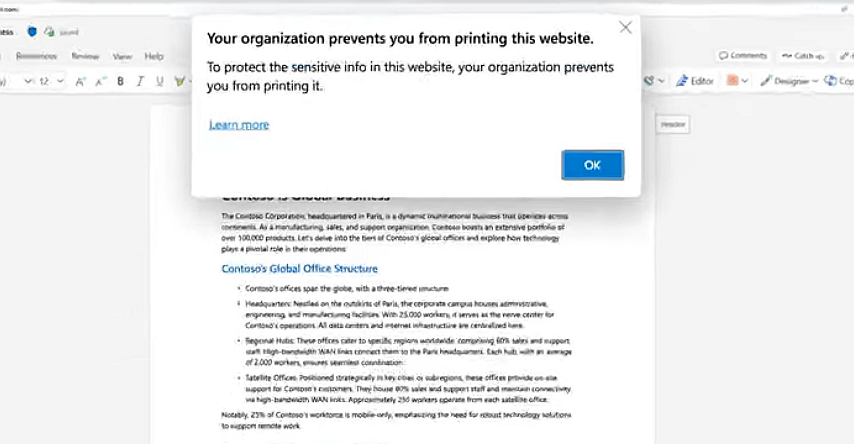
Ограничения на использование документов с грифом «Для служебного пользования» действуют следующим образом. При попытке вывода на печать содержимого в формате Word, Excel или PowerPoint десктопный браузер выводит предупреждение о запрете; Copilot тоже не сможет ссылаться на контент ограниченного доступа и выполнять захват экрана.


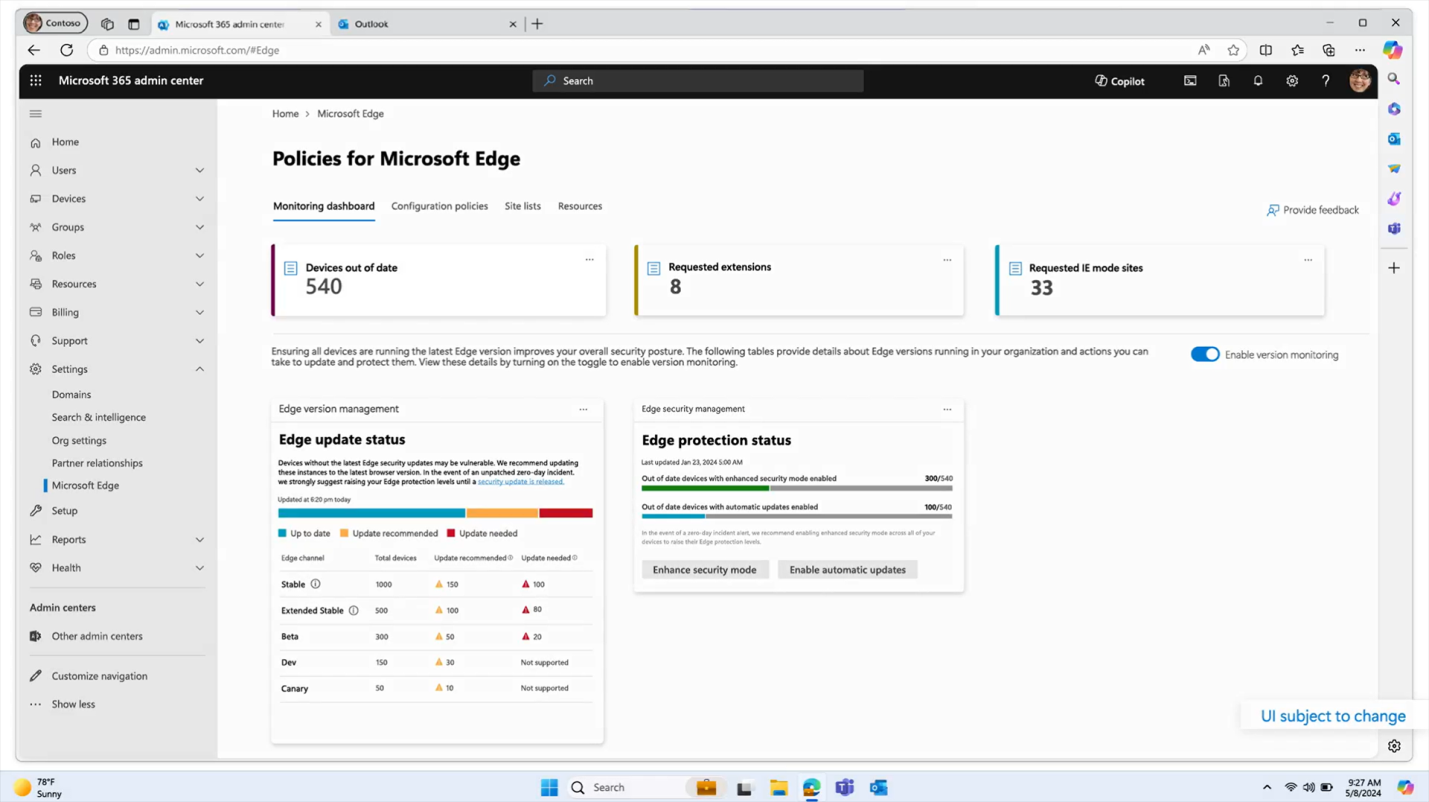
Новые настройки можно применять через службу управления экземплярами Edge, недавно добавленную в Центр администрирования Microsoft 365. Блокировки начнут работать с первым входом сотрудника в браузер.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru