


Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

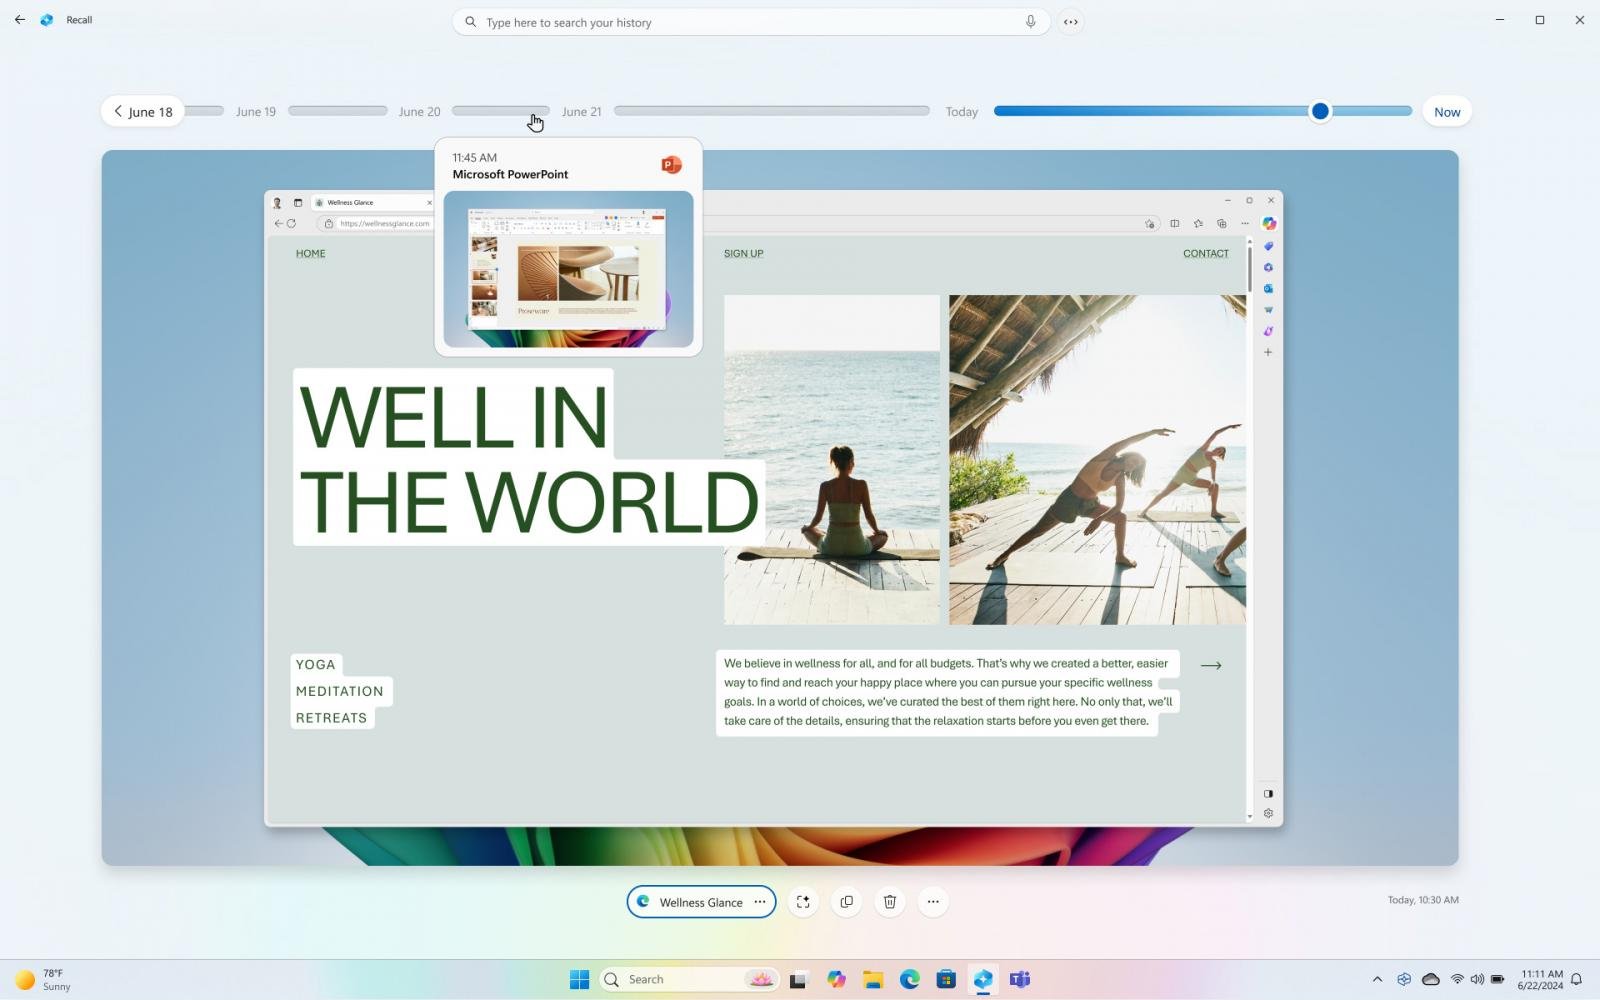
Компания Microsoft продемонстрировала новую функцию на базе искусственного интеллекта под названием «Recall», которая записывает абсолютно всё, что пользователи видят и делают на своих устройствах.

Фича доступна на ОС Windows 11 и позволяет осуществлять поиск определённой активности на компьютере в упорядоченном виде.

Прокрутив временную шкалу, пользователь может найти содержимое любого документа, приложения или веб-сайта, которые он открывал ранее, с помощью запросов. В Microsoft сообщили, что функция будет доступна только на некоторых языках: английском, французском, испанском, немецком, китайском (упрощенном) и японском.

Фича Recall работает как фотографическая память для устройства. Она использует снимки экрана, чтобы предложить действия на основе того, что распознала в запросе. Пользователь может легко вернуться к определенному чату или к нужному письму в почте.

Чтобы протестировать Recall на Windows, понадобится компьютер Copilot+, поддерживающий 40 TOPs NPU, чип Snapdragon X, 16 ГБ оперативной памяти и 256 ГБ хранилища.

Recall Windows 11

Источник: Microsoft


Юсуф Мехди из Microsoft заявил, что Recall использует личный семантический индекс пользователей, созданный и хранящийся исключительно на их устройствах. Все зафиксированные данные принадлежат только клиентам и остаются локально на компьютере. Пользователи могут удалять снимки и временные диапазоны в «Настройках», а также ставить запись на паузу в любой момент, нажав на значок в области уведомлений на панели задач. Recall позволяет отфильтровать приложения и веб-сайты, которые не будут сохраняться.

Специалисты высказали свои опасения по поводу безопасности этой функции. Даже если данные не будут передаваться на серверы Microsoft, возникает вопрос о том, как они будут защищены локально на компьютерах. Если злоумышленник получит доступ к устройству, сможет ли он завладеть этими данными и, например, конфиденциальной информацией пользователя.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru