


За год пираты рунета потеряли 10% трафика и 16% доходов

За год пираты рунета потеряли 10% трафика и 16% доходов

За год пираты рунета потеряли 10% трафика и 16% доходов

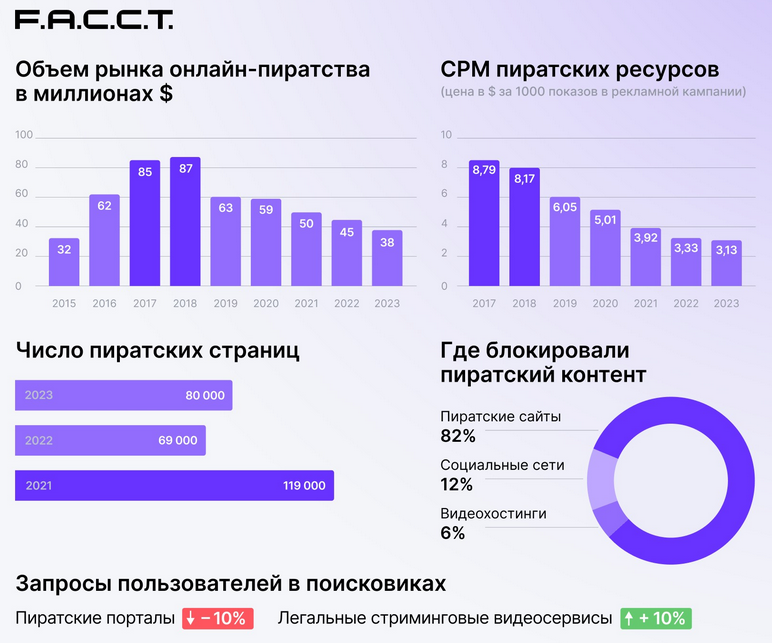
По оценке F.A.C.C.T., объем рынка пиратского видеоконтента в России по итогам 2023 года составил $38 млн, то есть сократился почти на 16% против уровня годом ранее. Число доменов, используемых для распространения таких материалов, возросло на 16%.

Аналитики далеко не первый год составляют отчеты о состоянии российского рынка интернет-пиратства и заметили, что доходы в этой нише падают уже пять лет подряд. Тренд специалисты объясняют совершенствованием механизмов блокировки, снижением стоимости рекламы на пиратских ресурсах и оттоком зрителей в легальные онлайн-кинотеатры.

Доходы пиратов от рекламы в сравнении с 2018 годом уменьшились в 2,5 раза. Средняя цена за 1000 показов (Cost-Per-Mille, CPM) в прошлом году снизилась на 6%. Трафик, поступающий на пиратские сайты из поисковиков, за год сократился на 10%.

Рост числа веб-страниц с пиратским контентом в ИБ-компании связали с расширением внедрения средств автоматизации. Использование динамически изменяющихся зеркал продлевает жизнь такому содержимому в поисковой выдаче.


Эксперты также отметили рост спроса на перевод и озвучку зарубежных фильмов и сериалов, которых нет на официальном российском рынке. В 2023 году было выявлено не менее 50 специализированных студий, работающих по заказам пиратов.

«Улучшение процессов мониторинга и блокировок, уход части серых рекламодателей, появление механизма быстрого удаления ссылок в поисковой выдаче, отказ от части CDN-плееров, а также привлекательность для зрителей легальных сервисов — эти факторы заставляют пиратов терять доход и свои ресурсы, — отметил руководитель департамента Digital Risk Protection F.A.C.C.T. Станислав Гончаров. — Но всё равно нелегальные ресурсы могут отнять примерно треть трафика незащищенных картин у легальных кинотеатров».

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru