


Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

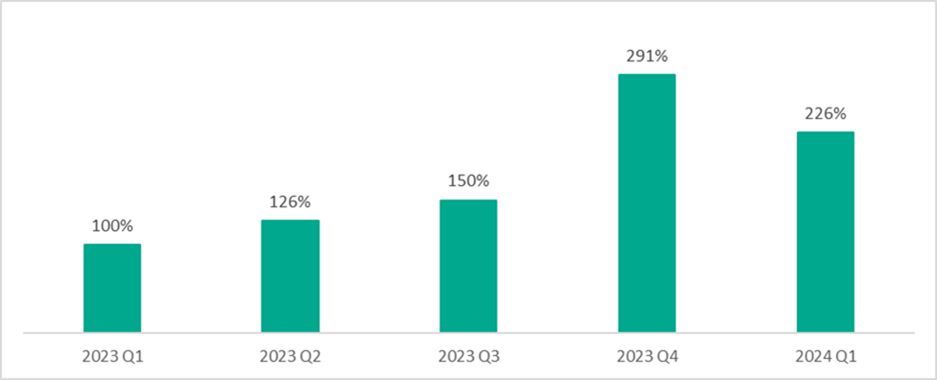
Как подсчитали специалисты «Лаборатории Касперского», число попыток эксплуатации уязвимостей в Linux выросло на 130% в сравнении с аналогичным периодом 2023 года.

В Kaspersky считают, что такая ситуация связана с ростом популярности Linux на рынке настольных операционных систем и, соответственно, пропорциональным ростом интереса киберпреступников к этой ОС.

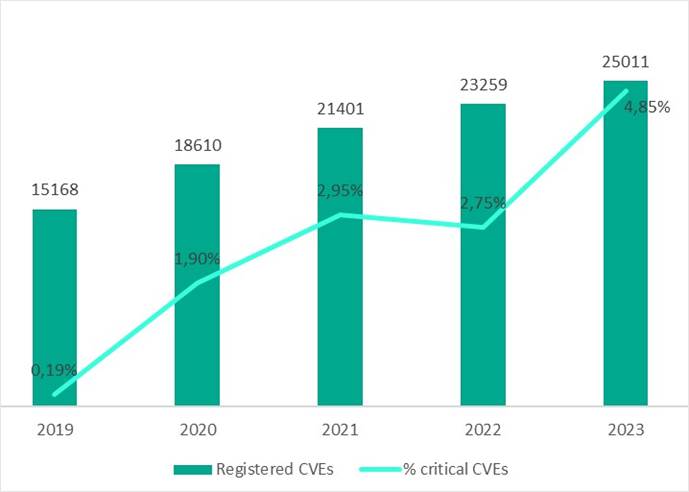
По данным аналитиков, в 2023 году было зафиксировано 1213 критических уязвимостей, что в три раза превышает этот показатель за 2019-2022 годы (413).


Александр Колесников, эксперт по кибербезопасности в «Лаборатории Касперского», отметил, что пользователей Linux становится больше. Этим объясняется растущее число угроз для ОС.

При этом злоумышленников в первую очередь интересуют бреши в ядре системы, а также ошибки в софте, предоставляющим контроль над системой.

Долю любителей «пингвина», на чьих устройствах продукты Kaspersky заблокировали попытку атаки, специалисты отразили на инфографике:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru