


Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

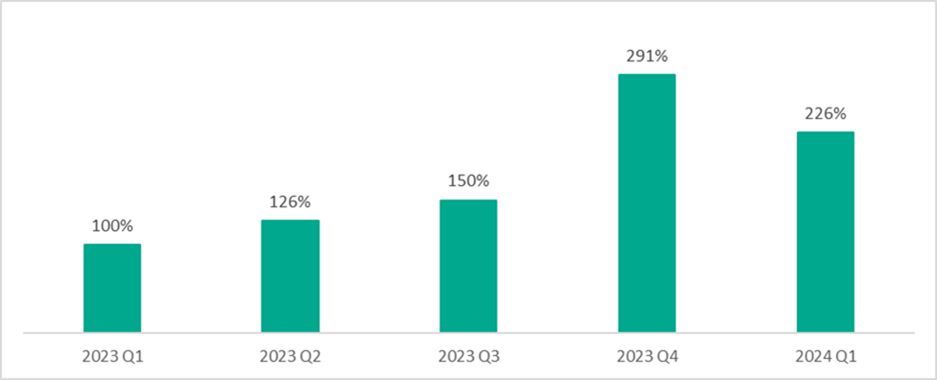
Как подсчитали специалисты «Лаборатории Касперского», число попыток эксплуатации уязвимостей в Linux выросло на 130% в сравнении с аналогичным периодом 2023 года.

В Kaspersky считают, что такая ситуация связана с ростом популярности Linux на рынке настольных операционных систем и, соответственно, пропорциональным ростом интереса киберпреступников к этой ОС.

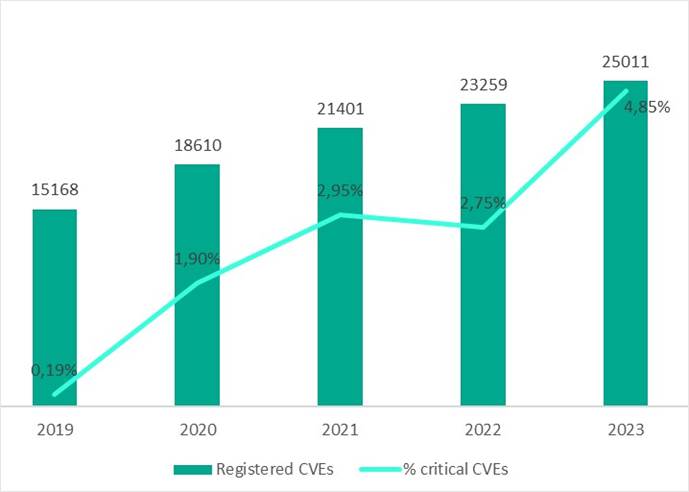
По данным аналитиков, в 2023 году было зафиксировано 1213 критических уязвимостей, что в три раза превышает этот показатель за 2019-2022 годы (413).


Александр Колесников, эксперт по кибербезопасности в «Лаборатории Касперского», отметил, что пользователей Linux становится больше. Этим объясняется растущее число угроз для ОС.

При этом злоумышленников в первую очередь интересуют бреши в ядре системы, а также ошибки в софте, предоставляющим контроль над системой.

Долю любителей «пингвина», на чьих устройствах продукты Kaspersky заблокировали попытку атаки, специалисты отразили на инфографике:

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru