


Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Специалисты «Лаборатории Касперского» выпустили новую версию системы Kaspersky Symphony XDR, получившую номер 2.0. Одним из главных нововведений разработчики отмечают платформу Kaspersky Single Management Platform (SMP).

Будучи единым интерфейсом, обеспечивающим целостное представление информации и централизованное управление данными и процессами, SMP помог реализовать гибкие инструменты для автоматизации процессов реагирования на инциденты.

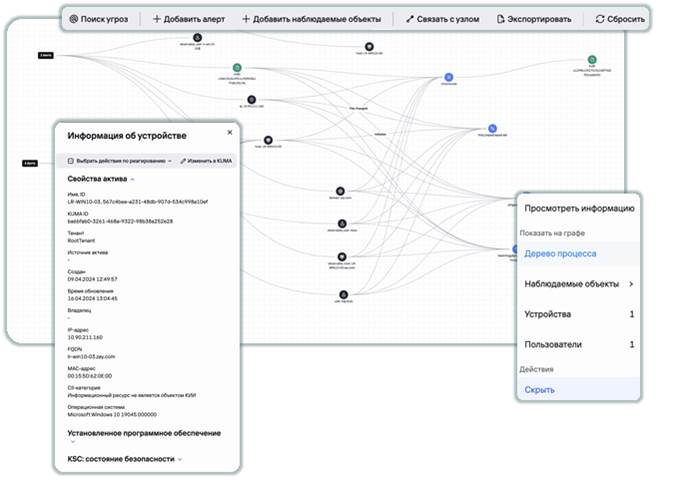
В результате заказчик может составить целостную картину атаки с помощью графа расследований, а также располагает новыми способами управления киберинцидентом.


В новой версии системы добавлен специальный граф, который использует информацию об инцидентах, оповещения, события, телеметрию EDR, данные Kaspersky Threat Intelligence и контекстное обогащение, чтобы выстраивать и отображать взаимосвязи между разными объектами.

Единый граф позволяет сохранить ход расследования на графике, чтобы пользователи могли выполнить свою часть расследования и передать ссылку коллеге-аналитику для дальнейших действий. ИБ-специалисты могут редактировать граф в том числе вручную: искать недостающие элементы с помощью поиска событий и добавлять релевантные события на граф.

Ещё одна особенность — автоматизированное реагирование на инциденты с помощью плейбуков. Эта функциональность поможет ускорить рутинные операции и минимизировать количество ошибок в часто повторяющихся ситуациях.

В Kaspersky Symphony XDR 2.0 поработали и над интерфейсом для управления киберинцидентами. Безопасники теперь могут сортировать оповещения, обогащать данные, размечать инциденты с помощью матрицы MITRE ATTACK и запускать действия по реагированию.

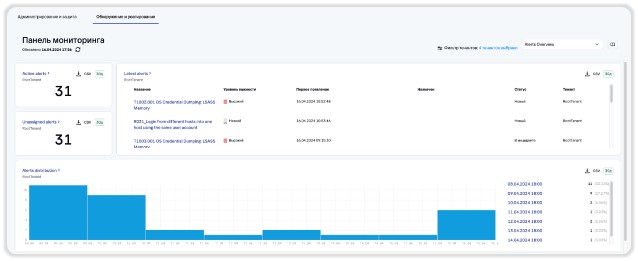
Панель мониторинга в SMP позволяет ИБ-командам создавать собственные виджеты с различными настройками, а также раскладки с виджетами для требуемых типов событий.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru