


Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Новый банковский Android-троян, получивший имя SoumniBot, атакует владельцев мобильных устройств с помощью багов в процедуре извлечения и парсинга файла Android Manifest. Такой вектор позволяет вредоносу обходить классические защитные меры в мобильной операционной системе.

На активность зловреда обратили внимание специалисты «Лаборатории Касперского». В анализе SoumniBot эксперты описывают, как операторы задействуют механизм парсинга и извлечения манифестов APK.

Речь идёт о файлах AndroidManifest.xml, которые есть в корневой директории любого приложения. Такие файлы содержат данные о компонентах (сервисы, поставщики контента), разрешениях и софте в целом.

Как ранее отмечали исследователи, вредоносные APK могут использовать различные методы сжатия для обмана защитных средств и ухода от анализа. В Kaspersky выяснили, что SoumniBot задействует три разных метода, включая манипуляции размером и сжатием файла манифеста.

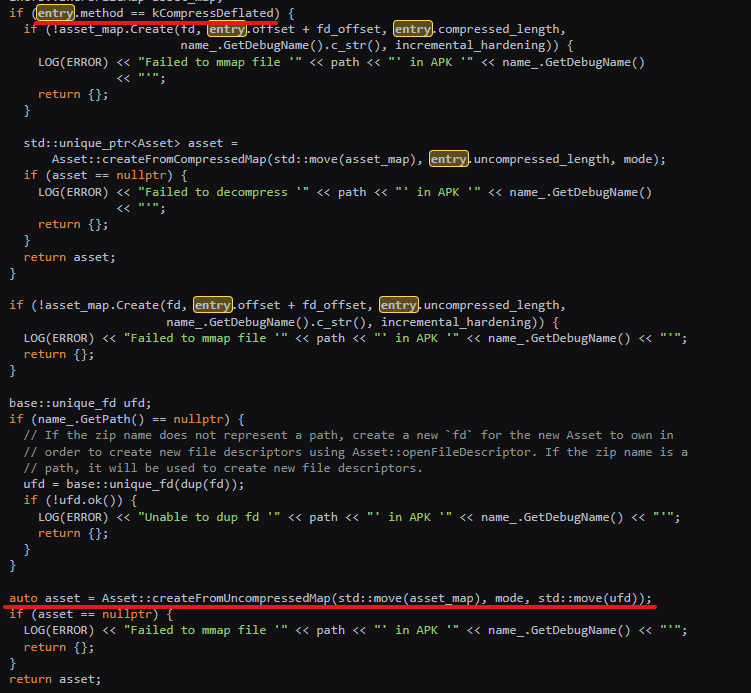
Например, троян указывает некорректное значение сжатия при распаковке файла манифеста APK, оно в этом случае отличается от стандарта — от 0 до 8. Из-за существующего бага парсер APK распознаёт эти данные как несжатые.

В нормальной ситуации анализатор не должен принимать некорректные значения, но уязвимость позволяет обойти проверки и продолжить выполнение задачи на устройстве.


Ещё один метод подразумевает указание неверного размера файла манифеста — как правило, он превышает реальное значение. Эксперты подчёркивают, что получившиеся в ходе процесса «наложенные» данные не наносят прямого урона, но играют решающую роль в запутывании инструментов для анализа кода.

Kaspersky уведомила Google о багах в анализаторе APK, теперь осталось дождаться реакции интернет-гиганта. Что касается SoumniBot, троян стартует вредоносную службу, которая перезапускается каждые 16 минут.

Вредонос может удалять или добавлять контакты, отправлять СМС-сообщения, управлять уровнем громкости звонка, включать и выключать беззвучный режим, а также переводить смартфон в режим отладки.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru