


Систэм Электрик запустила флагманскую линейку модульных устройств Systeme9

Систэм Электрик запустила флагманскую линейку модульных устройств Systeme9

Систэм Электрик запустила флагманскую линейку модульных устройств Systeme9

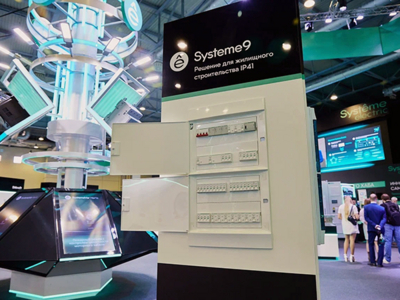
Российская компания «Систэм Электрик» (Systeme Electric), производитель комплексных решений в области распределения электроэнергии и автоматизации, анонсировала запуск флагманской линейки модульных устройств для систем конечного распределения Systeme9 на Инновационном Саммите 2024, который проходит в ЦВК «Экспоцентр» на Красной Пресне.

Презентация серии состоялась в рамках панельной дискуссии «Трансформация рынка модульного оборудования, этап 2», в которой приняли участие директор по маркетингу направления «Конечное распределение» «Систэм Электрик» Александр Чувилкин, лидер проекта, менеджер по запуску новых продуктов «Систэм Электрик» Андрей Бондик, генеральный директор Эlevel Александр Бугаков, коммерческий директор «ABC Инжиниринг» Георгий Олеванов и известный отраслевой видеоблогер, владелец студии KonstArtStudio Илья Константинов.

Серия модульных устройств Systeme9 объединяет в себе выдающиеся технические характеристики и единый современный дизайн. Созданная на базе 10 кА промышленной платформы, линейка предназначена как для для производственных, так и жилых и гражданских объектов.


При ее создании строго учитывались требования российского рынка, а выпускаться серия будет на новейшей автоматизированной производственной линии со сплошным выходным контролем качества. Уникальная особенность данной линейки – двойная сертификация как по промышленному, так и по бытовому стандарту для всех устройств серии. Большое внимание при разработке устройств было уделено вопросам надежности.

В конструкции приборов предусмотрены двойные клеммы для одновременного подключения проводников и шинных разводок типа PIN с защитой от случайных касаний и ошибок при монтаже. По сравнению с другим аналогичным оборудованием момент затяжки клемм удвоен, что повышает надежность соединения с проводами. Надежное крепление на DIN-рейке обеспечивают две двухпозиционные крепёжные клипсы.

Расширенный температурный диапазон составляет от -35 до +70°C. Модульное оборудование данной серии способно выдерживать кратковременные импульсы напряжения до 6 кВ, изоляция длительно выдерживает до 500 В переменного тока. На продукты линейки дается гарантия 5 лет.


Маркировка и монтажные инструкции нанесены на корпус устройств Systeme9 методом лазерной гравировки, что обеспечивает их долговечность. Предусмотрены индикация реального положения контактов, а также индикация аварийного срабатывания. Благодаря указанным особенностям, обслуживающий персонал может быстро понять причину отключения нагрузки.

На первом этапе запуска серии на рынке появятся автоматические выключатели с шириной полюса в 18 и 27мм, выключатели дифференциального тока, АВДТ, блоки дифференциального тока (Vigi-блоки), выключатели нагрузки и аксессуары к ним.

Инновационный Саммит – это ежегодная масштабная конференция, посвященная подходам к обеспечению технологической независимости в областях электроэнергетики и автоматизации, а также выставка продуктов и решений «Систэм Электрик». Это пространство для обсуждения актуальных вопросов и трендов. Ключевая тема Инновационного Саммита 2024: «Технологическое партнерство – объединяем лучшее». Мероприятие проходит с 15 по 18 апреля 2024 г. в ЦВК «Экспоцентр» одновременно с выставкой «Нефтегаз-2024», где «Систэм Электрик» выступает Инновационным партнером и участником.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru