


Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

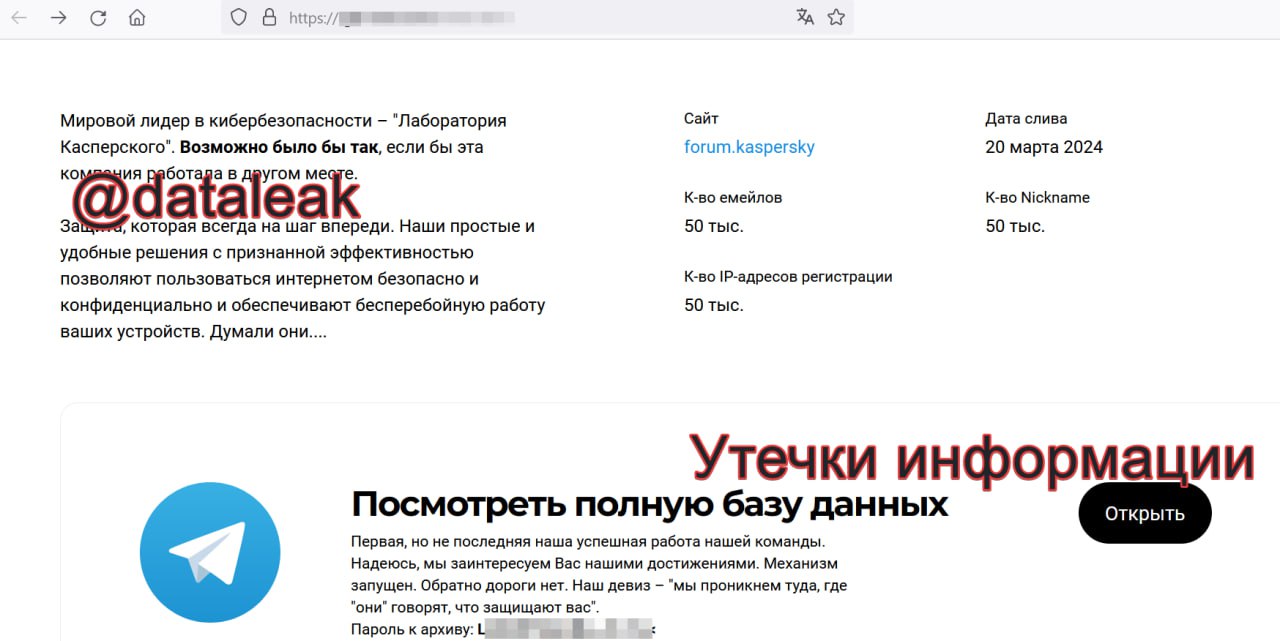
Вчера вечером появилась информация от одной из киберпреступных группировок о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского» (forum.kaspersky[.]com). Позже аналитики DLBI выяснили, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

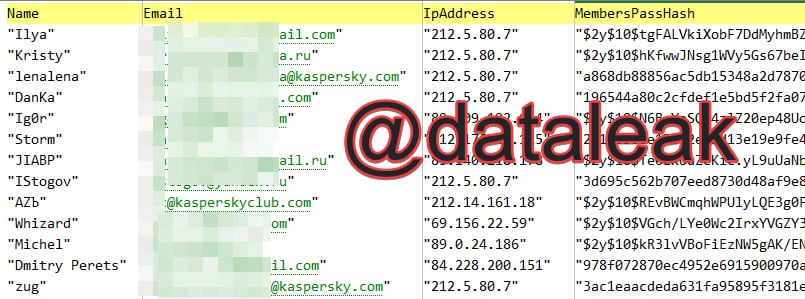
Как писал телеграм-канал «Утечки информации», в открытый доступ выложили 56 797 строк, содержащих следующие сведения:

  • Логины;
  • Адреса электронной почты;
  • IP-адреса;
  • Хешированные пароли (MD5 и bcrypt).


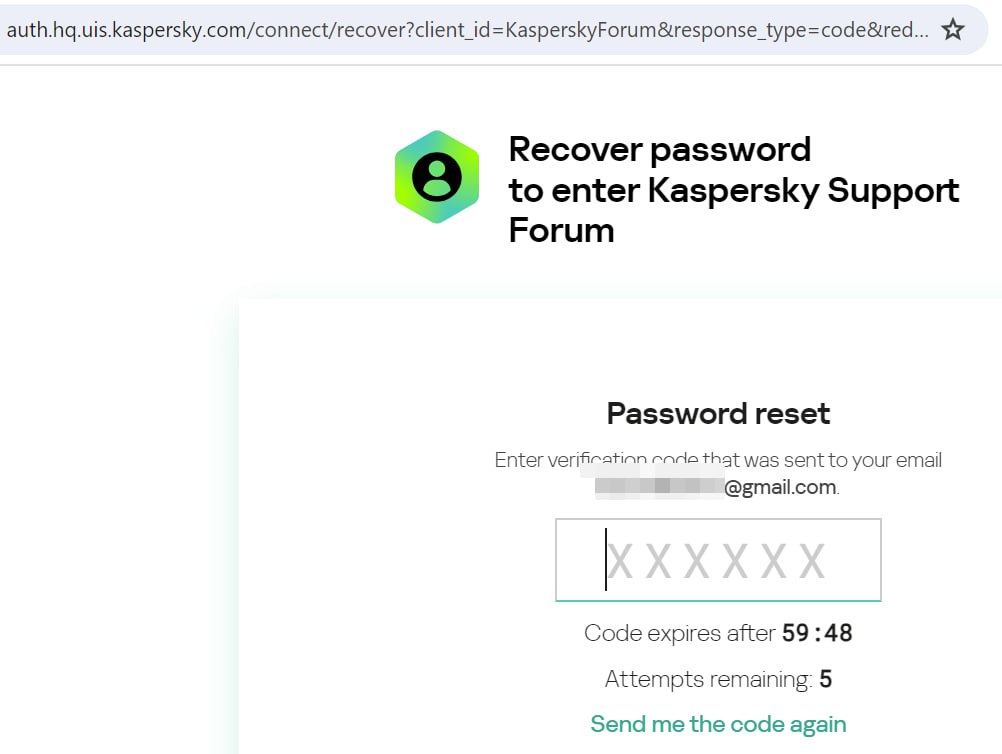
Исследователи сразу оговорились, что попытка проверить подлинность данных с помощью восстановления данных на ресурсе auth.hq.uis.kaspersky.com не дала однозначного результата.


Зато проверка случайных имейлов на сайте клуба Kaspersky — forum.kasperskyclub.ru — показала, что все учётные записи настоящие.

Представители Kaspersky поделились следующим комментарием, разъясняющим ситуацию:

«Лаборатория Касперского» провела проверку информации, опубликованной на интернет-ресурсах, об утечке данных и сообщает, что инфраструктура компании не была скомпрометирована.

Атаке подвергся исключительно хостинг-провайдер, на площадке которого располагался сайт форума фан-клуба компании - forum.kasperskyclub.ru, она находилась вне инфраструктуры компании.

Данные пользователей продуктов компании не были затронуты, так как хранятся и надежно защищаются непосредственно в инфраструктуре «Лаборатории Касперского».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru