


Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

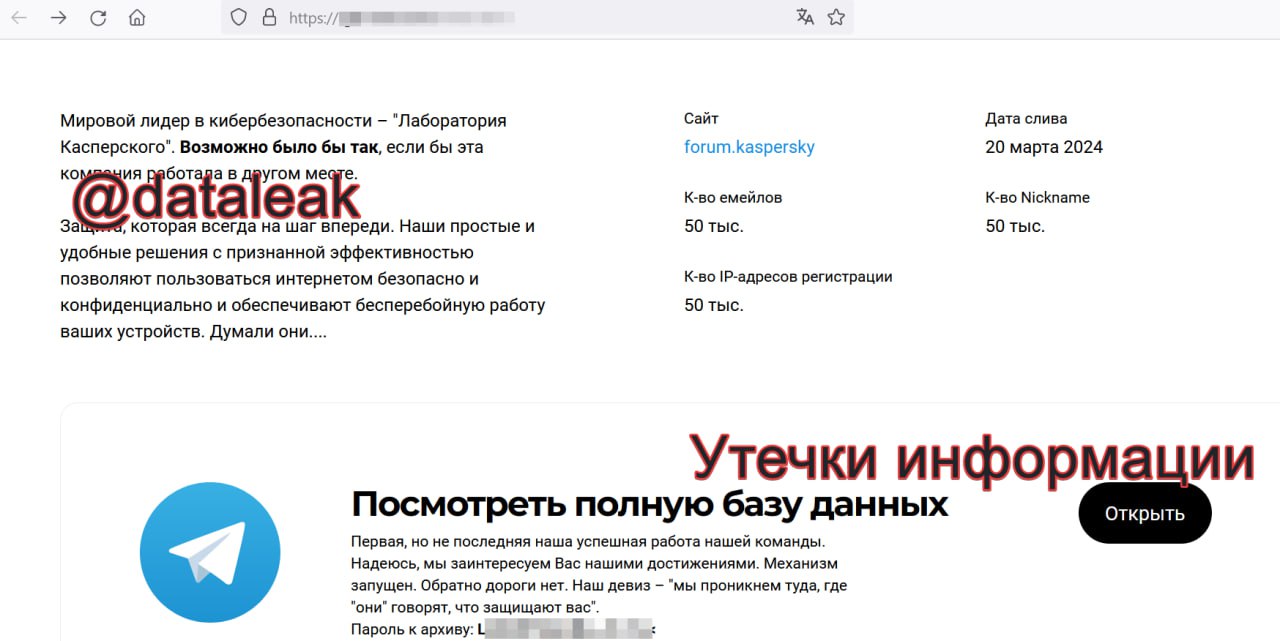
Вчера вечером появилась информация от одной из киберпреступных группировок о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского» (forum.kaspersky[.]com). Позже аналитики DLBI выяснили, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

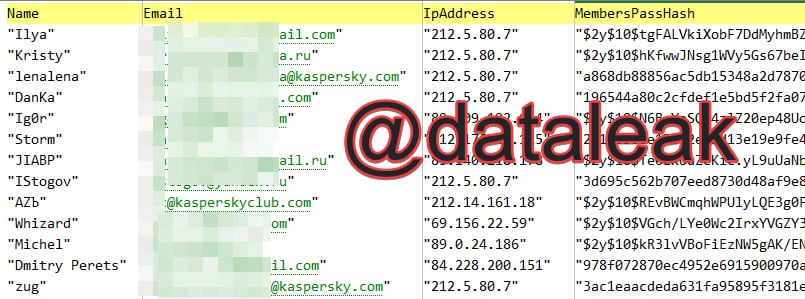
Как писал телеграм-канал «Утечки информации», в открытый доступ выложили 56 797 строк, содержащих следующие сведения:

  • Логины;
  • Адреса электронной почты;
  • IP-адреса;
  • Хешированные пароли (MD5 и bcrypt).


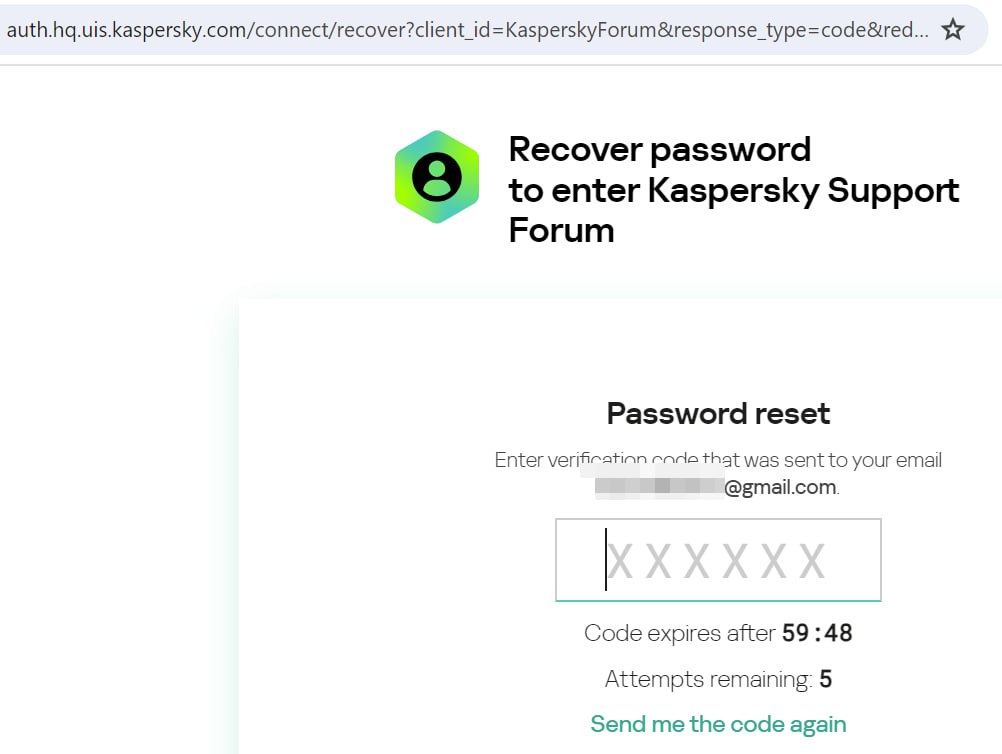
Исследователи сразу оговорились, что попытка проверить подлинность данных с помощью восстановления данных на ресурсе auth.hq.uis.kaspersky.com не дала однозначного результата.


Зато проверка случайных имейлов на сайте клуба Kaspersky — forum.kasperskyclub.ru — показала, что все учётные записи настоящие.

Представители Kaspersky поделились следующим комментарием, разъясняющим ситуацию:

«Лаборатория Касперского» провела проверку информации, опубликованной на интернет-ресурсах, об утечке данных и сообщает, что инфраструктура компании не была скомпрометирована.

Атаке подвергся исключительно хостинг-провайдер, на площадке которого располагался сайт форума фан-клуба компании - forum.kasperskyclub.ru, она находилась вне инфраструктуры компании.

Данные пользователей продуктов компании не были затронуты, так как хранятся и надежно защищаются непосредственно в инфраструктуре «Лаборатории Касперского».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru