


Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

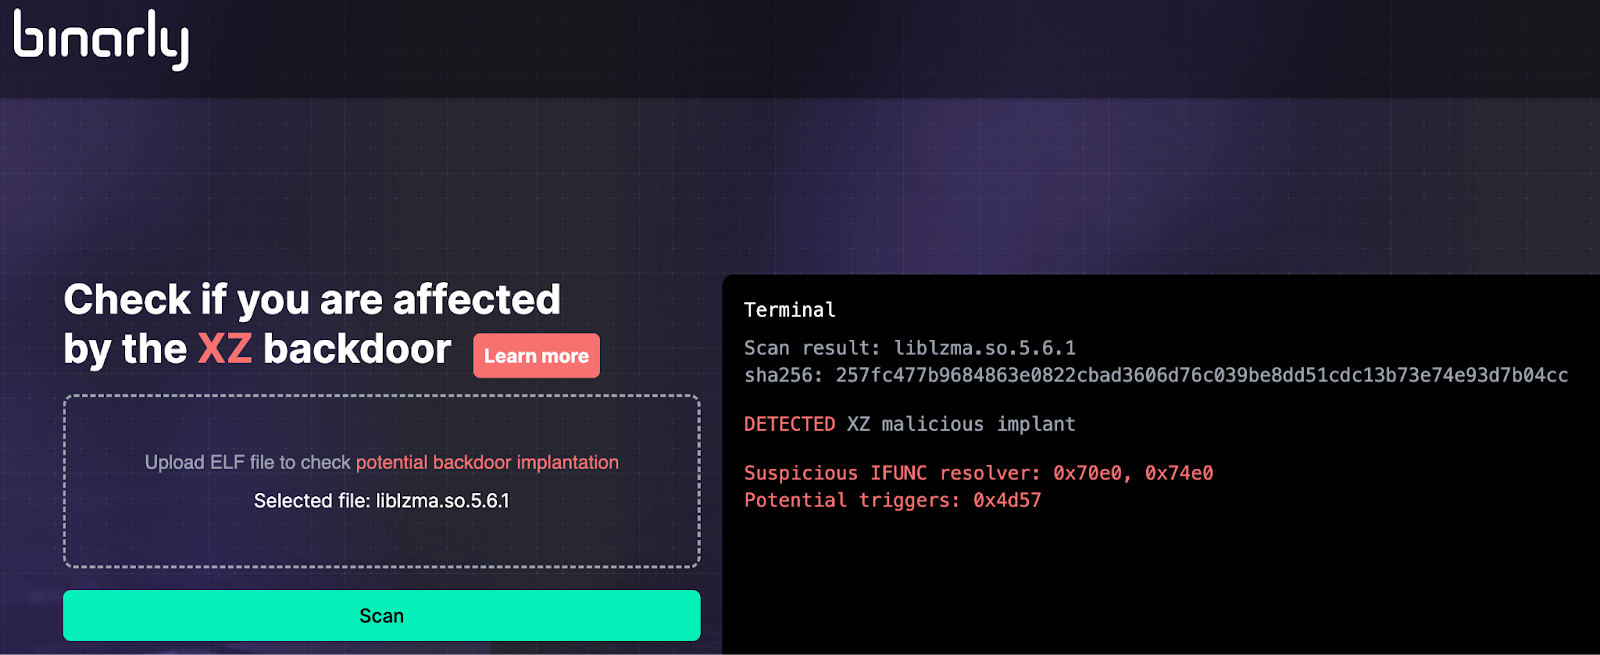
Специалисты компании Binarly выпустили бесплатный онлайн-сканер, который поможет выявить исполняемые файлы в системе Linux, затронуты уязвимостью в XZ Utils — CVE-2024-3094.

О проблеме CVE-2024-3094 мы писали в начале недели: девелоперы Red Hat настоятельно рекомендовали не использовать ряд версий Fedora, поскольку в XZ Utils, инструментах и библиотеках для сжатия данных, найден бэкдор.

Понимая масштаб потенциальных атак на цепочку поставок, эксперты компании Binarly выпустили бесплатный онлайн-сканер, способный находить бэкдор в проблемной библиотеке и любом файле.

«Такой сложный и профессионально разработанный бэкдор не предназначен для одноразовой операции. Поэтому мы сосредоточились на более общем детектировании этого непростого бэкдора», — пишут специалисты в блоге.

Метод обнаружения Binarly использует статический анализ бинарников и помогает обнаружить подделку переходов в функции GNU Indirect Function (IFUNC). Например, сканер проверяет помеченные подозрительными переходы.

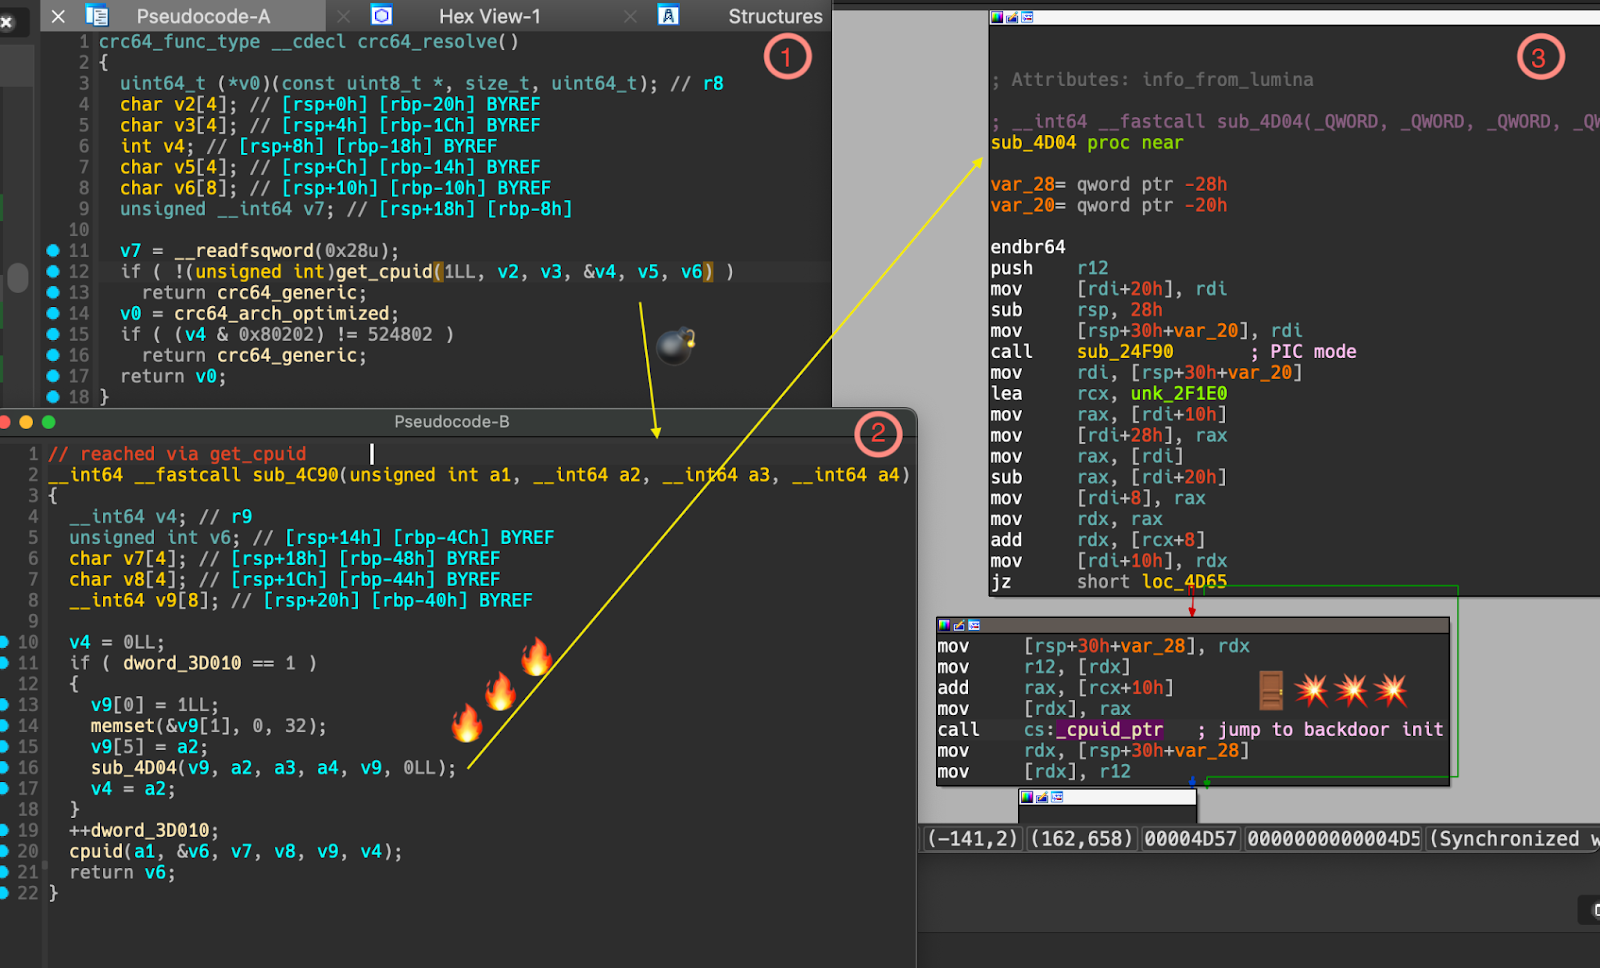
«Внедрённый код бэкдора модифицирует вызовы ifunc, заменяя проверку “is_arch_extension_supported“, которая должна подключать “cpuid“ для вставки вызова “_get_cpuid“. Последняя экспортируется файлом пейлоада и вызывает вредоносные _get_cpuid()», — объясняют исследователи.

Бэкдор использует эту последовательность для перехвата выполнения и внедрения злонамеренного кода.


Сканер Binarly за счёт проверки различных точек повышает уровень обнаружения уязвимости.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru