


Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

Специалисты выпустили бесплатный сканер для выявления XZ-бэкдора в Linux

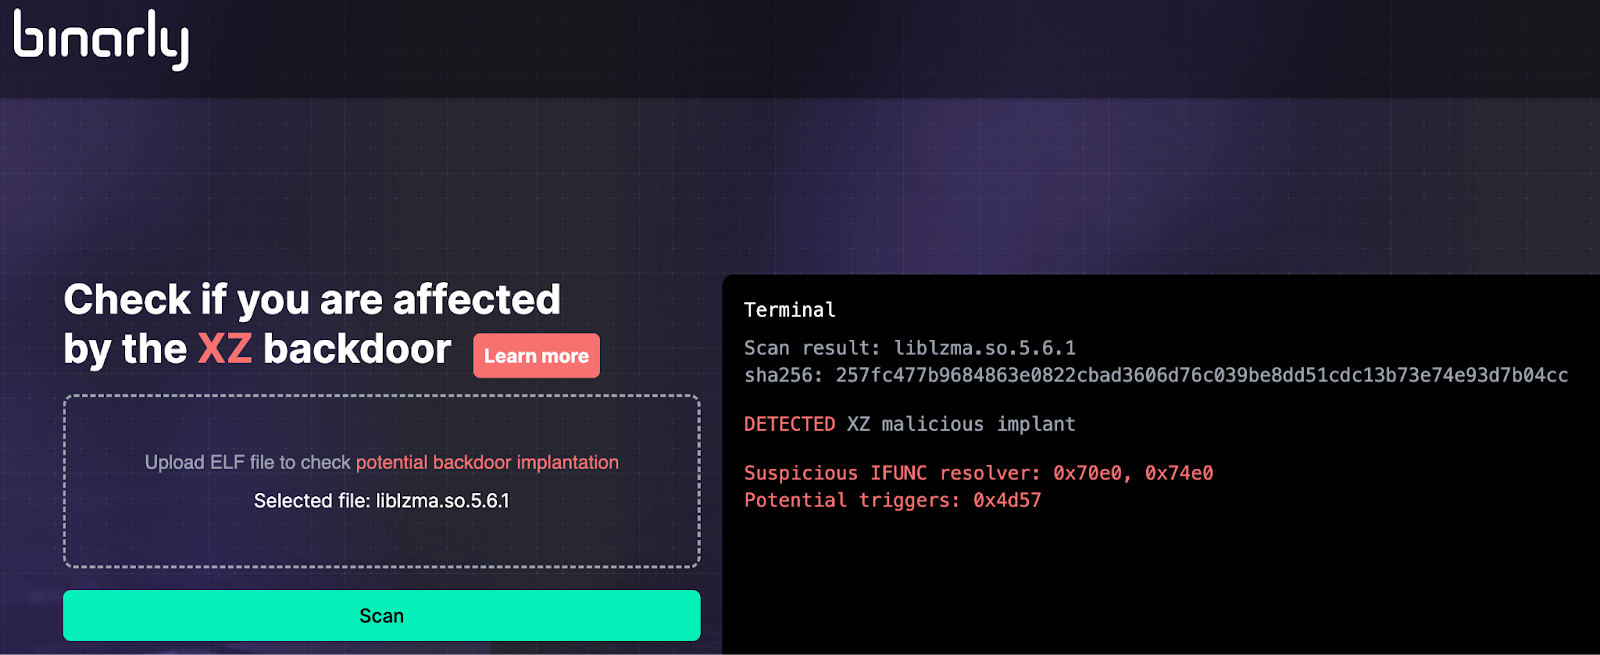
Специалисты компании Binarly выпустили бесплатный онлайн-сканер, который поможет выявить исполняемые файлы в системе Linux, затронуты уязвимостью в XZ Utils — CVE-2024-3094.

О проблеме CVE-2024-3094 мы писали в начале недели: девелоперы Red Hat настоятельно рекомендовали не использовать ряд версий Fedora, поскольку в XZ Utils, инструментах и библиотеках для сжатия данных, найден бэкдор.

Понимая масштаб потенциальных атак на цепочку поставок, эксперты компании Binarly выпустили бесплатный онлайн-сканер, способный находить бэкдор в проблемной библиотеке и любом файле.

«Такой сложный и профессионально разработанный бэкдор не предназначен для одноразовой операции. Поэтому мы сосредоточились на более общем детектировании этого непростого бэкдора», — пишут специалисты в блоге.

Метод обнаружения Binarly использует статический анализ бинарников и помогает обнаружить подделку переходов в функции GNU Indirect Function (IFUNC). Например, сканер проверяет помеченные подозрительными переходы.

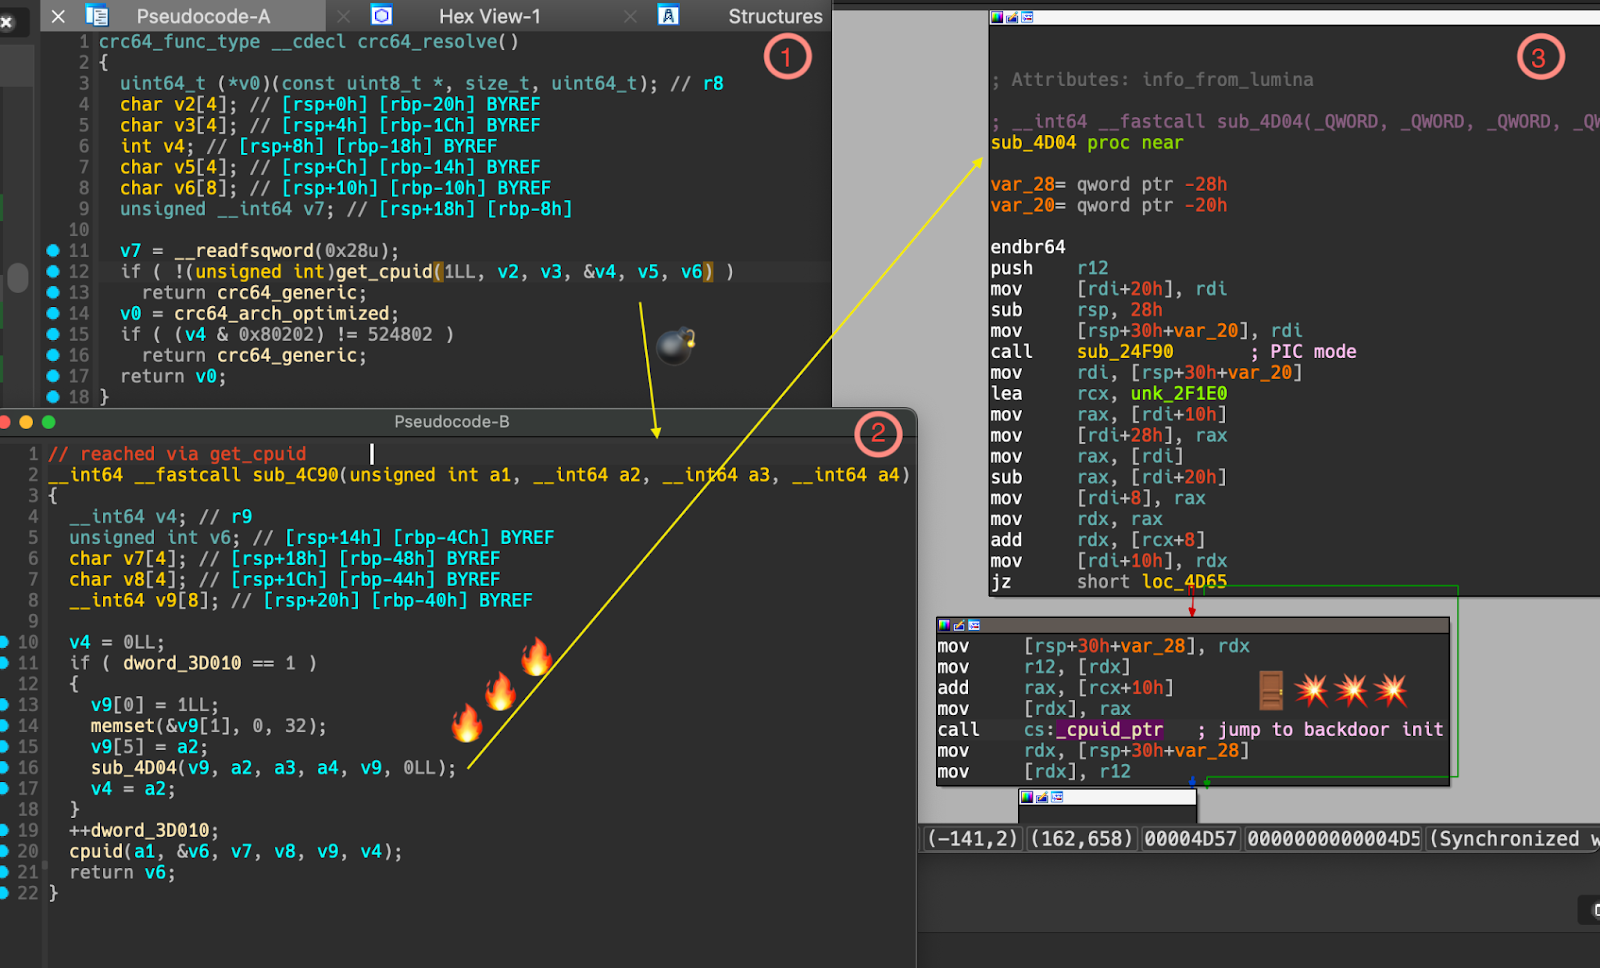
«Внедрённый код бэкдора модифицирует вызовы ifunc, заменяя проверку “is_arch_extension_supported“, которая должна подключать “cpuid“ для вставки вызова “_get_cpuid“. Последняя экспортируется файлом пейлоада и вызывает вредоносные _get_cpuid()», — объясняют исследователи.

Бэкдор использует эту последовательность для перехвата выполнения и внедрения злонамеренного кода.


Сканер Binarly за счёт проверки различных точек повышает уровень обнаружения уязвимости.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru