


Торрент документалки Revolution OS об истории GNU, Linux активен уже 20 лет

Торрент документалки Revolution OS об истории GNU, Linux активен уже 20 лет

Торрент документалки Revolution OS об истории GNU, Linux активен уже 20 лет

Большинство заходящих на торрент-ресурс The Pirate Bay пользователей скачивают свежий контент, однако среди раздач есть, без преувеличения, старожилы, которым уже стукнуло 20 лет.

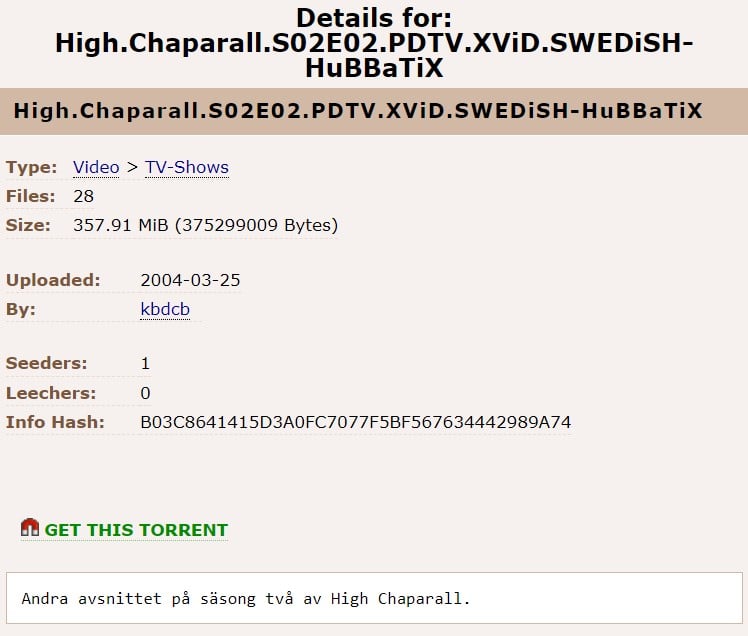
Издание TorrentFreak приводит интересную статистику: один из эпизодов шведского сериала «Высокий кустарник» раздаётся на «Пиратской бухте» уже более 20 лет. Этот же юбилей отметил документальный фильм об истории GNU, Linux — «Revolution OS».

Сама площадка The Pirate Bay, напомним, стартовала в 2003 году, когда ещё интернет не знал, что такое YouTube, Facebook и прочие. Napster в то время предлагал людям бесплатную музыку, а вот «Пиратская бухта» пошла дальше, добавив другие типы медиаконтента — сериалы и фильмы.

Большинство старых торрент файлов на сегодняшний день, конечно же, недоступны. Протокол BitTorrent требует хотя бы одного раздающего полной копии файла, чтобы сама раздача была активной. Некоторым, судя по всему, удаётся раздавать десятилетиями.

Например, несколько дней назад 20 лет исполнилось торрент-файлу одного из эпиздоров сериала «Высокий кустарник». Его опубликовали 25 марта 2004 года.


Документалка «Revolution OS» также может похвастаться долгожительством: соответствующую раздачу запустили 31 марта 2004 года.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru