


Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Команда киберразведки из компании F.A.C.C.T. обнаружила модифицированную версию вредоносной программы SapphireStealer в PDF-файле якобы от Центральной избирательной комиссии (ЦИК) с информацией о прошедших выборах Президента России.

Программа SapphireStealer является классическим трояном, способным перехватывать и отправлять операторам данные жертв. В новой кампании вредонос крал учётные данные из браузеров и Telegram.

Для распространения SapphireStealer киберпреступники использовали фейковый веб-ресурс, замаскированный под сайт правительства России. В F.A.C.C.T. считают, что такой же трюк злоумышленники могут использовать в Единый день голосования, который пройдёт 8 сентября 2024 года.

В сущности, SapphireStealer стал первым инфостилером, которого авторы выдали за официальные документы ЦИК. Об этой вредоносной программе мы писали в сентябре 2023 года, тогда в Сети нашлись модифицированные образцы SapphireStealer, использовавшие для отправки данных API Discord и Telegram.

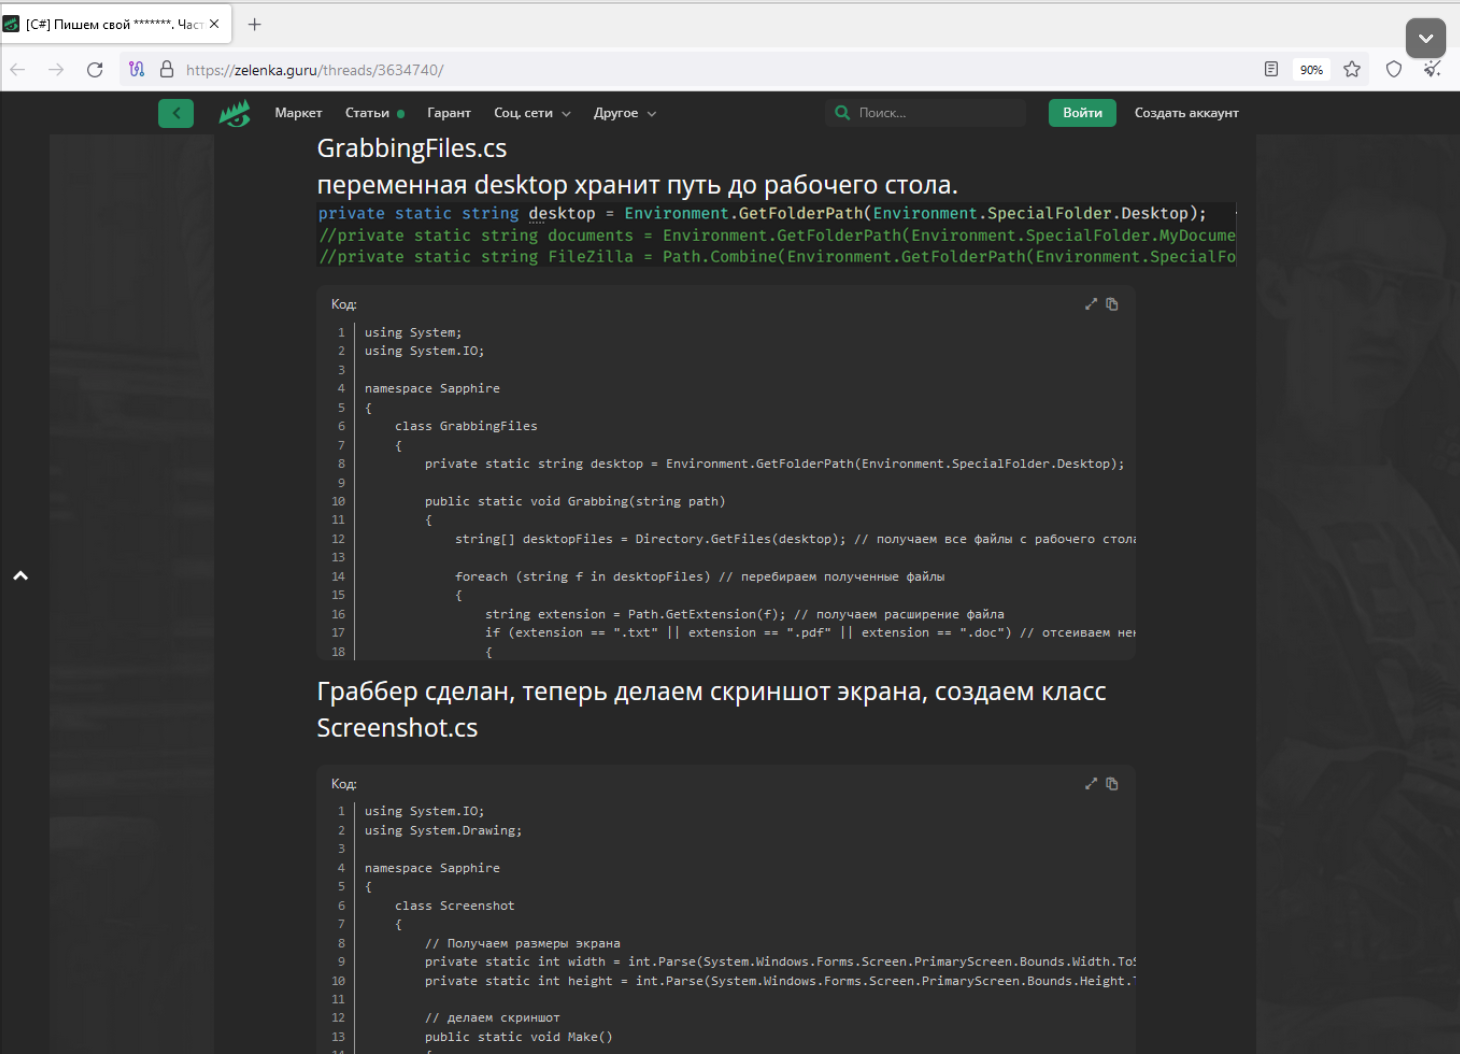
В более свежих атаках операторы задействовали для распространения домен, выдающий себя за государственный ресурс. Как выяснила F.A.C.C.T., исходный код трояна два года назад выложили в одном из телеграм-каналов и на форуме zelenka.guru.


Вредоносный домен govermentu[.]ru злоумышленники зарегистрировали 29 января 2024 года. На нём располагался исполняемый файл «О предоставлении информации о предстоящих выборах.exe», засветившийся на VirusTotal 15 марта.

В качестве отвлекающего фактора при выполнении экзешника тот демонстрировал жертве документ-приманку «О предоставлении информации о предстоящих выборах.pdf».


В системе зловред прописывается в автозагрузку через планировщик задач Windows и время от времени обращается в командному серверу. Каждый пользователь получается свой идентификатор на основе processorID (процессор) и SerialNumber (системная плата).

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru