


Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

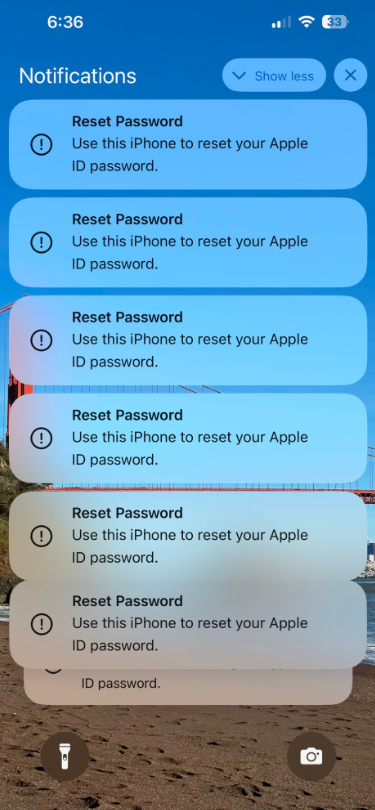
Злоумышленники нашли какой-то баг в системе многофакторной аутентификации Apple (MFA) и рассылают на гаджеты десятки запросов на сброс пароля iCloud, а затем звонят от имени техподдержки и просят сообщить одноразовый код подтверждения.

Несколько таких случаев привел в своем блоге известный своими расследованиями журналист Брайан Кребс (Brian Krebs). Мошенники при этом работали по одному и тому же сценарию, пытаясь заставить пользователя действовать по их плану через атаку MFA fatigue.

Примечательно, что бесконечная череда системных сообщений появляется на экранах всех привязанных к Apple ID устройств (телефонов, часов, лэптопов), затрудняя работу с ними. Избавиться от помехи можно лишь ответной реакцией на каждый алерт — запретом на сброс пароля или согласием; в последнем случае MFA высылает юзеру код подтверждения.


Через некоторое время намеченной жертве звонят, якобы из техподдержки Apple (отображается правильный номер, но подмену устроить нетрудно), и сообщают о попытках взлома аккаунта. Чтобы развеять опасения, им нужен высланный одноразовый код.

Если пользователь его сдаст, авторы атаки смогут изменить пароль, эффективно закрыв ему доступ ко всем сервисам Apple, и даже удаленно стереть все данные на его устройствах. Важно помнить: в рамках данной схемы нажатие кнопки «Allow» в MFA-сообщении лишь выводит окно сброса пароля; доступ к аккаунту злоумышленники получат, если убедят юзера выдать код подтверждения.

Для реализации подобного сценария потребуется номер телефона, привязанный к целевому Apple ID, — такие данные можно приобрести, например, на сайте PeopleDataLabs. Также нужно найти способ обхода ограничений MFA на число запросов сброса пароля; авторы текущих атак, видимо, в этом преуспели.

Лучший ответ на звонки «техподдержки Apple» — пообещать перезвонить и отключиться. Сотрудники компании никогда не используют телефон для связи с клиентами, только если те сами попросят о таком контакте.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru